

مقدمه: سبز بودن اتصال، دلیل کامل بودن گزارش نیست
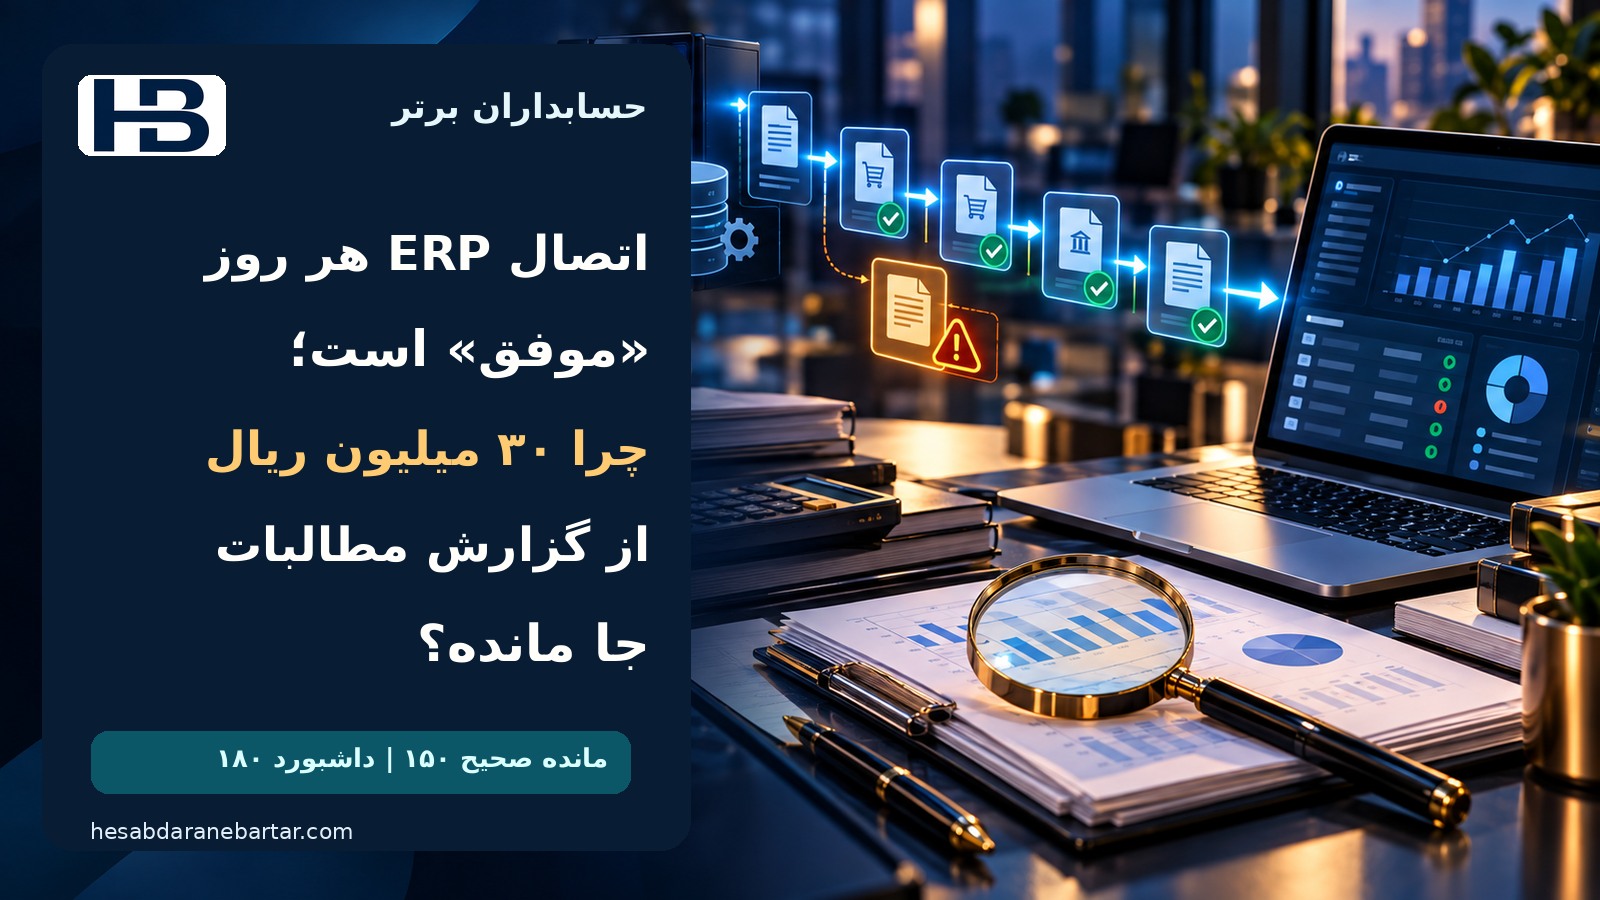
مدیر مالی داشبورد مطالبات را باز میکند. بالای صفحه نوشته شده است: «آخرین همگامسازی: امروز، موفق». دستیار هوش مصنوعی نیز همان رقم را با اطمینان گزارش میکند. اما یک سند بستانکارِ صادرشده در سامانه فروش در گزارش دیده نمیشود. اتصال قطع نشده، فایل هم خراب نیست و هیچ پیام خطایی وجود ندارد. بااینحال، رقم گزارش اشتباه است.
این سناریو یک مسئله مهم در معماری مالی هوشمند را نشان میدهد: موفقیت فنی انتقال داده با کاملبودن حسابداری داده یکسان نیست. وقتی نرمافزار مالی از ERP، بانک، سامانه فروش یا پورتال فاقد API اطلاعات میگیرد، باید بتواند ثابت کند چه دادهای را از کدام نسخه منبع، برای چه بازهای و با چه قواعدی منتقل کرده است.
هوش مصنوعی میتواند مغایرتها را توضیح دهد و علت محتمل را پیشنهاد کند؛ اما اگر داده ورودی ناقص باشد، پاسخ روان و نمودار زیبا خطا را جبران نمیکند.
مبنای تازگی: از خروجی ماهانه به همگامسازی روزانه
در ۸ اکتبر ۲۰۲۶ شرکت Trintech در اطلاعیه رسمی مرتبط با رویداد Workday Rising 2026 از نمونهای سخن گفت که در آن یک ارائهدهنده منطقهای بیمه درمانی، خروجیگیری ماهانه دفتر کل را با همگامسازی خودکار روزانه از طریق اتصال Trintech و Workday جایگزین کرده است. این شرکت سازنده همچنین از امکان مغایرتگیری مستمر و شناسایی زودتر اختلافها در آن نمونه خبر داده است. این یک گزارش موردیِ اعلامشده توسط فروشنده است، نه ارزیابی مستقل دقت همه اتصالها.
Trintech پیشتر، در ۲۸ سپتامبر ۲۰۲۶، عامل Data Access را معرفی کرده بود: ابزاری که طبق توضیح سازنده، داده را از منابع متنوع ــ حتی پورتالهای نیازمند ورود کاربری یا احراز هویت چندعاملی و سامانههای بدون API ــ دریافت، پاکسازی، تبدیل و به مقصد میرساند و مسیر تبدیل و شکستهای انتقال را قابل مشاهده میکند. معرفی محصول به معنای تضمین دسترسی یا عملکرد آن در تمام محیطها نیست.
پیام این دو اطلاعیه برای شرکت ایرانی روشن است: سرعت انتقال بیشتر شده، اما اثبات کاملبودن، سازگاری و منشأ داده همچنان یک کنترل مستقل لازم دارد.
یک مثال آموزشی: گزارش مطالبات ۳۰ میلیون ریال بیشتر از واقع است
فرض کنید در یک شرکت کاملاً فرضی، اطلاعات یک مشتری از سامانه فروش به انبار داده مالی منتقل میشود. همه مبلغها «میلیون ریال» و ارقام صرفاً برای آموزش هستند. فرض میکنیم سندهای زیر در سامانه مبدأ معتبر و قطعیاند و همه به یک مشتری و یک ارز مربوط میشوند:
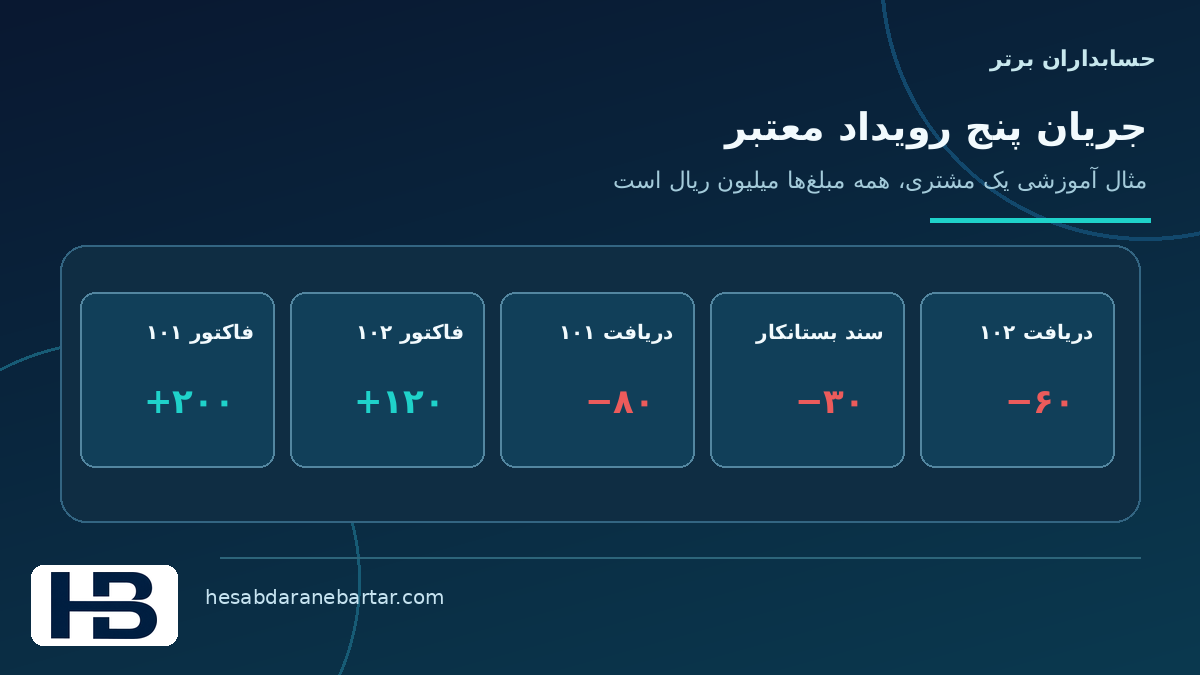
فاکتور فروش شماره ۱۰۱
فاکتور فروش شماره ۱۰۲
دریافت وجه بابت فاکتور ۱۰۱
سند بستانکار مرتبط با فاکتور ۱۰۲
دریافت وجه بابت فاکتور ۱۰۲
جمع
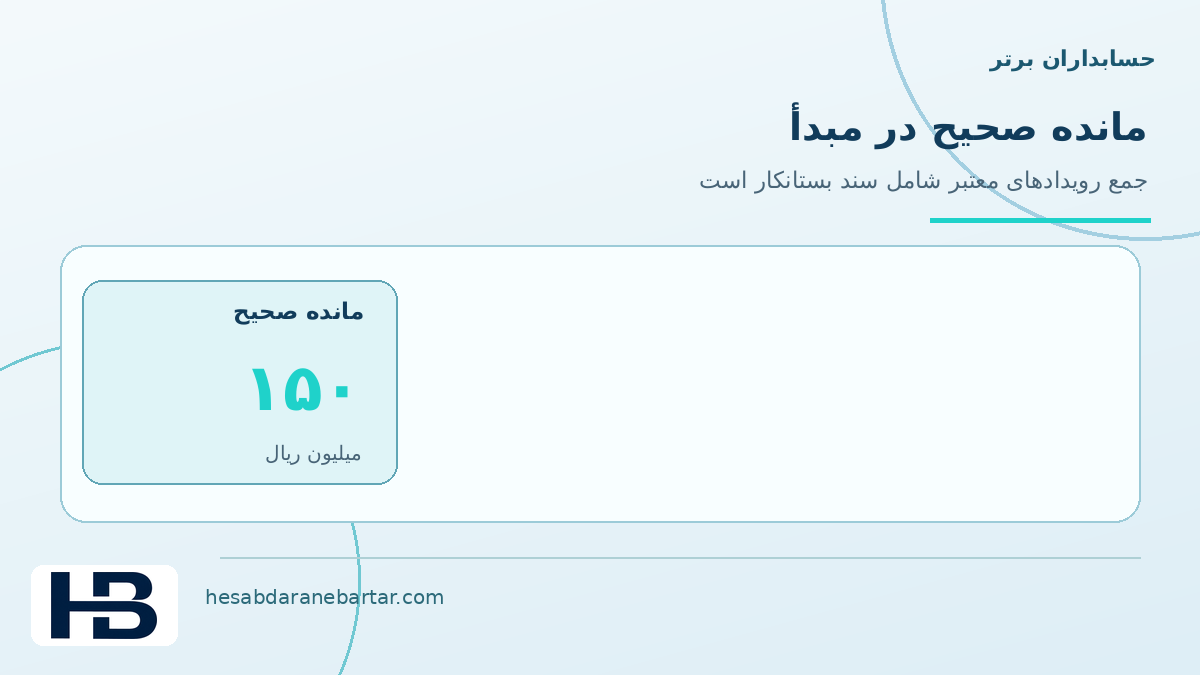
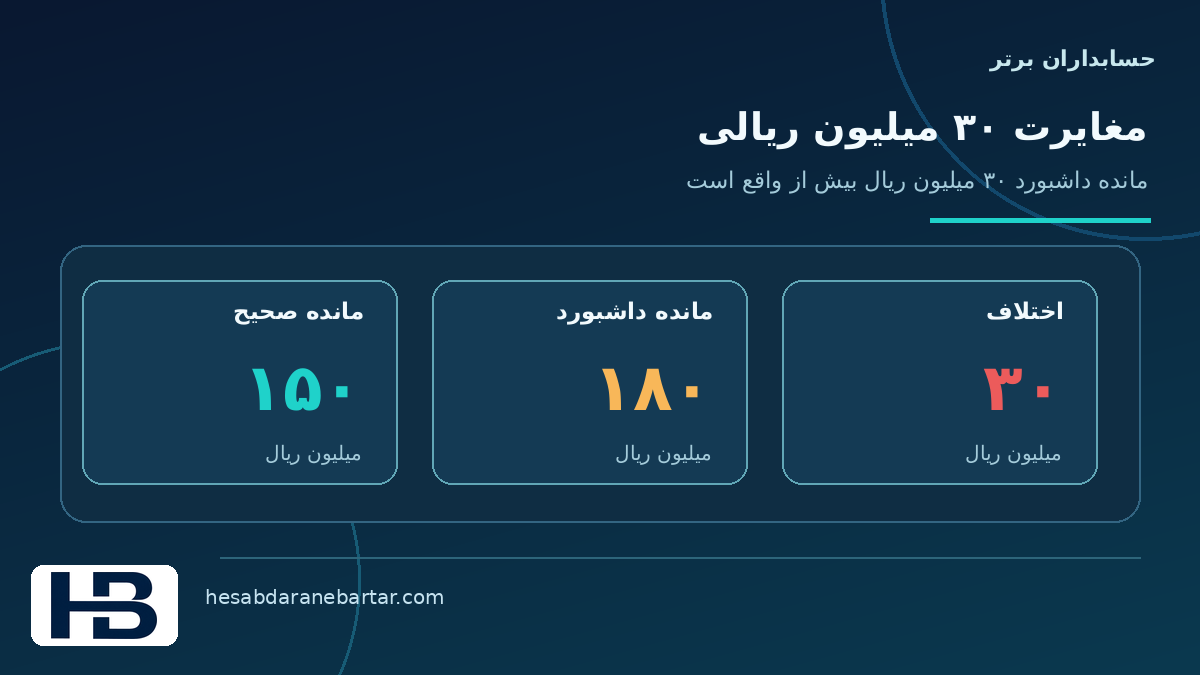
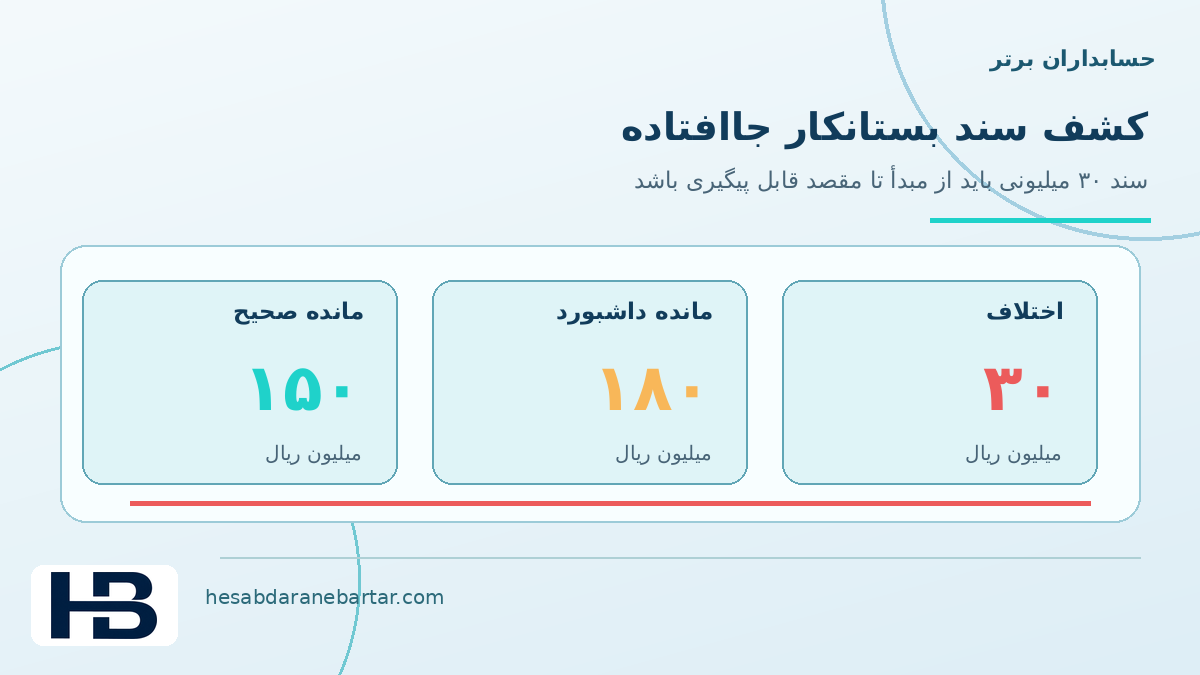
مانده صحیح در مبدأ: ۲۰۰ + ۱۲۰ − ۸۰ − ۳۰ − ۶۰ = ۱۵۰ میلیون ریال.
ماندهای که داشبورد از چهار ردیف منتقلشده میسازد: ۲۰۰ + ۱۲۰ − ۸۰ − ۶۰ = ۱۸۰ میلیون ریال.
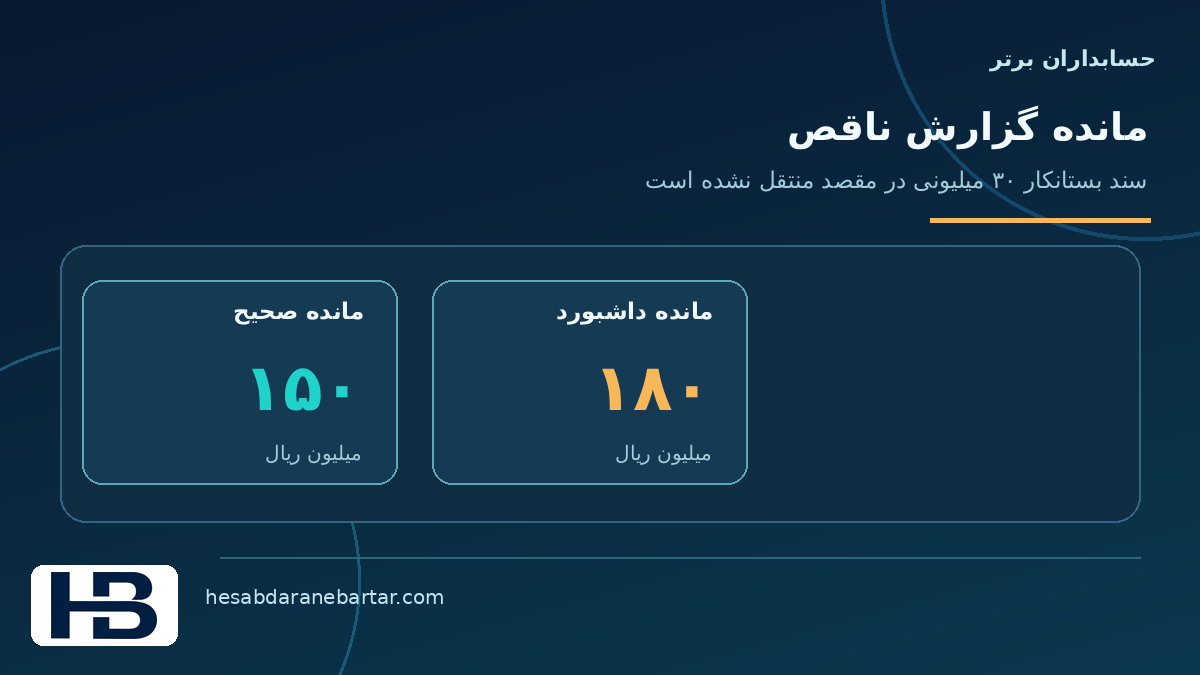
در نتیجه، گزارش مطالبات در این مثال ۳۰ میلیون ریال بیشنمایی دارد. علت ممکن است از قلم افتادن یک رویداد در پنجره استخراج، شکست بخشی از پردازش یا تغییرات ثبتشده پس از زمان مرجع باشد؛ صرف این اختلاف، علت فنی را ثابت نمیکند.
نکته مهم آن است که اجرای اتصال میتواند با وضعیت «موفق» خاتمه یابد، چون همه ردیفهایی که برنامه انتخاب کرده منتقل شدهاند؛ درحالیکه یک ردیف واجد شرایط اصلاً انتخاب نشده است.
پنجره همگامسازی و واترمارک: خطایی که پیام شکست نمیدهد
در بسیاری از معماریهای انتقال افزایشی، سامانه یک نشانگر پیشرفت یا watermark نگه میدارد. مثلاً میگوید تمام تغییرات تا زمان مشخصی دریافت شدهاند و در اجرای بعدی فقط تغییرات جدیدتر را درخواست میکند.
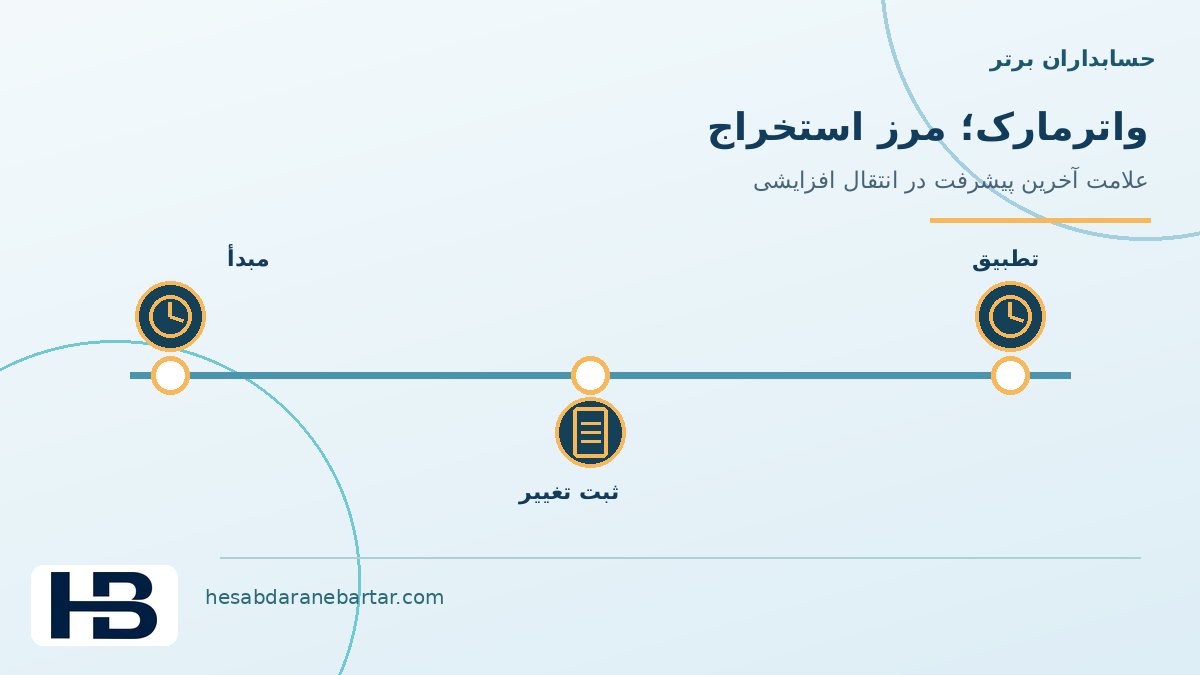
این روش کارآمد است، اما شرط دارد: ستون زمان یا شناسه تغییر باید معتبر و قابل اتکا باشد، مرزهای بازه درست تعیین شوند، وضعیت «آخرین اجرای موفق» فقط پس از ثبت پایدار و اعتبارسنجی داده جلو برود و اصلاحات یا حذفهای منبع نیز مطابق طراحی شناسایی شوند.
راهنمای رسمی Microsoft برای انتقال افزایشی میان روش مبتنی بر watermark و روش Change Data Capture (CDC) تفاوت قائل میشود. در روش مبتنی بر یک ستون افزایشیابنده، حذف فیزیکی ردیف الزاماً دیده نمیشود؛ CDC، در صورت پشتیبانی و پیکربندی مناسب، میتواند تغییرات درج، ویرایش و حذف را ثبت کند. همچنین در SQL Server، اطلاعات Change Tracking دوره نگهداری محدودی دارد؛ اگر نشانگر همگامسازی بیش از حد قدیمی شود، نمیتوان صرفاً از همان نشانگر برای استخراج معتبر تغییرات ادامه داد.
برای حسابدار، این جزئیات فنی به یک سؤال عملی تبدیل میشود: آیا ماندهای که AI تحلیل کرده، واقعاً شامل همه رویدادهای مؤثر تا تاریخ گزارش است؟
چهار حالت متفاوت که نباید با یک برچسب «مغایرت» پنهان شوند
۱. سند دیررس: تاریخ اقتصادی سند مربوط به روز قبل است، اما ثبت یا تأیید نهایی آن امروز انجام میشود. سامانه باید تاریخ رویداد، تاریخ ثبت و زمان آخرین تغییر را جداگانه نگه دارد؛ تصمیم دورهبندی حسابداری با مسئول مالی است.
۲. اصلاح سند قبلی: مبلغ یک ردیف از ۵۰ به ۴۵ تغییر کرده است. اگر اتصال فقط ردیفهای جدید را بخواند، اصلاح قبلی در مقصد اعمال نمیشود. مکانیزم upsert، نسخه رویداد و کنترل تکرار لازم است.
۳. ابطال یا حذف: سندی در منبع باطل شده، اما نسخه قدیمی آن در گزارش باقی مانده است. انتقال صرفاً افزایشیِ مبتنی بر timestamp ممکن است حذف فیزیکی را تشخیص ندهد؛ راهکار باید با توجه به امکانات منبع، وضعیت ابطال، رویداد حذف یا بازتطبیق دورهای را کنترل کند.
۴. تکرار پس از تلاش مجدد: اتصال پس از قطع شبکه دوباره اجرا میشود و یک فاکتور را دو بار به مقصد اضافه میکند. شناسه پایدار رویداد، عملیات تکرارپذیر بدون اثر مضاعف (idempotency) و آزمون یکتایی باید مانع دوبرابرشدن مبلغ شوند.
هشت کنترل قابل پیادهسازی در نرمافزار مالی هوشمند
کنترل ۱ ـ شناسنامه منبع: برای هر جریان داده، نام سیستم مبدأ، مالک داده، حساب/شرکت، نوع سند، ارز، تقویم، منطقه زمانی، نسخه API یا قالب خروجی و محدوده مجاز دسترسی ثبت شود.
کنترل ۲ ـ شمارش و جمع کنترلی: علاوه بر شمار ردیفهای منتقلشده، جمع بدهکار و بستانکار یا مبالغ دارای علامت، به تفکیک شرکت، حساب، ارز و بازه در مبدأ و مقصد مقایسه شود. جمع کردن ارزهای متفاوت در یک عدد ممنوع است.
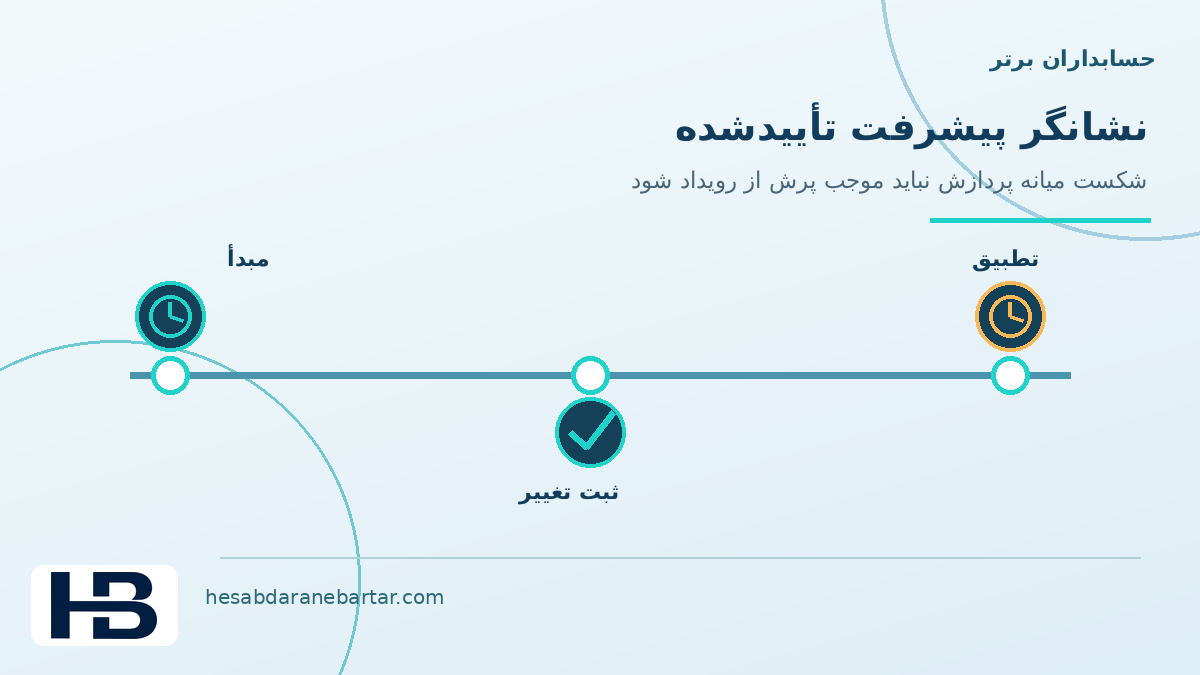
کنترل ۳ ـ نشانگر پیشرفتِ تأییدشده: watermark یا نسخه آخرین تغییر فقط پس از ذخیره پایدار، آزمون صحت و پذیرش بسته داده بهروز شود. شکست میانه پردازش نباید موجب پرش از یک بازه شود.
کنترل ۴ ـ پوشش تغییر و حذف: معماری مشخص کند منبع چگونه درج، ویرایش، ابطال و حذف را منتشر میکند. اگر منبع فاقد CDC است، کنترل جبرانی مانند بازخوانی بازههای اخیر و تطبیق دورهای با مبدأ طراحی شود.
کنترل ۵ ـ شناسه و نسخه سند: کلید یکتا باید ترکیبی مناسب از شناسه سیستم، شرکت، نوع سند و شناسه رویداد باشد. یک شماره فاکتور مشترک در دو شرکت نباید موجب ادغام یا حذف داده شود.
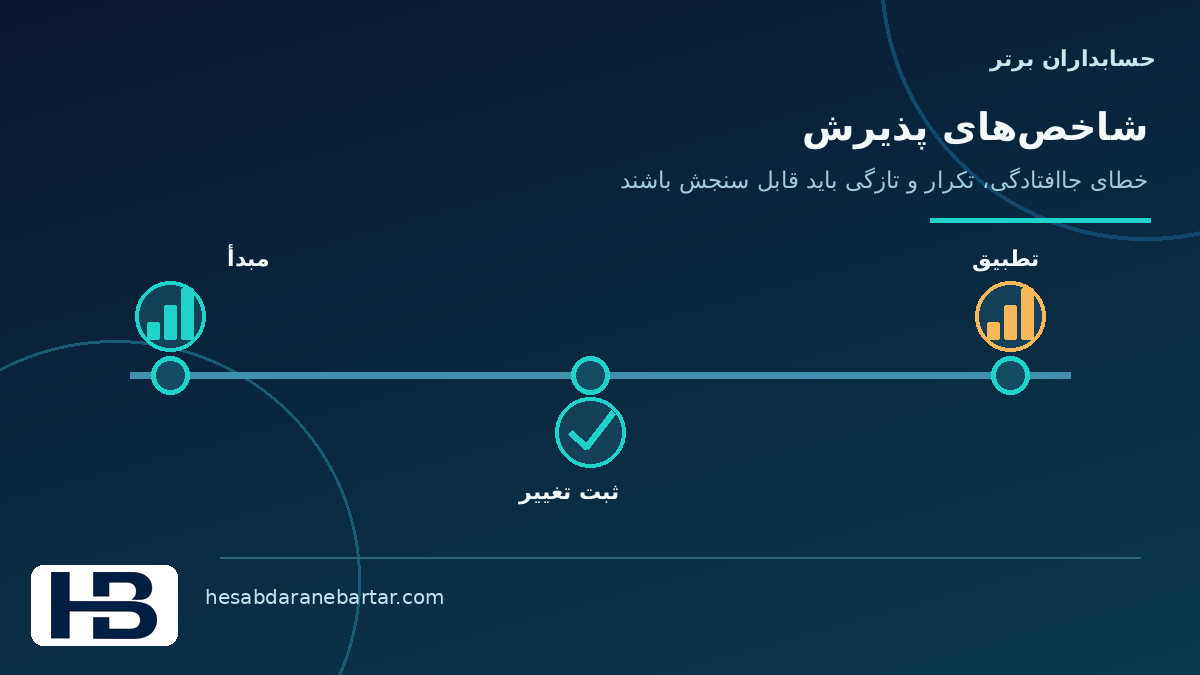
کنترل ۶ ـ تازگی قابل اندازهگیری: زمان آخرین استخراج، زمان آخرین رویداد پوششدادهشده و فاصله زمانی گزارش تا داده مبدأ جداگانه نمایش داده شود. «اتصال امروز اجرا شد» معادل «همه رویدادهای امروز وارد شدهاند» نیست.
کنترل ۷ ـ صف استثنا و توقف انتشار: اگر اختلاف مبلغ یا شمارش حل نشده، وضعیت داده «نیازمند رسیدگی» باشد. برای گزارشهای حساس، سیاست مصوب تعیین کند آیا خروجی AI متوقف، مشروط یا با هشدار روشن منتشر میشود.
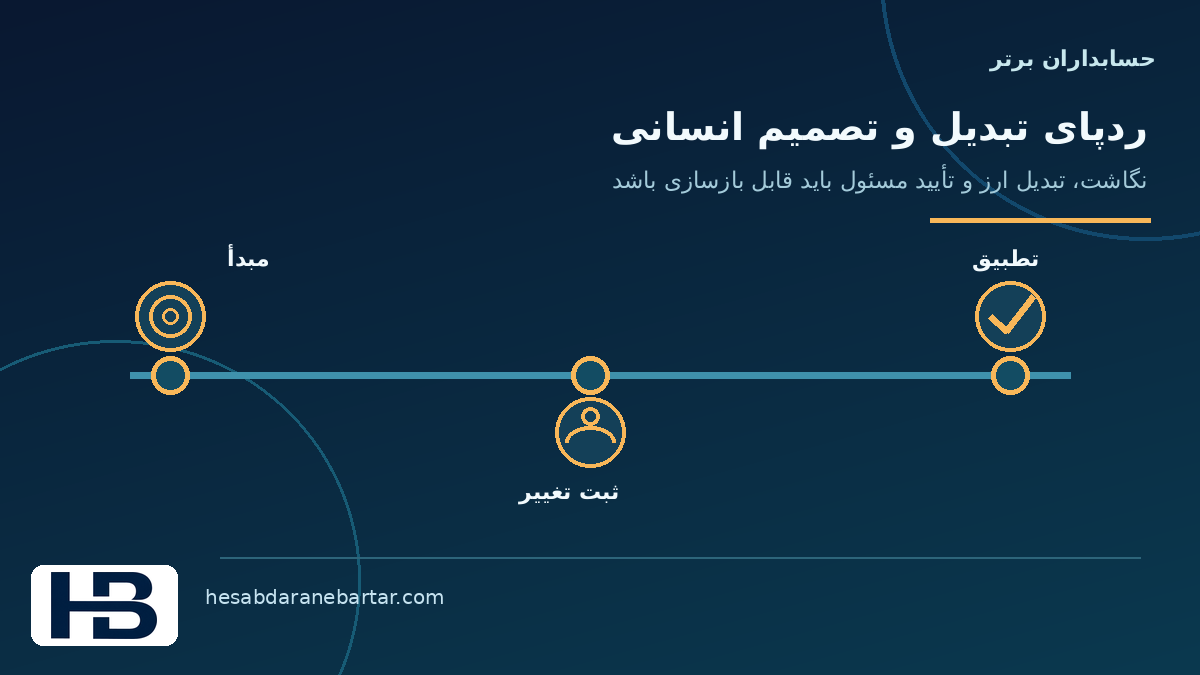
کنترل ۸ ـ ردپای تبدیل و تصویب انسانی: نگاشت کد حساب، تبدیل واحد پول، تغییر علامت و ادغام ردیفها نسخهدار و قابل بازسازی باشد. AI میتواند منشأ احتمالی مغایرت را پیشنهاد کند؛ بستن پرونده اختلاف و تأیید ارقام با شخص مسئول است.
تفاوت «صحت جمع» و «کاملبودن» در حسابرسی و کنترل داخلی
گاهی مجموع دو گزارش با هم برابر است، اما هر دو یک سند را جا انداختهاند. بنابراین آزمون جمع مبلغ بهتنهایی کافی نیست. باید جمعهای کنترلی از منبع مستقل و محدوده تعریفشده گرفته شوند؛ سپس نمونهای از اسناد، در هر دو جهت از مبدأ به مقصد و از مقصد به مبدأ ردیابی شود.
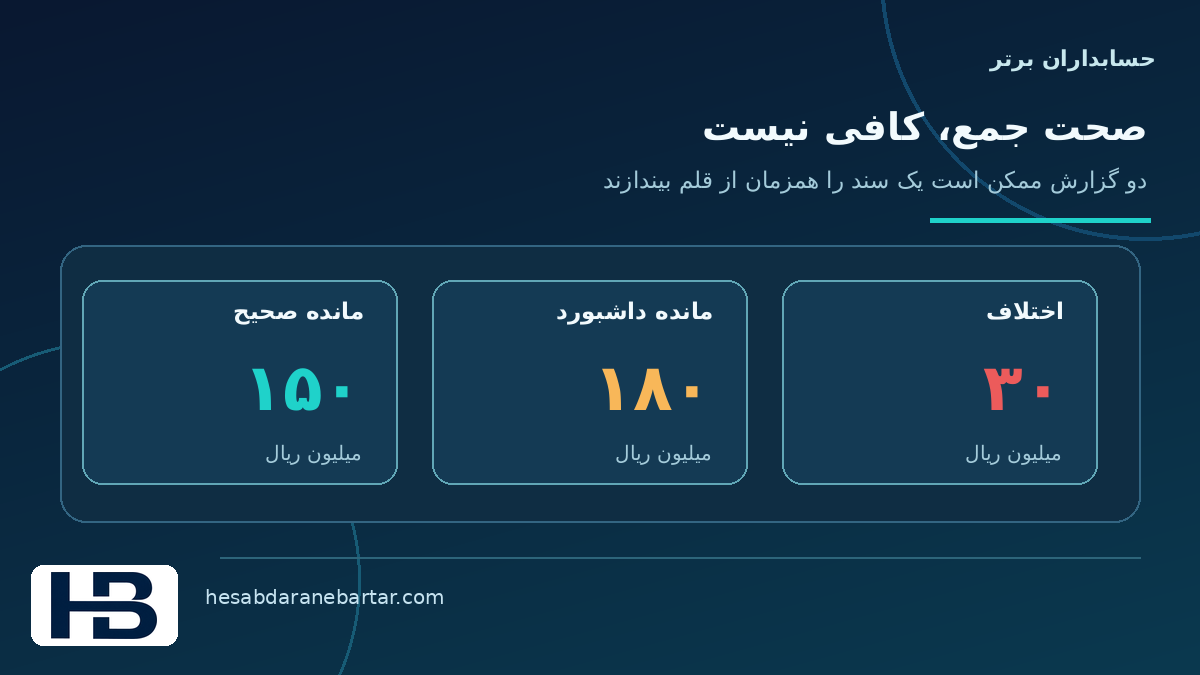
در مثال مطالبات، آزمون مناسب صرفاً بازجمعزدن ۱۸۰ میلیون ریال در داشبورد نیست. باید بتوان از دفتر اسناد معتبر مبدأ، سند بستانکار ۳۰ میلیونی را شناسایی و نبود آن را در خروجی مقصد اثبات کرد. بعد از اصلاح، هم شمار رویدادها و هم جمع مانده باید کنترل شود.
این کنترلها به معنی اظهار نظر حسابرسی نیستند؛ برای نتیجهگیری حرفهای درباره کافی و مناسب بودن شواهد، دامنه کار و استانداردهای مربوط باید جداگانه ارزیابی شوند.
آزمون پذیرش پیش از اتصال AI به داده زنده
یک محیط آزمایشی با رویدادهای ساختگی بسازید. حداقل این موارد را آزمایش کنید: سندی با زمان تغییر دقیقاً روی مرز دو استخراج؛ سند تأییدشده پس از بستهشدن روز؛ ویرایش سند قدیمی؛ ابطال؛ قطع اتصال پس از انتقال نیمی از بسته؛ اجرای مجدد همان بسته؛ تغییر نگاشت کد حساب؛ و انتقال دو شرکت با شماره سند یکسان.
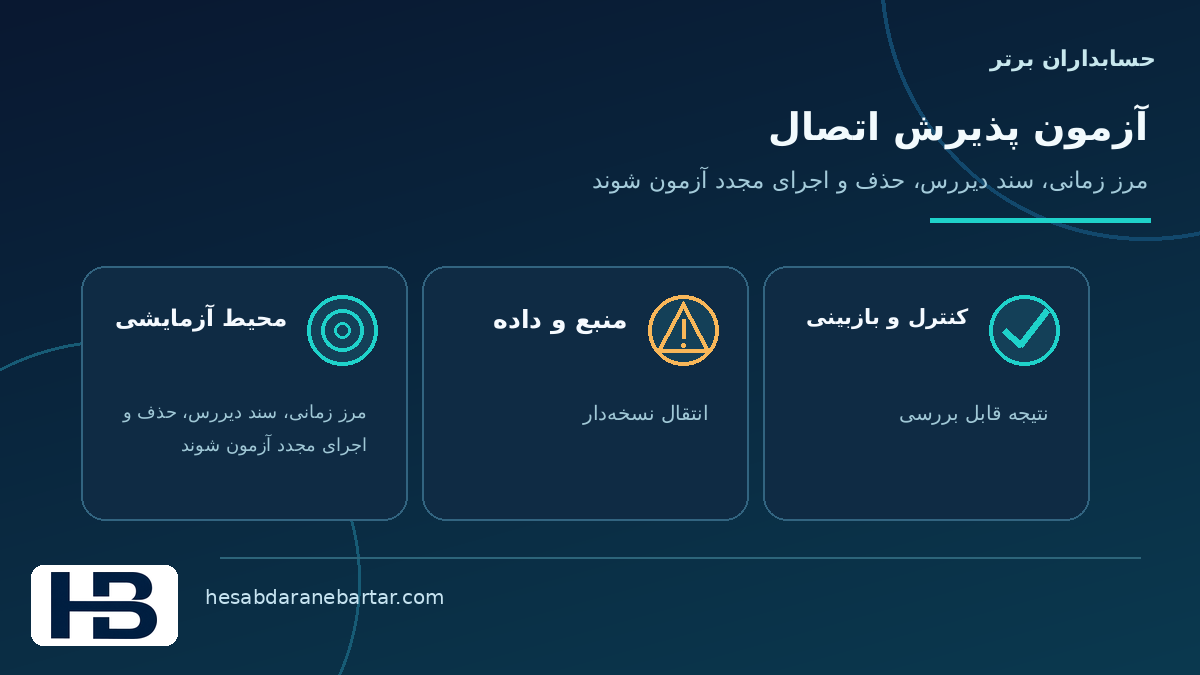
برای هر سناریو، نتیجه مورد انتظار باید پیشاپیش و مستقل از مدل تعریف شود. معیارها عبارتاند از تعداد و مبلغ رویدادهای جاافتاده، تعداد ردیفهای تکراری، فاصله زمانی تازگی، زمان کشف اختلاف و درصد مواردی که با شواهد معتبر بسته شدهاند. هدف «صفر نشان دادن مغایرت» نیست؛ هدف کشف بهموقع و جلوگیری از گزارش قطعی بر مبنای داده تأییدنشده است.
اجرای آزمایشی چهار هفتهای
هفته اول: یک جریان داده پرریسک، مانند فروش و وصول یا دریافت بانکی، انتخاب و مالکیت داده و بازههای گزارش مشخص شود. دسترسی فقطخواندنی و مجوزهای لازم برای سامانه مبدأ برقرار شود.
هفته دوم: شناسههای پایدار، منطق زمان تغییر، قواعد ابطال، جمعهای کنترلی و نگاشت کدینگ مستند شود. با داده تاریخیِ مجاز، اختلافهای واقعی و خطاهای ناشی از قالب شناسایی شوند.
هفته سوم: اتصال افزایشی در محیط آزمایشی اجرا و هشت سناریوی آزمون پذیرش بررسی شود. AI صرفاً در تحلیل توضیحی اختلاف و پیشنهاد رسیدگی به کار رود؛ آزمون جمع و یکتایی قطعی و قابل بازتولید بماند.
هفته چهارم: داشبورد «تازگی ـ کاملبودن ـ تغییرات ـ استثناها» برای مدیر مالی آماده شود. فقط پس از تصویب معیارهای پذیرش، استفاده از جریان داده در گزارشهای مدیریتی و دستیار مالی مجاز شود.
فرصت نرمافزاری برای حسابداران برتر
پیشنهاد توسعه «دروازه اطمینان داده مالی برای گزارشهای هوشمند» است؛ لایهای میان ERP، سامانههای فروش و بانک و ابزارهای گزارشساز یا AI. این لایه چهار خدمت اصلی دارد: شناسنامهدار کردن منبع، آزمون قطعی کاملبودن و تازگی، مدیریت صف اختلاف و ارائه گواهی وضعیت داده به هر گزارش.
برای استفاده در ایران، پشتیبانی از تاریخ شمسی و زمان استاندارد، ریال/تومان، شناسه یکتای شرکت، کدینگ چندسطحی، اسناد اصلاحی و ابطالی، و پورتالهای فاقد API اهمیت دارد. در پورتالهای ورودمحور، دور زدن MFA یا استفاده از گذرواژه شخصیِ مشترک نباید راهکار باشد؛ اتصال باید مجاز، قابل ممیزی و منطبق با سیاست امنیتی سازمان و شرایط سرویس باشد.
لایه AI میتواند توضیح دهد «چرا این ۳۰ میلیون ریال از گزارش حذف شده است؟»، اما اعلام قطعی حل اختلاف باید به نتیجه آزمونهای داده و تأیید کارشناس وابسته باشد. این ماژول پیشنهاد محصول است و ادعای وجود آن در نرمافزارهای فعلی مجموعه نیست.
جمعبندی: پیش از اعتماد به پاسخ AI، از داده گواهی بگیرید
همگامسازی روزانه و دسترسی هوشمند به سامانههای قدیمی، میتواند تأخیر گزارشگری را کاهش دهد. اما اگر مرز استخراج، اصلاحات دیررس، حذفها و تکرارهای ناشی از اجرای مجدد کنترل نشوند، سرعت بالاتر تنها به انتشار سریعتر رقم اشتباه منجر میشود.
معیار قابل دفاع برای مدیر مالی، مسیر رویداد معتبر مبدأ ← استخراج کامل ← تبدیل قابل ردیابی ← تطبیق کنترلی ← گزارش دارای وضعیت اعتبار ← بررسی و تصویب انسانی است. وقتی این زنجیره برقرار باشد، هوش مصنوعی بر دادهای تحلیل میکند که منشأ و محدودیتهایش روشن است.