


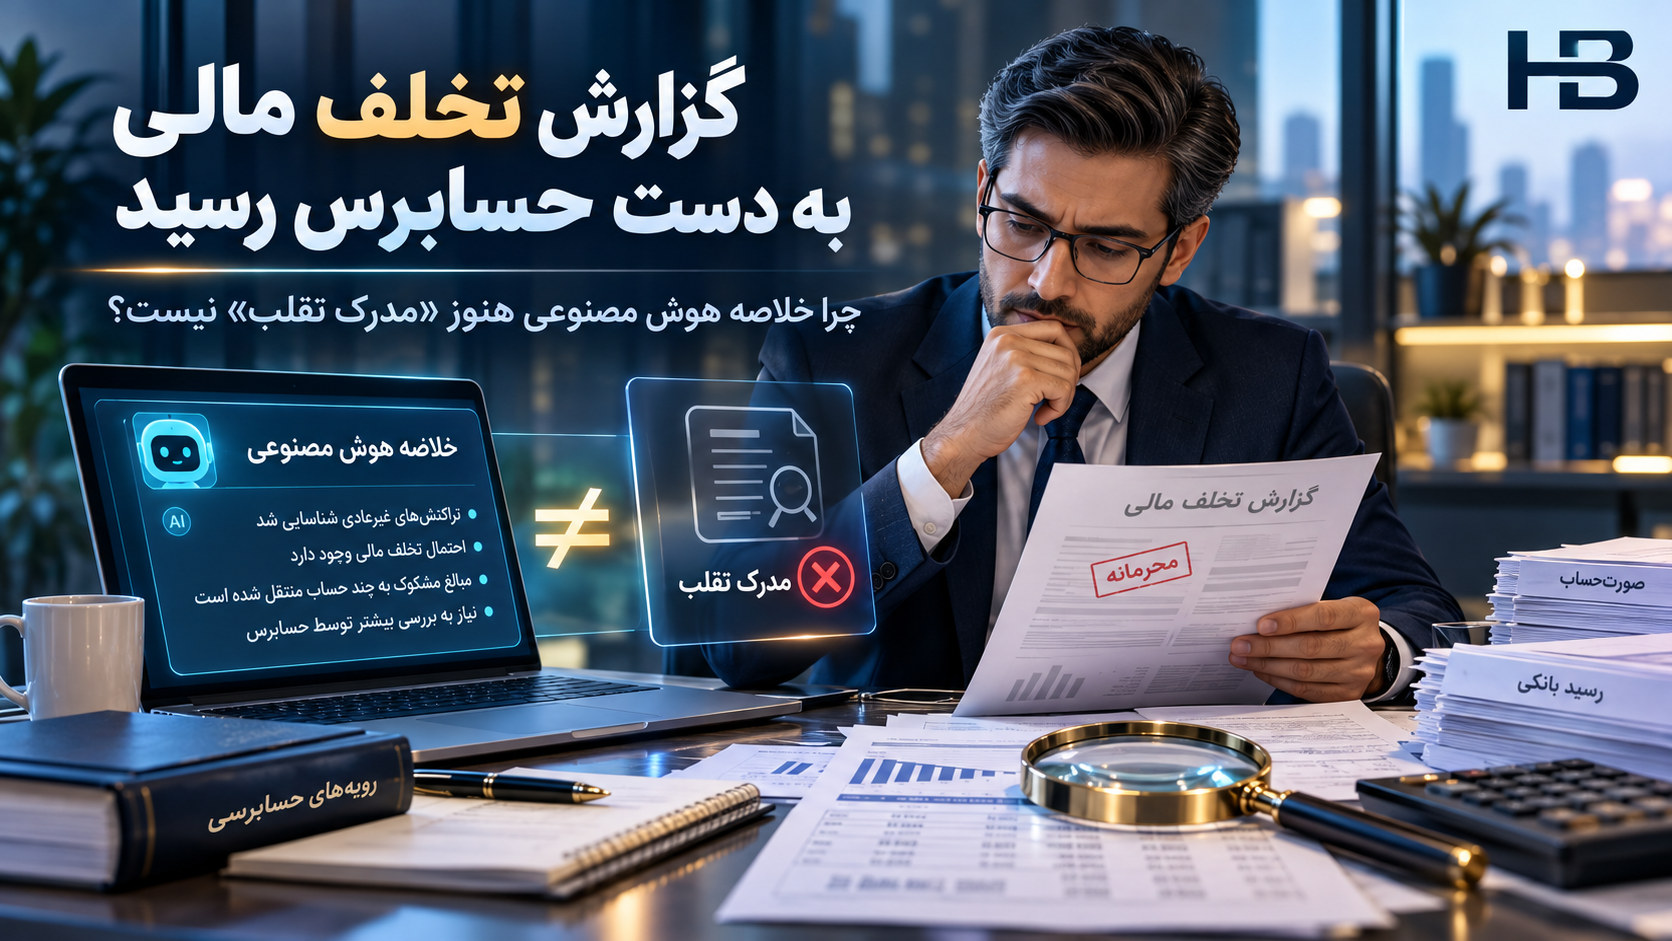
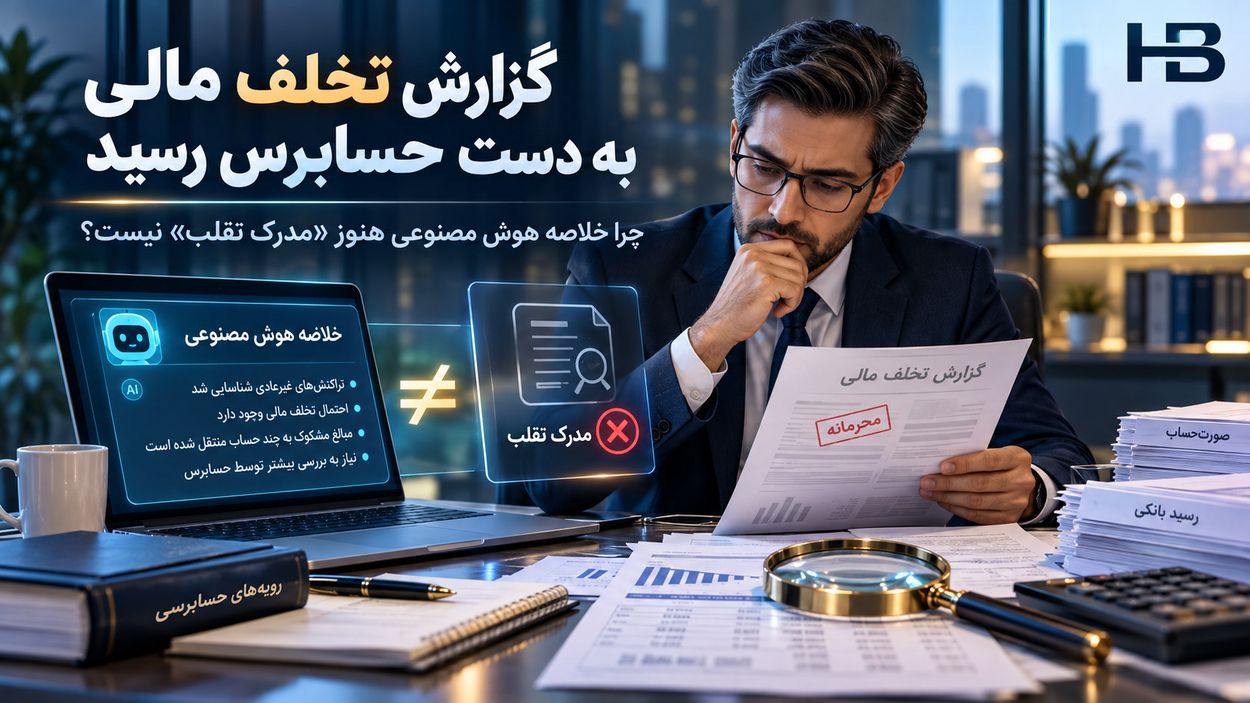
گزارش تخلف مالی به دست حسابرس رسید؛ چرا خلاصه هوش مصنوعی هنوز «مدرک تقلب» نیست؟
مقدمه: یک گزارش محرمانه و سه فاکتور مشکوک
فرض کنید واحد حسابرسی داخلی پیامی دریافت میکند: «برای یک خدمت، دوبار به تأمینکننده پرداخت شده است.» در پرونده چند فاکتور، رسید بانکی، ایمیل و گزارش حسابداری وجود دارد. دستیار هوش مصنوعی میتواند آنها را بخواند و روایت منسجمی بسازد. اما اگر گزارش AI بهجای «احتمال پرداخت تکراری» بنویسد «کارمند واحد خرید مرتکب تقلب شده»، از مرز تحلیل داده به ادعایی میرود که شاید هنوز شاهد کافی نداشته باشد.
در رسیدگی حرفهای، ادعای مطرحشده، واقعیت قابل اثبات و نتیجه تحقیق سه چیز جداگانهاند. ابزار هوشمند میتواند اسناد را مرتب و ابهامها را نمایان کند؛ تشخیص وقوع تخلف، انتساب مسئولیت یا اقدام حقوقی به قضاوت مستقل انسان وابسته است.
مبنای تازگی: AI در مستندسازی تحقیقات داخلی
شرکت NAVEX در ۱۳ اکتبر ۲۰۲۶ اطلاعیهای رسمی درباره قابلیت AI-Assisted Investigations در سامانه مدیریت گزارشهای تخلف و رخداد منتشر کرد.
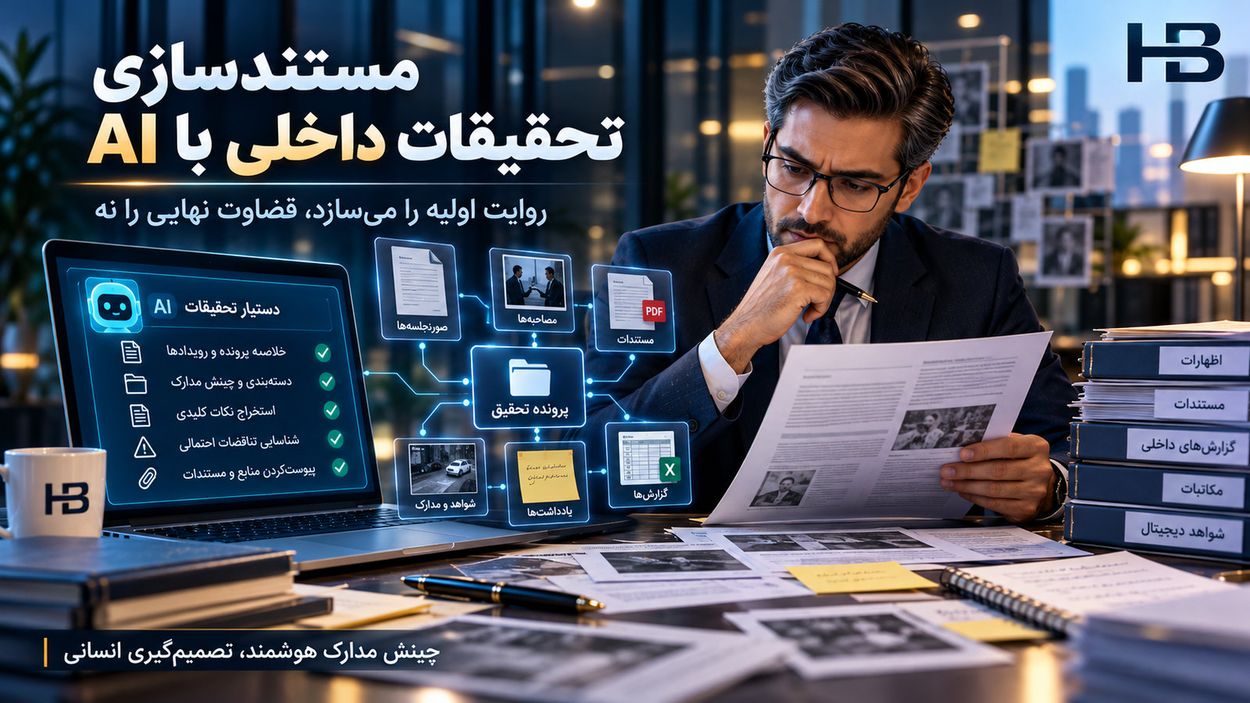
طبق توضیح سازنده، بخش «Case Documentation» اطلاعات مرتبط را از شرح پرونده، پیوستها، یادداشتها و پیگیریها استخراج میکند، آنها را در طبقهبندی مصوب شواهد قرار میدهد و روایت اولیهای برای بازبین میسازد. بازبین میتواند طبقهبندی را تغییر دهد و یافته را تا سند منشأ دنبال کند.
نکته تاریخسنجی: صفحه رسمی بهروزرسانیهای محصول NAVEX، تاریخ ۸ اکتبر ۲۰۲۶ را برای عرضه این ویژگی نشان میدهد؛ ۱۳ اکتبر تاریخ اطلاعیه خبری درباره آن است، نه لزوماً تاریخ اولین عرضه.
اعلام قابلیت از سوی فروشنده نیز اثبات مستقل دقت آن در همه محیطها نیست.
این خبر پرسش مهمی برای حسابداری و حسابرسی داخلی ایجاد میکند: اگر AI بتواند مدارک پراکنده را کنار هم قرار دهد، چگونه مطمئن شویم نتیجهگیریاش فراتر از شاهد موجود نمیرود؟
مثال عددی: ۲۴۵ میلیون ریال فاکتور، اما چه چیزی واقعاً مشکوک است؟
در یک پرونده کاملاً ساختگی و آموزشی، سه فاکتور از یک تأمینکننده ثبت شده است. همه ارقام «میلیون ریال» هستند.
گزارشدهنده ادعا کرده «تمام ۲۴۵ میلیون ریال پرداخت غیرمجاز بوده است».
جدول فقط نشان میدهد ۲۴۵ میلیون ریال فاکتور ثبت شده، ۱۸۰ میلیون ریال وجه پرداخت شده و ۶۵ میلیون ریال هنوز پرداخت نشده است.
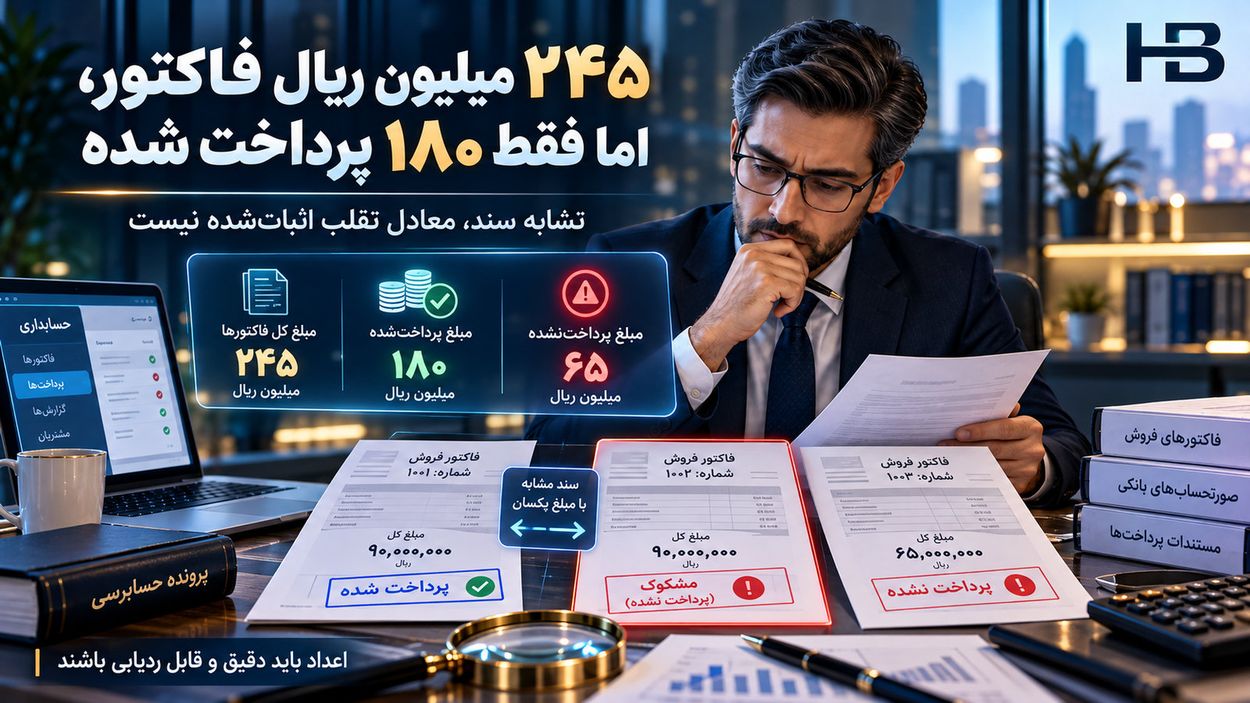
دو پرداخت ۹۰ میلیونی به اسناد شبیه هم مربوطاند؛ پس پرداخت دوم ۹۰ میلیون ریالی نیازمند بررسی احتمال تکرار است، نه اینکه زیان قطعی، سوءاستفاده یا جرم اثبات شده باشد.
ممکن است فاکتور دوم نسخه اصلاحی، قسط مستقل، خدمت دیگری با شرح مشابه یا سند تکراری باشد. قرارداد، سفارش کار، شواهد ارائه خدمت، تغییرات ثبتشده در ERP، حساب مقصد و بازپرداخت احتمالی باید با هم بررسی شوند.
اگر AI بنویسد «۲۴۵ میلیون ریال اختلاس»، هم مبلغ واقعاً پرداختشده را اشتباه معرفی کرده و هم بدون شاهد عنوان حقوقی و اتهام ساخته است.
گزارش حرفهای باید صریح باشد: «۱۸۰ میلیون ریال پرداخت شده؛ یکی از پرداختهای ۹۰ میلیونی به دلیل تشابه اسناد نیازمند بررسی است؛ وضعیت واقعی و علت هنوز قطعی نیست.»
ادعا، شاهد و یافته چه تفاوتی دارند؟
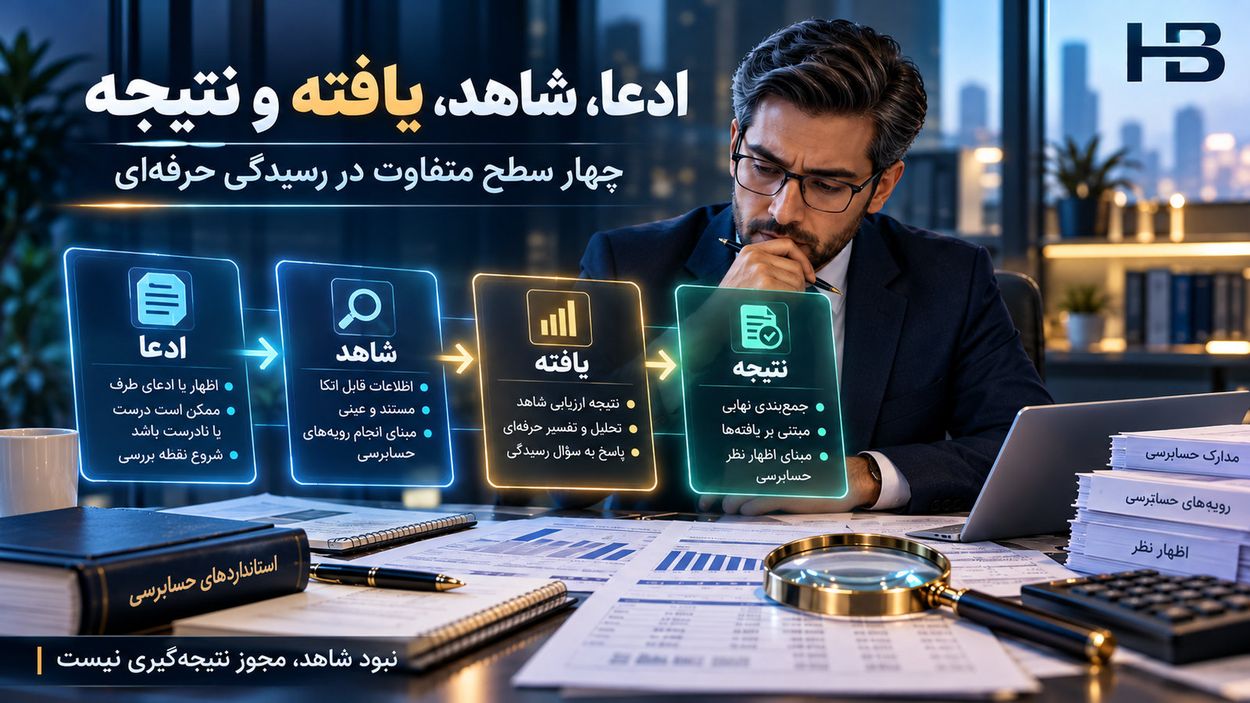
ادعا گفته اولیه شخص یا سامانه گزارشدهنده است.
شاهد سند، داده یا اطلاعاتی است که اصالت، مرتبطبودن و حدود اتکاپذیری آن بررسی میشود.
یافته حاصل تحلیل متوازن شواهد موافق و مخالف است.
نتیجه نهایی و اقدام باید براساس دامنه رسیدگی، اختیار فرد مسئول و مشورت حرفهای یا حقوقی لازم تصویب شوند.
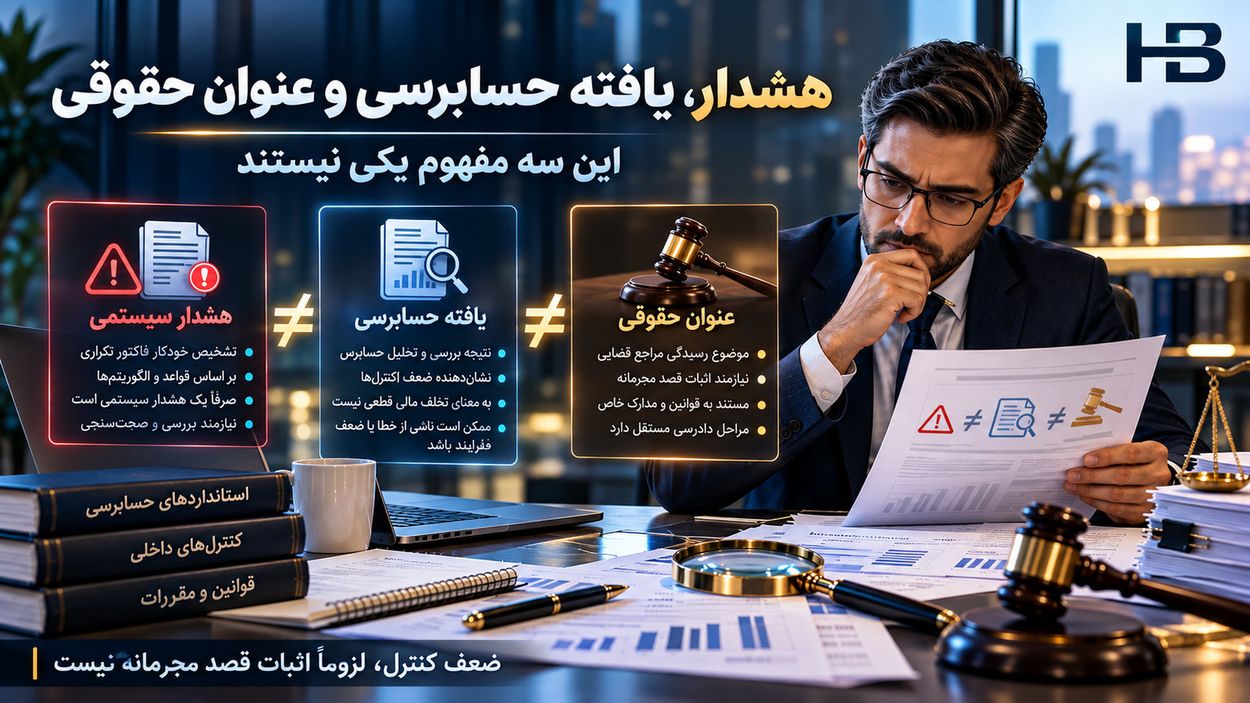
سه تصویر از یک فاکتور، سه شاهد مستقل نیستند. گزارش بانک، انجام انتقال وجه را نشان میدهد؛ اما بهتنهایی ثابت نمیکند خدمت دریافت نشده یا پرداخت عمدی و متقلبانه بوده است. حتی شباهت نام یا شماره سند نیز میتواند از خطای ورود داده ناشی شود.
اگر سندی از ادعا پشتیبانی نمیکند، سیستم نباید آن را حذف کند؛ بلکه باید شواهد مخالف، پاسخ افراد مرتبط، اصلاحیهها و اطلاعات ناقص را جدا نشان دهد.
نبود شاهد، مجوز حدس زدن نیست.
یک گزاره مالی چگونه باید به منبع خود وصل شود؟
وقتی AI مینویسد «فاکتور دوم پس از فاکتور اول تصویب شد»، کارشناس باید بتواند زمان تأیید را در گزارش معتبر ERP، شناسه رویداد، نسخه داده و لاگ مجوزها پیدا کند.
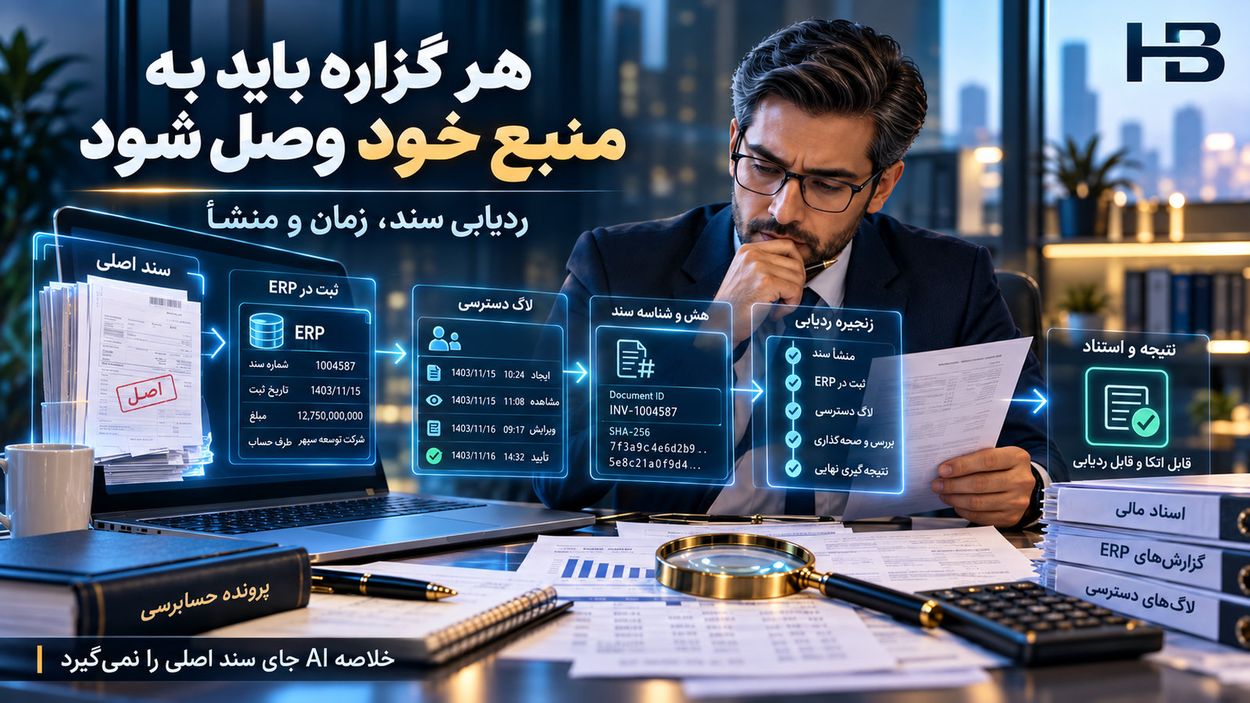
اگر فقط تاریخ بارگذاری فایل معلوم است و تاریخ تأیید موجود نیست، سامانه باید آن را «نامشخص» بنامد.
برای مدارک اصلی، ثبت شناسه، زمان دریافت، منشأ، نگهدارنده و نسخه فقطخواندنی اهمیت دارد.
اثرانگشت رمزنگارانه میتواند تغییر فایل پس از دریافت را آشکار کند؛ اما هش فایل، اصالت محتوا یا قانونی بودن شیوه جمعآوری آن را اثبات نمیکند. زنجیره نگهداری، سطح دسترسی و وضعیت سند باید جدا ارزیابی شوند.
خلاصه تولیدی مدل، نسخهای از تحلیل است و هرگز جایگزین سند اصلی نمیشود. تصحیح روایت AI، تغییر برچسب شواهد یا اصلاح مبلغ، باید با کاربر، تاریخ، دلیل و نسخه قبلی قابل ردیابی باشد.
هشت کنترل نرمافزاری ضروری
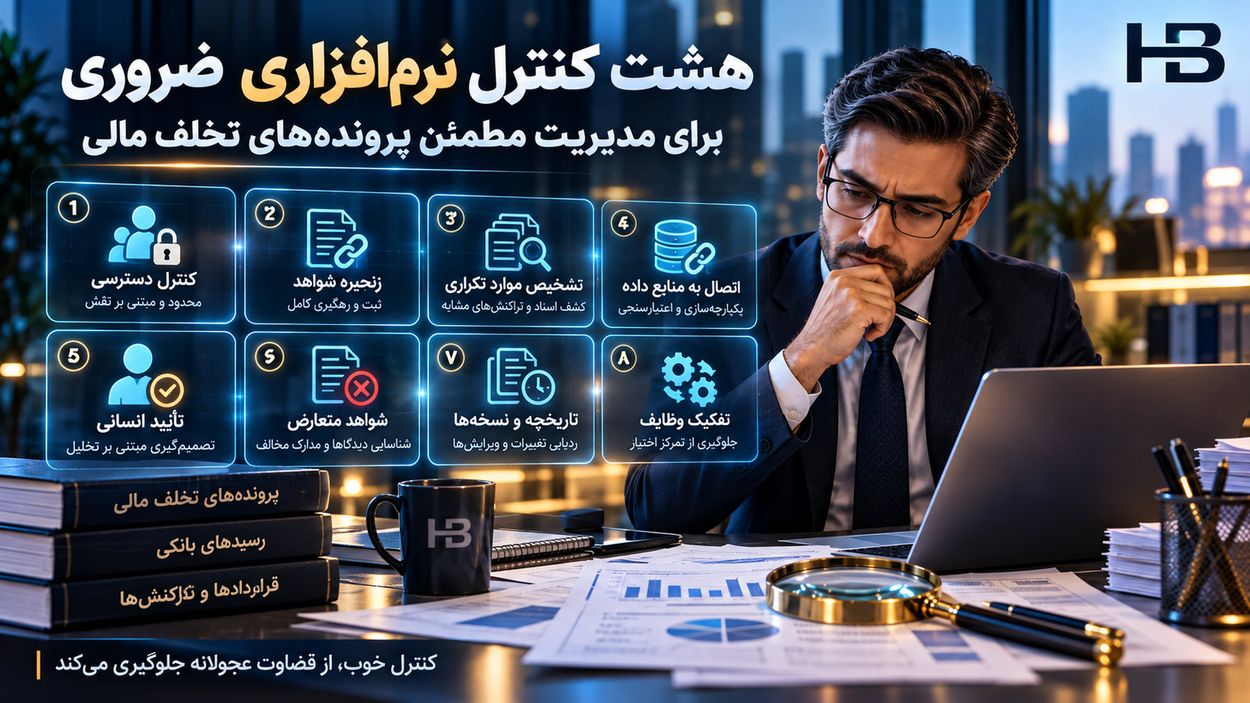
۱. جداسازی ادعا از واقعیت: هر ورودی اولیه با وضعیت «ادعا/نیازمند تأیید» ذخیره شود. AI مجاز نباشد بهصورت خودکار آن را «تخلف اثباتشده» علامت بزند.
۲. محرمانگی و حداقل دسترسی: اطلاعات گزارشدهنده، اشخاص نامبرده و داده حساس فقط برای بازبینان مجاز قابل مشاهده باشد. پیش از استفاده از مدل بیرونی، شرایط پردازش، نگهداری و انتقال اطلاعات بررسی شود.
۳. زنجیره منشأ مدارک: شناسه، نسخه، تاریخ دریافت، مأخذ، تغییرات و سطح دسترسی هر سند ثبت شود و اصل فایل از نسخه استخراجی و تحلیل مدل جدا بماند.
۴. اتصال هر گزاره به سند: جملهها و ارقام بااهمیت در پیشنویس AI باید به ردیف، صفحه یا داده معتبر منبع اشاره کنند. ادعای بیمنبع در صف تکمیل شاهد باقی بماند.
۵. کنترل تکرار شواهد: رونوشت فاکتور، اسکن و تصویر همان سند بهعنوان چند مدرک مستقل شمارش نشوند. فایلهای مشابه، نسخهها و پیوندهای مشتق مشخص شوند.
۶. ثبت شواهد خلاف ادعا: قرارداد اصلاحی، صورتجلسه تحویل، برگشت وجه یا توضیح مستند تأمینکننده نیز بررسی شود. موتور فقط موارد مؤید فرض اولیه را جمع نکند.
۷. تفکیک اختیار تحقیق و اقدام: دستیار پرونده بدون تأیید مجاز حق اصلاح دفتر کل، تغییر مجوز کارکنان، صدور اتهام، مسدودکردن پرداخت یا ارسال گزارش برونسازمانی نداشته باشد.
۸. تصویب و سابقه بازبینی: تعیین اثر مالی، بستن پرونده، عنوان نهایی یافته و اقدام اصلاحی با شخص دارای اختیار باشد؛ نظرات مخالف، محدودیت شواهد و دلیل تصمیم در کاربرگ حفظ شود.
تفاوت هشدار، یافته حسابرسی و عنوان حقوقی
سامانه هوشمند میتواند فاکتور مشابه را هشدار دهد.
حسابرس داخلی پس از آزمون مناسب ممکن است ضعف تفکیک وظایف، نقص کنترل پرداخت یا پرداخت تکراری را گزارش کند.
اما ضعف کنترل، بهتنهایی قصد مجرمانه یا مسئولیت فرد معین را ثابت نمیکند.
استانداردهای جهانی حسابرسی داخلی IIA بر استفاده از اطلاعات مرتبط، قابلاتکا و کافی و مستندسازی تحلیل و نتیجه تأکید دارند.
این اصول حرفهای جایگزین مقررات ایران یا بررسی حقوقی در پروندههای حساس نیستند. اگر شواهد کافی نیست، ماندن پرونده در وضعیت «نیازمند رسیدگی» از صدور نتیجه ظاهراً قطعی دفاعپذیرتر است.
آزمون پذیرش ماژول قبل از ورود پرونده واقعی
در محیط آزمایشی، پروندههایی با داده ساختگی بسازید: دو فاکتور هممبلغ برای خدمات متفاوت؛ یک فاکتور واقعاً تکراری؛ چند کپی از یک PDF؛ دریافت وجه بازگشتی؛ گزارش دارای نام فرد مشابه؛ سند اصلاحشده بعد از پرداخت؛ و پرونده دارای شاهد مخالف اتهام اولیه.
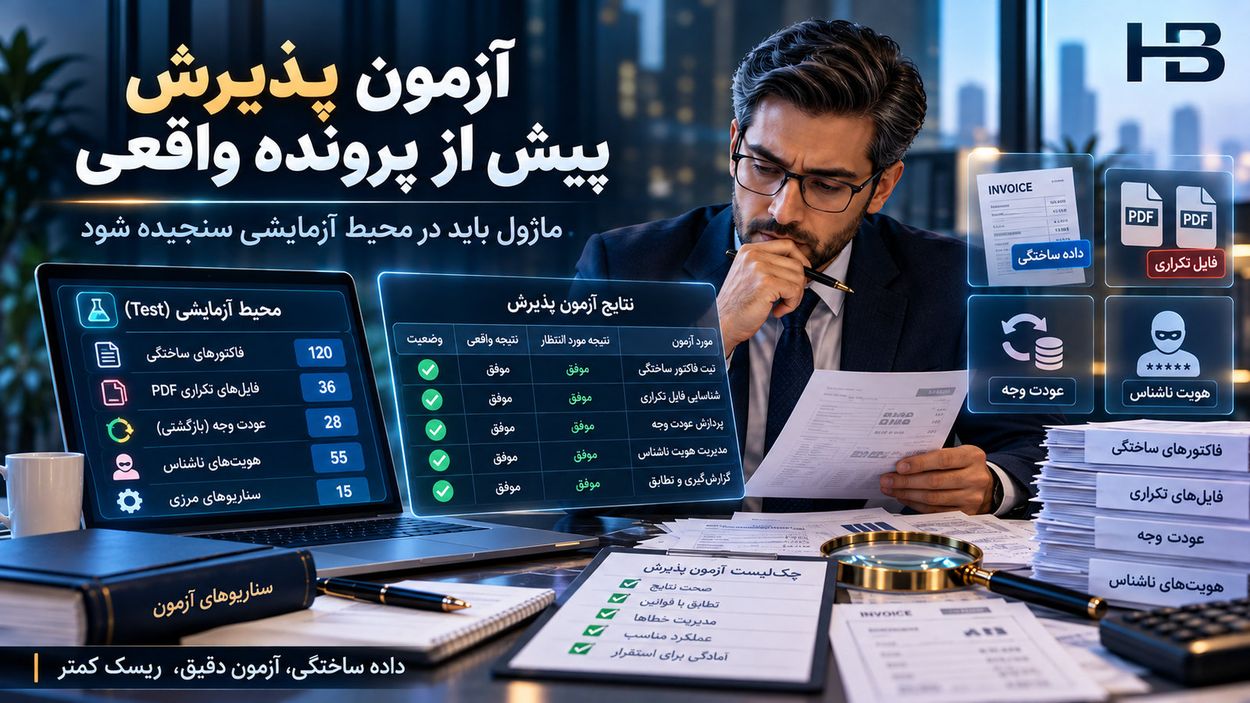
پیش از اجرای AI برای هر آزمون، پاسخ مورد انتظار را توسط متخصص مستقل تعیین کنید.
آیا سیستم مبلغ ثبتشده را از وجه پرداختشده جدا میکند؟ آیا کپی را شاهد مستقل نمیشمارد؟ آیا ادعای فاقد شاهد را مشخص میکند؟ آیا با دریافت سند مخالف، یافته را برای بازبینی باز میکند؟ آیا اطلاعات هویتی برای نقش غیرمجاز پنهان میماند؟
شاخص عملکرد باید شامل درصد گزارههای دارای شاهد، خطاهای اتصال سند، یافتههای تکراری، موارد اصلاحشده توسط بازبین، مدت حل ابهام و رخدادهای دسترسی نامجاز باشد.
آستانه پذیرش وابسته به ریسک و سیاست سازمان است، نه عددی عمومی و ساختگی.
اجرای آزمایشی چهار هفتهای
هفته نخست: محدوده تخلفات مالی مورد رسیدگی، نقش حسابرسی داخلی، حقوقی و امنیت اطلاعات، سیاست دسترسی و دوره نگهداری مدارک را مشخص کنید. از نمونههای مجاز و ساختگی آغاز کنید.
هفته دوم: مدل اطلاعاتی «ادعا، سند، یافته، ابهام، اقدام و نتیجه» را بسازید؛ شناسه پرونده، ارتباط با ERP و سابقه نگهداری نسخهها را آزمایش کنید.
هفته سوم: استخراج داده و پیشنویس روایت AI را فقط در محیط کنترلشده فعال کنید؛ شناسایی کپیها، شاهد مخالف، نامهای مشابه و داده ناخوانا را بسنجید.
هفته چهارم: کاربرگ قابل بررسی، صف ابهامها و گزارش اثر مالی پیشنهادی را با بازبین مستقل ارزیابی کنید. اتصال به پرونده واقعی تنها پس از قبولی کنترلهای محرمانگی، قابلیت ردیابی و تفکیک اختیار انجام شود.
فرصت نرمافزاری برای حسابداران برتر
پیشنهاد توسعه «مدیر هوشمند پرونده تخلف مالی و ردیاب شواهد»است؛ ماژولی میان گزارشهای محرمانه، اسناد ERP، گردش حسابها و کاربرگهای حسابرسی داخلی.
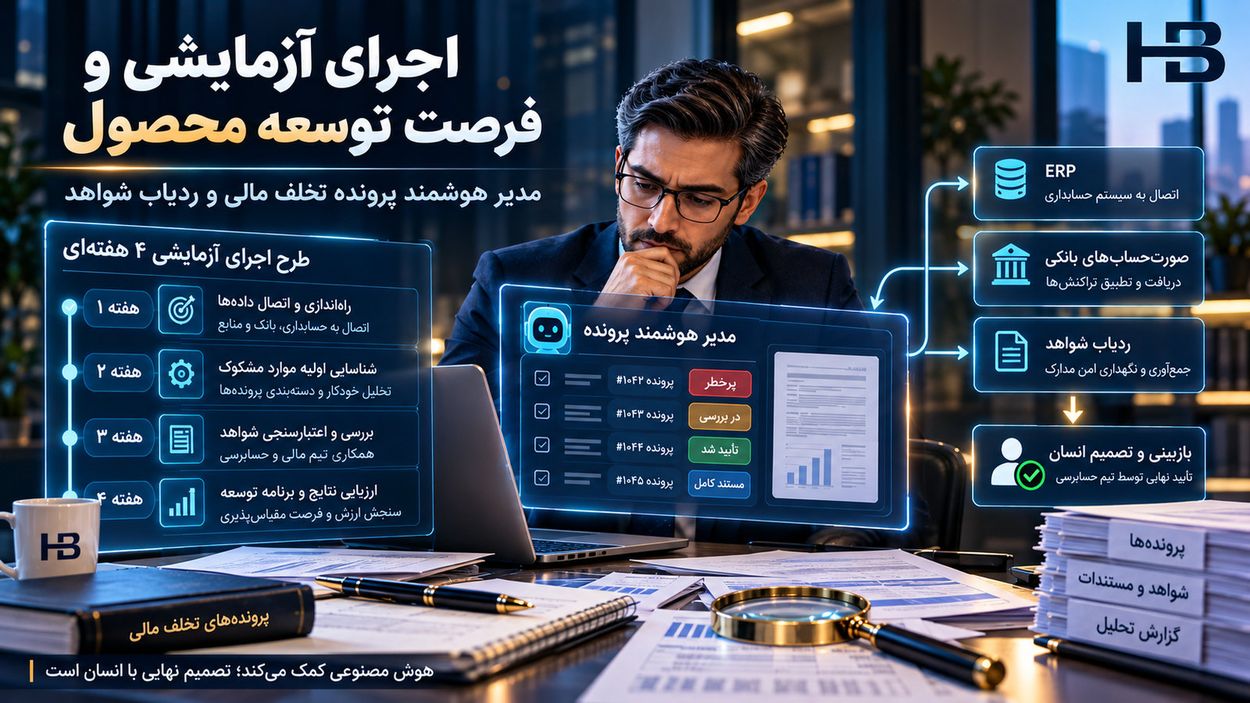
هسته آن باید شامل کنترل قطعی دسترسی، شناسه یکتای مدارک، سابقه دریافت و تغییر، تشخیص فایل مشابه، ارتباط با تراکنش، نسخهبندی و تأیید انسانی باشد.
لایه AI میتواند ادعاها را طبقهبندی، پیشنویس روایت تهیه، سند مرتبط پیشنهاد و تناقضها را نشان دهد؛ اما حق صدور حکم درباره افراد یا تغییر خودکار ثبت مالی را ندارد.
در نسخه مناسب ایران، تقویم شمسی، ریال و تومان، مراکز هزینه، شرکتهای گروه، شناسه تأمینکننده، شماره سند و تفکیک نقش حسابرس و مدیر مالی کاربرد دارد.
این پیشنهاد محصول است، نه ادعای وجود چنین قابلیتی در محصولات فعلی مجموعه.
جمعبندی: خلاصه سریع جای تحقیق قابل دفاع را نمیگیرد
خطر اصلی AI در پرونده تخلف مالی فقط اشتباه در جمع اعداد نیست؛ ممکن است یک گمان اولیه را در قالب متن مطمئن به نتیجه قطعی تبدیل کند.
کنترل حرفهای مسیر گزارش اولیه ← مدارک اصلی ← واقعیتهای قابل اثبات ← شواهد مخالف و ابهامها ← بازبینی مستقل ← نتیجه مستند را حفظ میکند.
هوش مصنوعی باید به حسابرس کمک کند روشنتر بداند چه چیزی را میداند و چه چیزی هنوز ثابت نشده است.
مسئولیت قضاوت، حفظ حقوق اشخاص و تصمیم نهایی با انسان میماند.
برای دریافت مطالب تخصصی حسابداری و حسابرسی:
مقالات مرتبط حسابداران برتر
- حسابرسی هوشمند از درخواست مدارک تا کاربرگ؛ پایان کپیکاری در پرونده حسابرسی
- آشنایی با انواع حسابرسی و نقش کلیدی حسابرسی داخلی در کسبوکارها + ویدیو آموزشی
- حسابهای پرداختنی چیست؟ خودکارسازی بیش از ۸۰٪ فاکتورها با هوش مصنوعی
- خودکارسازی فرایند خرید با هوش مصنوعی؛ از درخواست خرید تا کنترل بودجه و پرداخت
- کاربرد هوش مصنوعی در حسابداری؛ ۲۵ کاربرد عملی از ثبت اسناد تا تحلیل مالی و حسابرسی
- اتصال ERP هر روز «موفق» است؛ چرا ۳۰ میلیون ریال از گزارش مطالبات جا مانده؟