





هوش مصنوعی پنهان در واحد مالی چیست؟ پاسخ سریع
هوش مصنوعی پنهان در واحد مالی زمانی شکل میگیرد که حسابدار، تحلیلگر مالی، مدیر یا سایر کارکنان برای انجام کار از ابزارهای هوش مصنوعی استفاده کنند، اما آن ابزارها توسط شرکت بررسی، تأیید یا کنترل نشده باشند.
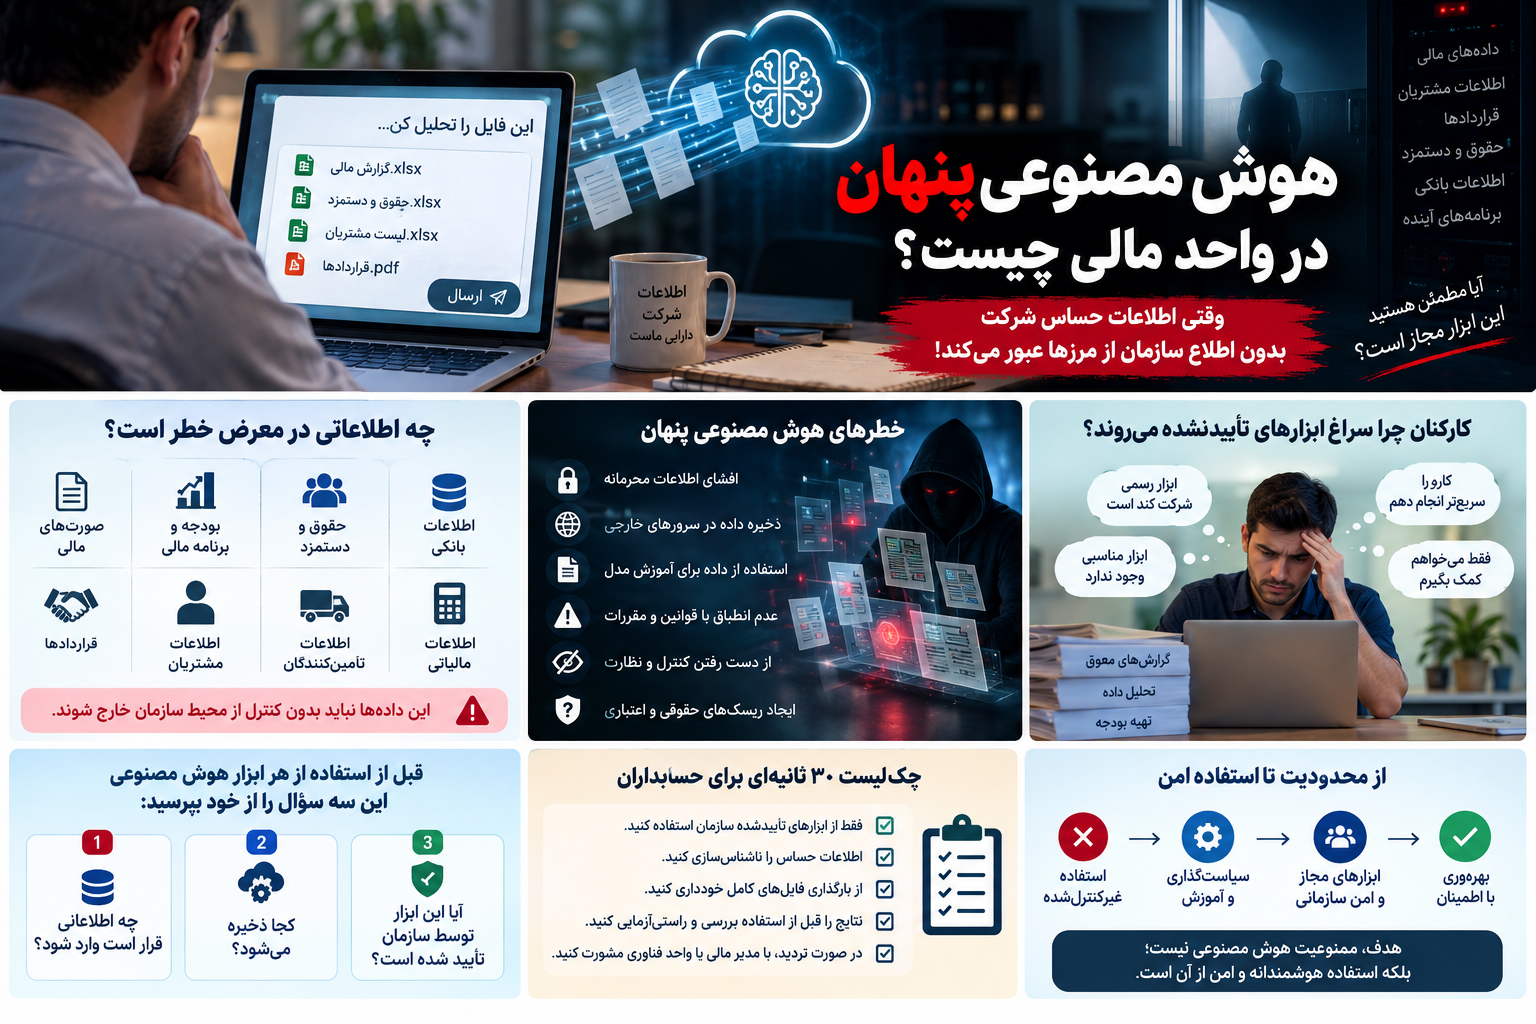
مثلاً حسابدار برای تحلیل سریعتر، فایل واقعی بودجه یا گردش حساب شرکت را در یک ابزار عمومی هوش مصنوعی بارگذاری میکند. ممکن است قصد او فقط صرفهجویی در زمان باشد، اما شرکت نمیداند:
- چه اطلاعاتی از سازمان خارج شده است؛
- اطلاعات در کجا پردازش یا نگهداری میشوند؛
- چه کسی ممکن است به آنها دسترسی داشته باشد؛
- سابقه این استفاده کجا ثبت شده است؛
- و آیا خروجی هوش مصنوعی قبل از ورود به گزارش مالی بررسی شده یا نه.
پس مشکل اصلی خودِ هوش مصنوعی نیست.
مشکل، استفاده از هوش مصنوعی بدون سیاست، مجوز، نظارت و ردپای قابل بررسی است.
یک مثال واقعی از فضای شرکتهای ایرانی
فرض کنید مدیر مالی از کارشناس خود میخواهد علت افزایش هزینهها را بررسی کند.
کارشناس یک فایل اکسل دارد که شامل این اطلاعات است:
- حقوق و مزایای کارکنان؛
- فروش ماهانه؛
- هزینه تأمینکنندگان؛
- بودجه واحدها؛
- مانده حسابها؛
- پیشبینی فروش؛
- حاشیه سود؛
- و اطلاعات محرمانه مدیریتی.
او برای اینکه سریعتر نتیجه بگیرد، فایل را در یک ابزار هوش مصنوعی عمومی بارگذاری میکند و مینویسد:
«دلایل اصلی افزایش هزینهها را پیدا کن.»
از نظر بهرهوری شاید کار مفیدی انجام شده باشد.
اما از نظر کنترل داخلی، چند سؤال مهم ایجاد میشود:
- شرکت استفاده از این ابزار را مجاز کرده است؟
- فایل در چه محیطی پردازش میشود؟
- اطلاعات بعد از پایان کار چه میشوند؟
- آیا سابقهای از بارگذاری فایل باقی میماند؟
- آیا ابزار اجازه استفاده دیگری از دادهها دارد؟
- آیا اطلاعات کارکنان و مشتریان بدون مجوز از محیط شرکت خارج شدهاند؟
اگر پاسخ این سؤالها مشخص نباشد، شرکت با یک استفاده پنهان و کنترلنشده از هوش مصنوعی روبهرو است.
چرا واحد مالی بیش از بسیاری از واحدها در معرض خطر است؟
واحد مالی تقریباً به حساسترین دادههای سازمان دسترسی دارد.
از جمله:
- صورتهای مالی؛
- تراز آزمایشی؛
- گردش حساب بانکی؛
- بودجه؛
- پیشبینی درآمد و هزینه؛
- حقوق و دستمزد؛
- شماره حساب و شماره شبای کارکنان و تأمینکنندگان؛
- اطلاعات مشتریان؛
- قراردادها؛
- حاشیه سود محصولات؛
- بدهیها و مطالبات؛
- برنامه تأمین مالی؛
- اطلاعات مالیاتی؛
- و گزارشهای مدیریتی منتشرنشده.
بسیاری از این اطلاعات برای تحلیل توسط هوش مصنوعی بسیار مناسباند؛ اما همین موضوع آنها را به دادههایی تبدیل میکند که نباید بدون کنترل وارد هر ابزاری شوند.
مرکز ملی امنیت سایبری بریتانیا در هشدار تازه خود درباره استفاده پنهان از هوش مصنوعی تأکید کرده است که انتقال اطلاعات حساس به ابزارهای تأییدنشده میتواند باعث کاهش کنترل سازمان بر داده و افزایش خطر افشای اطلاعات شود.
مطالعه هشدار مرکز ملی امنیت سایبری بریتانیا
کارکنان معمولاً با سوءنیت سراغ این ابزارها نمیروند
یکی از اشتباهات مدیریتی این است که تصور شود هر استفاده تأییدنشده از هوش مصنوعی ناشی از بیمسئولیتی یا تخلف عمدی است.
در بسیاری از موارد، کارمند فقط میخواهد کارش را سریعتر انجام دهد.
مثلاً:
- ابزار رسمی شرکت ندارد؛
- ابزار داخلی کند است؛
- برای تحلیل فایل بزرگ راه سادهای پیدا نمیکند؛
- میخواهد نامه یا گزارش را سریعتر بنویسد؛
- یا دیده است ابزار عمومی ظرف چند دقیقه کاری را انجام میدهد که دستی چند ساعت زمان میبرد.
پس ریشه مسئله معمولاً این است:
نیاز واقعی وجود دارد، اما ابزار رسمی و مسیر مجاز به اندازه کافی ساده و کاربردی نیست.
به همین دلیل ممنوعیت کامل، همیشه مسئله را حل نمیکند و حتی ممکن است استفاده را پنهانتر کند.
چه اطلاعاتی در واحد مالی نباید بدون مجوز وارد ابزار هوش مصنوعی شوند؟
برای شرکتهای ایرانی، بهتر است حداقل درباره گروههای زیر حساسیت بالایی وجود داشته باشد.
اطلاعات حقوق و دستمزد
یک فایل حقوق میتواند شامل نام کارکنان، حقوق، پاداش، مزایا، شماره حساب، شماره شبا، کدهای شناسایی، کسورات، بیمه و اطلاعات سمت افراد باشد.
بارگذاری چنین فایلی در یک ابزار تأییدنشده میتواند اطلاعات بسیار حساس کارکنان را از کنترل سازمان خارج کند.
اطلاعات بانکی
مانده حساب، گردش حساب، شماره حساب، شماره شبا، اطلاعات چک و پرداختهای آینده از حساسترین دادههای مالی شرکت هستند.
اطلاعات مالیاتی
گزارشهای مالیاتی، اطلاعات خرید و فروش، فایلهای مربوط به صورتحسابها و دادههای مؤدیان نیز باید فقط در محیطهای مجاز پردازش شوند.
قراردادها
قراردادها ممکن است شامل مبلغ، شرایط پرداخت، تعهدات، تخفیفها، اطلاعات محرمانه طرفین یا برنامههای تجاری آینده باشند.
گزارشهای مدیریتی منتشرنشده
برای مثال:
- کاهش فروش؛
- بحران نقدینگی؛
- برنامه تعدیل نیرو؛
- خرید یا فروش دارایی مهم؛
- برنامه سرمایهگذاری؛
- یا مذاکره برای خرید یک شرکت دیگر.
حتی اگر هیچ فایلی بارگذاری نشود، نوشتن این اطلاعات در متن سؤال هم انتقال داده محسوب میشود.
خودِ متن سؤال هم میتواند محرمانه باشد
گاهی کاربر تصور میکند چون فایل بارگذاری نکرده، خطری وجود ندارد.
اما متن سؤال میتواند اطلاعات بسیار حساسی را افشا کند.
مثلاً:
«شرکت ما قصد خرید شرکت الف با مبلغ ۵۰۰ میلیارد تومان را دارد. براساس سود عملیاتی زیر، ارزش معامله را بررسی کن.»
حتی بدون فایل، اطلاعاتی درباره معاملهای که هنوز اعلام نشده، نام طرف معامله، مبلغ پیشنهادی و برنامه راهبردی شرکت به ابزار منتقل شده است.
پس کنترل استفاده از هوش مصنوعی فقط به «بارگذاری فایل» محدود نمیشود.
خطر فقط افشای اطلاعات نیست
هوش مصنوعی پنهان در واحد مالی دستکم سه ریسک مهم ایجاد میکند.
ریسک اول: خروج اطلاعات از کنترل شرکت
سازمان ممکن است نداند چه چیزی به کدام ابزار داده شده است.
ریسک دوم: ورود پاسخ اشتباه به فرایند مالی
کارمند ممکن است پاسخ هوش مصنوعی را معتبر فرض کند و بدون بررسی وارد گزارش، سند یا تصمیم مالی کند.
ریسک سوم: از بین رفتن ردپای تصمیم
بعداً مشخص نیست:
- کدام ابزار استفاده شده؛
- چه اطلاعاتی به آن داده شده؛
- چه پاسخی دریافت شده؛
- کاربر چه تغییری در پاسخ داده؛
- و تصمیم نهایی چگونه ساخته شده است.
در واحد مالی که قابلیت پیگیری و بازسازی تصمیم اهمیت زیادی دارد، این ریسک بسیار جدی است.
یک پاسخ قانعکننده لزوماً پاسخ درست نیست
فرض کنید حسابدار درباره نحوه ثبت یک قرارداد از یک ابزار عمومی هوش مصنوعی سؤال میکند.
پاسخ کاملاً حرفهای و متقاعدکننده به نظر میرسد.
اما ممکن است:
- مبنای حسابداری اشتباه باشد؛
- یک استثنا در نظر گرفته نشده باشد؛
- اطلاعات قدیمی باشند؛
- شرایط خاص قرارداد درست فهمیده نشده باشد؛
- یا پاسخ اصلاً با مقررات ایران سازگار نباشد.
اگر این پاسخ بدون بررسی وارد عملیات حسابداری شود، استفاده پنهان از هوش مصنوعی از یک مشکل امنیت اطلاعات به ریسک کیفیت گزارش مالی تبدیل میشود.
وقتی فرایند واقعی با فرایند مستندشده فرق میکند
فرض کنید دستورالعمل شرکت میگوید:
کارشناس محاسبه را انجام میدهد → سرپرست بررسی میکند.
اما در عمل فرایند این شده است:
کارشناس → ابزار هوش مصنوعی عمومی → نتیجه پیشنهادی → کارشناس → سرپرست
یک مرحله جدید وارد فرایند شده، اما کنترل داخلی تغییر نکرده، ریسک دوباره ارزیابی نشده، ابزار بررسی نشده و سرپرست شاید اصلاً نداند هوش مصنوعی در محاسبه نقش داشته است.
این شکاف بین فرایند رسمی و فرایند واقعی یکی از دلایل مهم اهمیت هوش مصنوعی پنهان است.
حتی نرمافزار تأییدشده هم میتواند قابلیت هوش مصنوعی تأییدنشده داشته باشد
یکی از ریسکهای کمتر دیدهشده این است که شرکت یک نرمافزار را سالها قبل تأیید کرده باشد، اما شرکت سازنده بعداً قابلیت هوش مصنوعی به آن اضافه کند.
کاربران شروع به استفاده از قابلیت جدید میکنند، در حالی که واحدهای فناوری اطلاعات، امنیت، مالی، حقوقی یا حسابرسی داخلی هنوز این قابلیت را ارزیابی نکردهاند.
پس شرکت فقط به فهرست نرمافزارها نیاز ندارد.
باید بداند در هر نرمافزار چه قابلیتهای هوش مصنوعی فعال شدهاند.
اولین سؤال قبل از استفاده از هوش مصنوعی
سیاست شرکت باید آنقدر ساده باشد که کارمند ظرف چند ثانیه بفهمد آیا اجازه استفاده دارد یا نه.
سه سؤال ساده میتواند شروع خوبی باشد:
- آیا اطلاعاتی که میخواهم وارد کنم محرمانه، مالی، بانکی یا شخصی هستند؟
- آیا این ابزار توسط شرکت تأیید شده است؟
- آیا خروجی آن قبل از استفاده مهم توسط فرد متخصص بررسی خواهد شد؟
اگر پاسخ سؤال دوم «خیر» باشد و داده هم حساس باشد، کاربر نباید اطلاعات واقعی شرکت را وارد ابزار کند.
یک مدل ساده برای طبقهبندی اطلاعات
| سطح اطلاعات | نمونه | استفاده در ابزار عمومی |
|---|---|---|
| عمومی | قوانین عمومی، فرمولها، متنهای منتشرشده | با احتیاط قابل استفاده |
| داخلی | الگوی گزارش، فرایند عمومی شرکت | فقط طبق سیاست شرکت |
| محرمانه | بودجه، فروش، قرارداد، گزارش مدیریتی | فقط در ابزار تأییدشده |
| بسیار محرمانه | حقوق، اطلاعات بانکی، اطلاعات شخصی، معامله مهم | نیازمند کنترل ویژه و مجوز روشن |
هدف این جدول ایجاد ترس نیست.
هدف این است که کارمند بداند هر دادهای را نمیتوان صرفاً برای راحتی بیشتر در هر ابزار هوش مصنوعی وارد کرد.
نمونههای روشن برای کارکنان واحد مالی
استفاده کمریسکتر
«یک نمونه ساختار گزارش بودجه ماهانه به من بده.»
داده واقعی شرکت وارد نشده است.
استفاده نیازمند احتیاط
«این جدول واقعی بودجه شرکت را تحلیل کن.»
حالا داده داخلی شرکت وارد ابزار میشود و باید ابزار و سطح محرمانگی بررسی شوند.
استفاده پرریسک
«فایل حقوق کارکنان را بررسی کن و افرادی را که دریافتی غیرعادی دارند مشخص کن.»
اگر ابزار توسط شرکت تأیید نشده باشد، این نوع استفاده میتواند ریسک جدی ایجاد کند.
چرا ممنوعیت کامل هوش مصنوعی معمولاً راهحل خوبی نیست؟
اگر کارکنان واقعاً از هوش مصنوعی برای انجام سریعتر کار استفاده میکنند، یک ممنوعیت کلی ممکن است فقط باعث شود استفاده از دید مدیریت پنهان شود.
مرکز ملی امنیت سایبری بریتانیا نیز در راهنمای تازه خود توصیه نمیکند که استفاده از هوش مصنوعی بهطور کامل متوقف شود؛ بلکه تأکید دارد سازمان ابتدا باید بداند کارکنان چه نیازهایی دارند، ابزارهای مناسب و امن در اختیارشان بگذارد و استفاده را قابل مشاهده و مدیریت کند.
راهنمای مرکز ملی امنیت سایبری درباره استفاده پنهان از هوش مصنوعی
دیلویت نیز در بررسی تازه خود، رویکرد ترکیبی شامل سیاست روشن، پایش، ارزیابی ارائهدهندگان و فراهمکردن جایگزینهای امن را پیشنهاد میکند.
گزارش دیلویت درباره ریسک استفاده پنهان از هوش مصنوعی

شرکت ایرانی از کجا شروع کند؟
یک مسیر اجرایی ساده میتواند شامل این مراحل باشد:
۱. بفهمید کارکنان واقعاً از چه ابزارهایی استفاده میکنند
از واحد مالی بپرسید برای تحلیل فایل، نوشتن گزارش، بررسی قرارداد و محاسبات از چه ابزارهایی استفاده میشود.
هدف مرحله اول تنبیه نیست؛ هدف دیدن واقعیت است.
۲. ابزارهای مجاز را مشخص کنید
کارمند باید بداند چه ابزارهایی توسط شرکت بررسی و تأیید شدهاند.
۳. دادههای ممنوع را شفاف بنویسید
مثلاً فایل حقوق، گردش حساب، رمز و اطلاعات دسترسی، اطلاعات مشتریان، قراردادهای محرمانه و دادههای شخصی حساس نباید در ابزار تأییدنشده وارد شوند.
۴. ابزار مناسب در اختیار کارکنان بگذارید
اگر شرکت فقط ممنوع کند اما جایگزین مناسبی ندهد، احتمال استفاده پنهانی بیشتر میشود.
۵. خروجی مهم باید توسط انسان بررسی شود
هوش مصنوعی نباید به منبع نهایی و بدون بازبینی برای ثبت حسابداری، گزارش مالی، اظهار نظر مالیاتی، تحلیل قرارداد یا تصمیم مهم مدیریتی تبدیل شود.
۶. استفادههای مهم باید قابل پیگیری باشند
برای تصمیمهای مالی مهم بهتر است مشخص باشد چه ابزاری استفاده شده، چه دادهای داده شده، چه خروجیای گرفته شده و چه کسی نتیجه را بررسی کرده است.
نقش مدیر مالی چیست؟
این موضوع نباید فقط به واحد فناوری اطلاعات سپرده شود.
مدیر مالی بهتر از هر واحد دیگری میداند کدام دادهها حساسترند، کدام گزارشها محرمانهاند، چه خروجیهایی میتوانند روی صورتهای مالی اثر بگذارند و چه اطلاعاتی نباید از محیط شرکت خارج شوند.
بنابراین سیاست استفاده از هوش مصنوعی در امور مالی باید با مشارکت مالی، فناوری اطلاعات، امنیت، حقوقی، مدیریت و حسابرسی داخلی طراحی شود.
نقش حسابرسی داخلی در کشف هوش مصنوعی پنهان
هوش مصنوعی پنهان میتواند به یکی از موضوعات جدید حسابرسی داخلی تبدیل شود.
حسابرس میتواند بررسی کند:
- آیا فهرست ابزارهای مورد استفاده وجود دارد؟
- آیا قابلیتهای هوش مصنوعی نرمافزارها شناسایی شدهاند؟
- آیا دادهها طبقهبندی شدهاند؟
- آیا کارکنان ابزار مجاز را میشناسند؟
- آیا ارائهدهندگان ابزار بررسی شدهاند؟
- آیا استفادههای حساس سابقه قابل بررسی دارند؟
- آیا کارکنان آموزش دیدهاند؟
- آیا برای افشای اشتباهی اطلاعات، فرایند واکنش وجود دارد؟
این موضوع با نقش جدید مهندس حسابرسی ارتباط مستقیم دارد؛ چون حسابرس باید علاوه بر نتیجه مالی، مسیر داده و ابزار تولیدکننده نتیجه را هم بشناسد.
ارتباط این موضوع با عاملهای هوشمند مالی
وقتی ابزار فقط پاسخ میدهد، خطر بیشتر در داده ورودی و کیفیت پاسخ است.
اما وقتی یک عامل هوشمند به سامانههای مالی متصل میشود، موضوع جدیتر میشود؛ چون ممکن است عامل به دادههای بیشتری دسترسی داشته باشد یا بتواند اقدام ایجاد کند.
در این شرایط علاوه بر انتخاب ابزار، باید هویت عامل، سطح دسترسی، سقف اختیار، صاحب اختیار، سابقه فعالیت و امکان قطع دسترسی نیز روشن باشد.
این موضوع در مقاله احراز هویت عامل هوش مصنوعی در بانکداری و پرداخت ایران بررسی شده است.
اگر اطلاعات شرکت اشتباهی وارد یک ابزار شد چه کنیم؟
اولین اقدام نباید پنهانکردن موضوع باشد.
بهتر است کارمند سریعاً موضوع را به مسئول مربوط اطلاع دهد تا شرکت بتواند بررسی کند:
- چه دادهای ارسال شده؛
- ابزار چه بوده؛
- آیا امکان حذف داده وجود دارد؛
- آیا دسترسی یا رمز مرتبطی افشا شده؛
- آیا لازم است دسترسیها تغییر کنند؛
- و چه اقدام پیشگیرانهای برای جلوگیری از تکرار لازم است.
هرچه گزارش حادثه دیرتر انجام شود، بررسی و کنترل آن دشوارتر میشود.
هدف، حذف هوش مصنوعی نیست؛ تبدیل استفاده پنهان به استفاده مدیریتشده است
هوش مصنوعی میتواند در واحد مالی بسیار مفید باشد؛ برای مثال در تحلیل داده، مغایرتگیری، تهیه پیشنویس گزارش، خلاصهسازی، بررسی روندها و شناسایی موارد غیرعادی.
مسئله این نیست که حسابداران از هوش مصنوعی استفاده نکنند.
مسئله این است که استفاده:
قابل مشاهده، مجاز، متناسب با حساسیت داده، قابل کنترل و قابل بررسی باشد.
این همان تفاوت میان «استفاده پنهان» و «استفاده مدیریتشده» است.
یک چکلیست ۳۰ ثانیهای برای حسابدار
قبل از واردکردن هر فایل یا متن واقعی شرکت در هوش مصنوعی از خودت بپرس:
- آیا این داده متعلق به شرکت، مشتری، تأمینکننده یا کارکنان است؟
- اگر این اطلاعات بیرون از شرکت دیده شوند، مشکل ایجاد میشود؟
- آیا شرکت این ابزار را تأیید کرده است؟
- آیا واقعاً لازم است داده واقعی را وارد کنم یا میتوانم اطلاعات را ناشناس کنم؟
- آیا نتیجه را قبل از استفاده مالی بررسی خواهم کرد؟
اگر درباره سؤال سوم مطمئن نیستی، قبل از ارسال اطلاعات واقعی توقف کن و وضعیت ابزار را بررسی کن.

سؤالات متداول
هوش مصنوعی پنهان چیست؟
استفاده کارکنان از ابزارها یا قابلیتهای هوش مصنوعی خارج از فرایند تأیید، سیاست و نظارت رسمی سازمان است.
آیا استفاده از هوش مصنوعی عمومی برای حسابداری همیشه ممنوع است؟
خیر. ریسک به نوع داده، ابزار، سیاست شرکت و نوع استفاده بستگی دارد. استفاده از اطلاعات عمومی با بارگذاری اطلاعات محرمانه شرکت یکسان نیست.
آیا واردکردن متن در هوش مصنوعی هم انتقال داده محسوب میشود؟
بله. لازم نیست حتماً فایل بارگذاری شود. متن سؤال هم میتواند شامل اطلاعات محرمانه باشد.
مهمترین خطر برای واحد مالی چیست؟
خروج اطلاعات حساس از کنترل شرکت، استفاده از پاسخ اشتباه در عملیات مالی و نبود سابقه قابل پیگیری از مهمترین خطرها هستند.
آیا ممنوعیت کامل هوش مصنوعی راهحل مناسبی است؟
معمولاً کافی نیست. اگر نیاز واقعی کارکنان حل نشود، استفاده ممکن است فقط پنهانتر شود. راهکار بهتر، ابزار مجاز، سیاست ساده، آموزش و کنترل متناسب با حساسیت داده است.
چه دادههایی حساسترند؟
حقوق و دستمزد، اطلاعات بانکی، اطلاعات شخصی، قراردادها، گزارشهای مدیریتی منتشرنشده، اطلاعات مالیاتی و دادههای مشتریان و تأمینکنندگان از مهمترین نمونهها هستند.
آیا نرمافزار تأییدشده همیشه امن است؟
نه لزوماً. ممکن است قابلیت هوش مصنوعی جدیدی به نرمافزار اضافه شده باشد که هنوز توسط سازمان بررسی نشده است.
حسابرس داخلی چه نقشی دارد؟
میتواند شناسایی ابزارها، طبقهبندی داده، کنترل دسترسی، آموزش کارکنان، سابقه استفاده و آمادگی شرکت برای واکنش به افشای اطلاعات را بررسی کند.
جمعبندی
هوش مصنوعی پنهان معمولاً از جایی شروع میشود که یک کارمند میخواهد کارش را سریعتر انجام دهد.
اما در واحد مالی، همین اقدام ساده میتواند پای اطلاعاتی مانند گردش حساب، حقوق کارکنان، بودجه، قراردادها، اطلاعات مشتریان، اطلاعات مالیاتی و گزارشهای مدیریتی محرمانه را به محیطی خارج از کنترل شرکت باز کند.
بنابراین یکی از سؤالهای مهم کنترل داخلی در عصر هوش مصنوعی دیگر فقط این نیست:
«چه کسی به اطلاعات مالی دسترسی دارد؟»
باید یک سؤال دیگر هم اضافه شود:
«این اطلاعات بعد از دسترسی، وارد کدام ابزار هوش مصنوعی میشوند؟»
شرکت موفق قرار نیست استفاده از هوش مصنوعی را نادیده بگیرد یا صرفاً ممنوع کند.
باید آن را ببیند، طبقهبندی کند، ابزار امن در اختیار کارکنان بگذارد و استفادههای حساس را قابل کنترل و قابل پیگیری کند.
مقالات مرتبط
مهندس حسابرسی کیست؟ شغل جدید حسابرسان در عصر هوش مصنوعی
احراز هویت عامل هوش مصنوعی؛ کنترل عاملهای هوشمند در بانکداری و پرداخت ایران
خزانهداری هوشمند با هوش مصنوعی؛ ۷ کاربرد در مدیریت نقدینگی
چرا پروژههای هوش مصنوعی در واحد مالی شکست میخورند؟ ۱۱ دلیل و راهحل