




کنترل داخلی در حسابداری با هوش مصنوعی چیست؟ پاسخ سریع
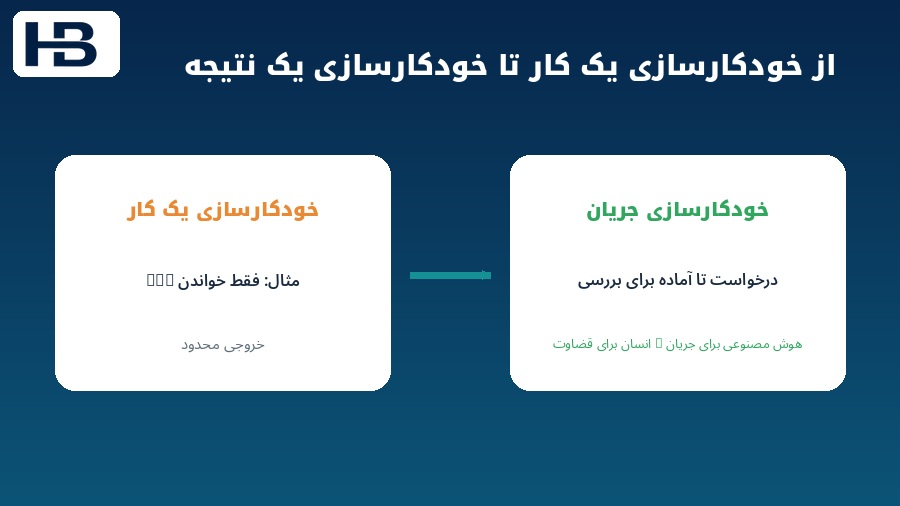
کنترل داخلی در حسابداری با هوش مصنوعی دیگر فقط به این معنا نیست که یک انسان در پایان کار روی «تأیید» کلیک کند.
وقتی عامل هوشمند میتواند داده جمع کند، مغایرتگیری انجام دهد، ثبت پیشنهاد دهد، حساب را انتخاب کند یا حتی در سیستم مالی اقدام کند، کنترل باید تمام زنجیره را پوشش دهد:
داده → عامل هوشمند → قاعده → تصمیم → اختیار اقدام → شواهد → بازبینی انسان
بنابراین سؤال اصلی دیگر این نیست:
«آیا مدیر تأیید کرده است؟»
سؤال مهمتر این است:
«مدیر دقیقاً چه چیزی را، بر اساس چه شواهدی و پس از چه اقداماتی از سوی هوش مصنوعی تأیید کرده است؟»
چرا تأیید مدیر دیگر بهتنهایی کافی نیست؟
فرض کنید عامل هوشمند یک ثبت حسابداری پیشنهاد کرده و مدیر مالی فقط عدد نهایی را روی صفحه میبیند.
او روی گزینه «تأیید» کلیک میکند.
در ظاهر، کنترل انجام شده است؛ اما هنوز معلوم نیست:
- عدد از کدام داده آمده؛
- چه اسنادی استفاده شده؛
- چه قاعدهای اجرا شده؛
- آیا اطلاعات کامل بوده؛
- چه استثناهایی وجود داشته؛
- و عامل هوشمند اساساً اجازه انجام چه کاری را داشته است.
اگر این اطلاعات در دسترس بازبین نباشد، تأیید میتواند فقط یک تشریفات دیجیتال باشد.
کنترل داخلی سنتی بر چه مدلی بنا شده بود؟
مدل رایج کنترل داخلی سالها بر تفکیک وظایف متکی بوده است:
تهیهکننده → بازبین → تأییدکننده
سیستم هم معمولاً ثبت میکند:
- تهیهشده توسط چه کسی؛
- بررسیشده توسط چه کسی؛
- و تأییدشده توسط چه کسی.
این مدل زمانی کاملاً منطقی است که انسانها عملیات اصلی را انجام دهند.
اما وقتی تهیهکننده یک عامل هوشمند است، کنترل باید علاوه بر انسان، خود عامل، داده، قاعده و سطح اختیار را نیز پوشش دهد.
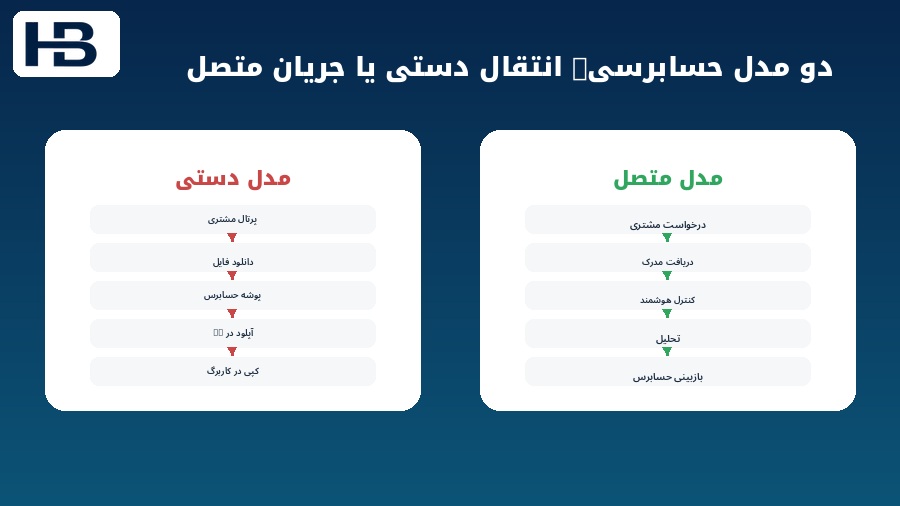
وقتی هوش مصنوعی تهیهکننده میشود چه تغییری رخ میدهد؟
فرض کنید عامل هوشمند:
- اطلاعات چند سیستم را جمعآوری کند؛
- اسناد را بخواند؛
- مغایرت را پیدا کند؛
- ثبت حسابداری پیشنهاد دهد؛
- و توضیح لازم را نیز بنویسد.
در این حالت انسان ممکن است فقط خروجی نهایی را ببیند.
ساختار ظاهری هنوز چنین است:
هوش مصنوعی تهیه میکند → انسان تأیید میکند
اما کیفیت کنترل وابسته است به اینکه انسان واقعاً چه چیزی را بررسی کرده است.
تأیید با بازبینی واقعی فرق دارد
تأیید مؤثر باید بتواند به چند سؤال پاسخ دهد:
- این عدد از کجا آمده است؟
- چه مدرکی پشت آن است؟
- چه قاعدهای اجرا شده؟
- آیا عامل فرضی ساخته است؟
- اطلاعات کامل بودهاند؟
- چه استثناهایی وجود داشته؟
- سطح اطمینان چقدر بوده؟
- آیا عملیات با سیاست شرکت سازگار است؟
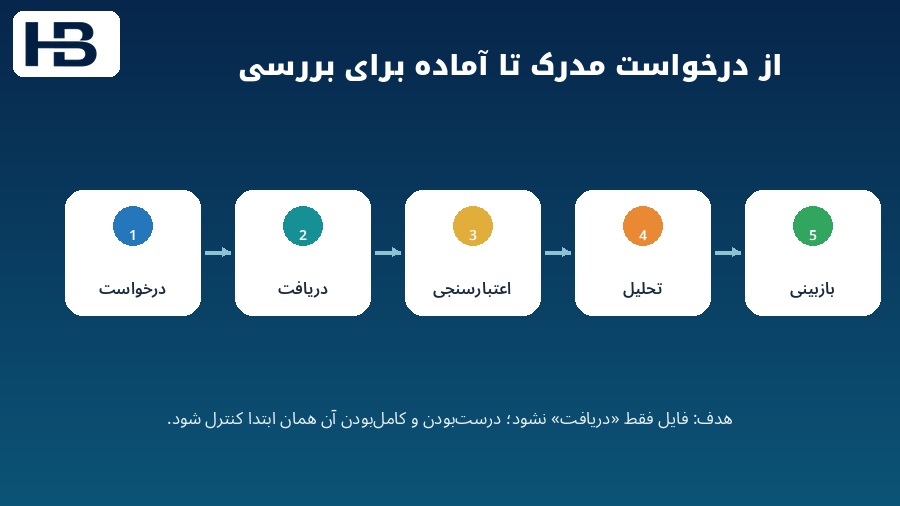
اگر بازبین فقط عدد نهایی را ببیند، احتمال دارد کنترل به «مهر تأیید» تبدیل شود.
خطر اعتماد بیش از حد به خروجی خودکار
اگر یک عامل هوشمند ماهها پیشنهادهای صحیح ارائه کند، انسان بهتدریج به آن عادت میکند.
در ابتدا همه موارد را دقیق بررسی میکند.
بعد فقط موارد بزرگ را میبیند.
بعد فقط عدد نهایی را نگاه میکند.
و در نهایت:
تأیید → تأیید → تأیید
این همان جایی است که کنترل روی کاغذ وجود دارد، اما در عمل ضعیف میشود.
بنابراین تعداد تأییدها معیار کافی برای کیفیت کنترل نیست.
کنترل آینده باید مبتنی بر شواهد باشد
فرض کنید هوش مصنوعی یک هزینه تعهدی ۳.۸ میلیارد تومانی پیشنهاد میدهد.
بازبین نباید فقط عدد ۳.۸ میلیارد را ببیند.
بهتر است سیستم همزمان نمایش دهد:
- قرارداد مرتبط؛
- فاکتورهای دوره قبل؛
- روش محاسبه؛
- دوره زمانی؛
- حساب پیشنهادی؛
- دلیل ثبت؛
- و مدارک استفادهشده.
در این حالت تأیید، بر مبنای شواهد انجام میشود.
هر تصمیم هوش مصنوعی باید به مدرک اصلی برگردد
برای هر نتیجه مالی باید بتوان مسیر را دنبال کرد:
نتیجه مالی → تصمیم عامل → قاعده → داده منبع → مدرک اصلی
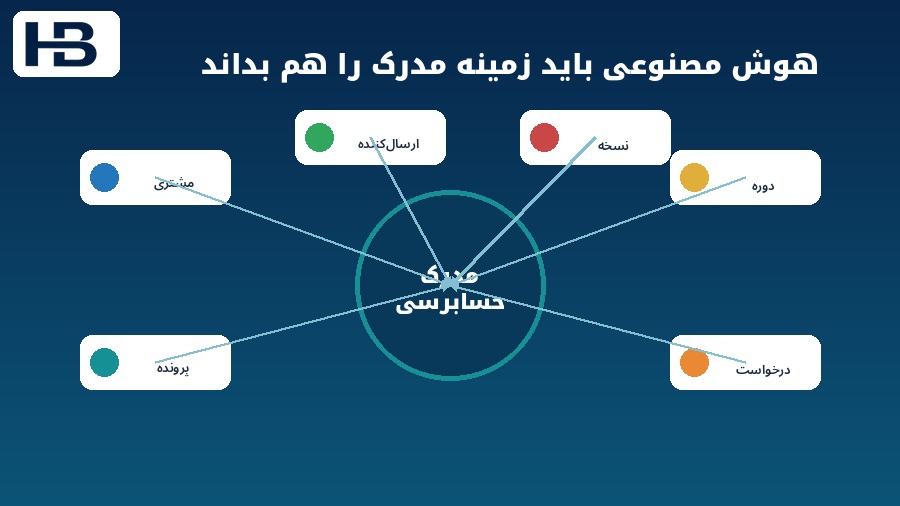
اگر این مسیر وجود نداشته باشد، بازبین و حسابرس با یک جعبه سیاه روبهرو میشوند.
این موضوع با مفهوم حافظه سازمانی برای هوش مصنوعی مالی نیز ارتباط دارد؛ چون نسخه معتبر داده، تصمیم و سیاست باید قابل تشخیص باشد.
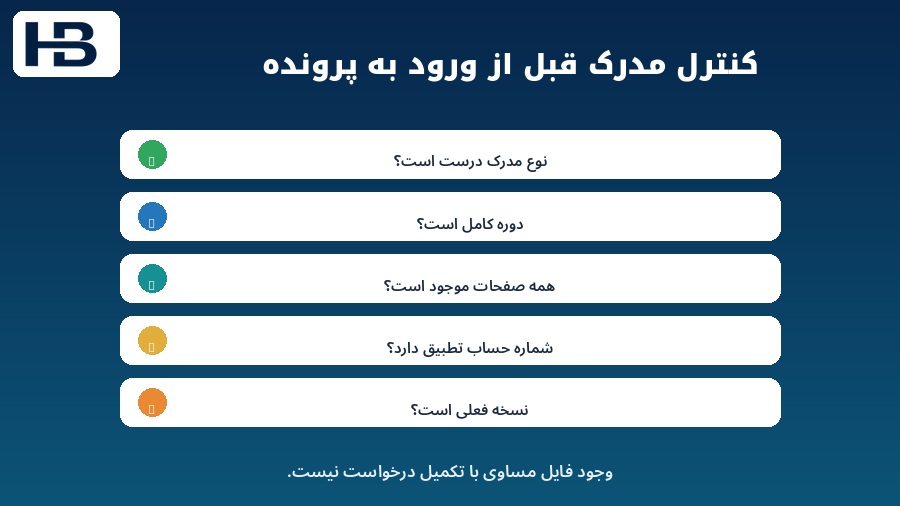
وجود PDF دیگر بهتنهایی مدرک قابل اعتماد نیست
یکی از فرضهای قدیمی این بود که اگر فاکتور، قرارداد، رسید یا ایمیلی با ظاهر حرفهای وجود دارد، احتمالاً سند واقعی است.
اما ابزارهای مولد ساخت اسناد ظاهراً واقعی را سادهتر کردهاند.
بنابراین کنترل نباید فقط بپرسد:
«آیا سند وجود دارد؟»
باید بپرسد:
«منشأ سند چیست و آیا میتوان به آن اعتماد کرد؟»
برای مثال در کنترل یک فاکتور، بهتر است فقط ظاهر فایل بررسی نشود؛ بلکه ارتباط آن با:
- تأمینکننده ثبتشده؛
- سفارش خرید؛
- رسید کالا یا خدمت؛
- سابقه تراکنش؛
- و تأیید مستقل
نیز بررسی شود.
هویت عامل با اختیار عامل یکی نیست
شناختن عامل فقط پاسخ میدهد:
«این درخواست از کدام سیستم یا عامل آمده است؟»
اما سؤال مهمتر این است:
«این عامل اجازه انجام چه کاری را دارد؟»
یک عامل هزینه ممکن است اجازه داشته باشد فاکتور را بخواند و حساب پیشنهادی بدهد، اما نباید لزوماً بتواند:
- تأمینکننده جدید ایجاد کند؛
- شماره حساب بانکی را تغییر دهد؛
- یا پرداخت را آزاد کند.
احراز هویت بدون محدودیت اختیار، کنترل کامل نیست. تحلیلهای تازه حوزه عاملهای مالی نیز همین تفکیک میان هویت ماشین و اختیار تفویضشده را برجسته میکنند.
اصل حداقل دسترسی برای عاملهای هوشمند
هر عامل باید فقط حداقل دسترسی لازم برای وظیفه خود را داشته باشد.
برای مثال عامل مغایرتگیری میتواند:
- اطلاعات بانک را بخواند؛
- دفتر را بخواند؛
- تراکنشها را تطبیق دهد؛
اما نباید بتواند:
- سند را حذف کند؛
- حساب بانکی تأمینکننده را تغییر دهد؛
- یا پرداخت انجام دهد.
این محدودیت نباید فقط در متن دستور نوشته شود؛ سیستم باید از نظر فنی آن را اعمال کند.
پرامپت جای کنترل داخلی را نمیگیرد
نوشتن این جمله برای عامل:
«بدون اجازه مدیر هیچ ثبت مهمی انجام نده»
بهتنهایی کنترل داخلی قابل اتکایی نیست.
کنترل واقعی این است که سیستم از نظر فنی اجازه ثبت، تغییر یا پرداخت را ندهد مگر اینکه تأیید معتبر دریافت شده باشد.
یعنی سیاست باید اجراشدنی باشد، نه فقط به مدل «توصیه» شود.
مبلغ و ریسک باید وارد اختیار عامل شوند
همه عملیات ریسک یکسان ندارند.
ممکن است شرکت اجازه دهد یک عامل:
- طبقهبندی کماهمیت را خودکار انجام دهد؛
- برای مبلغ متوسط فقط پیشنهاد بسازد؛
- و برای ثبت بااهمیت حتماً تأیید کنترلر یا مدیر مالی بگیرد.
این همان اختیار تفویضشده بر مبنای ریسک است.
حدها باید متناسب با اندازه شرکت، نوع حساب، ماهیت عملیات و اهمیت مبلغ تعریف شوند.
تفکیک وظایف برای عاملهای هوشمند هم لازم است
اگر یک عامل بتواند هم تأمینکننده بسازد، هم شماره حساب وارد کند، هم فاکتور را تأیید کند و هم پرداخت را آزاد کند، معماری کنترل داخلی ضعیف است؛ حتی اگر آن عامل بسیار دقیق باشد.
همان اصل تفکیک وظایف باید برای «کارکنان دیجیتال» هم اجرا شود.
مدل بهتر میتواند چنین باشد:
عامل A → تهیه پیشنهاد
عامل B → کنترل قواعد
کنترلر انسانی → تأیید موارد بااهمیت
این همان منطقی است که در مقاله بستن حسابها با هوش مصنوعی چیست؟ نیز در تفکیک نقش عاملها و انسان مطرح شده است.
میخواهید مقالات کاربردی هوش مصنوعی و کنترل مالی را منظم دنبال کنید؟
با عضویت در حسابداران برتر به پنل کاربری و مسیر دسترسی منظمتر به مقالات، آموزشها و ابزارهای تخصصی حسابداری دسترسی خواهید داشت.
ردپای تصمیم ماشین باید چه چیزهایی ثبت کند؟
ردپای سنتی معمولاً نام کاربر، زمان و عملیات را ثبت میکند.
برای عامل هوشمند این اطلاعات کافی نیست.
ممکن است لازم باشد موارد زیر نیز ذخیره شوند:
- شناسه عامل؛
- نسخه عامل؛
- نسخه مدل؛
- دادههای منبع؛
- قواعد اجراشده؛
- ابزارهای استفادهشده؛
- تصمیم؛
- سطح اطمینان؛
- اصلاح انسانی؛
- تأیید نهایی؛
- زمان اقدام.
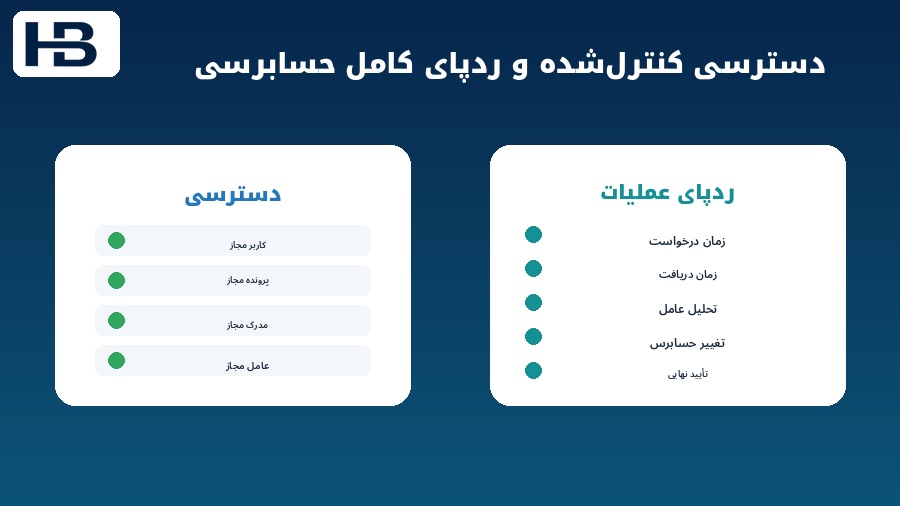
هدف این است که اگر شش ماه بعد حسابرس پرسید «چرا این ثبت ایجاد شد؟»، بتوان کل مسیر تصمیم را بازسازی کرد.
چرا نسخه عامل و مدل مهم است؟
عامل ممکن است در فروردین با قواعدی کار کرده باشد که در شهریور تغییر کردهاند.
اگر بعداً یک ثبت قدیمی بررسی شود، باید مشخص باشد:
- کدام نسخه عامل آن را ایجاد کرده؛
- چه قواعدی در آن تاریخ فعال بوده؛
- چه مدل یا ابزاری استفاده شده؛
- و آیا منطق بعداً تغییر کرده است.
بدون این اطلاعات، بازسازی کنترل دشوار میشود.
تغییر Prompt، Rule یا Model هم باید مدیریت تغییر داشته باشد
شرکتها برای تغییر نرمافزار مالی معمولاً درخواست تغییر، تست و تأیید دارند.
همین منطق باید برای عامل هوشمند هم اجرا شود.
تغییر در:
- دستور؛
- قاعده؛
- حد مبلغ؛
- سیاست؛
- مدل؛
- ابزار؛
- یا جریان کار
ممکن است روی هزاران تراکنش اثر بگذارد.
پس تغییرات باید ثبت، آزمایش و تأیید شوند.
پایش عامل فقط در زمان راهاندازی کافی نیست
یک عامل ممکن است روز اول خوب کار کند و چند ماه بعد به دلیل تغییر داده، فرایند، مدل یا سیاست عملکرد متفاوتی داشته باشد.
بنابراین کنترل باید مستمر باشد.
چند شاخص مفید:
- نرخ اصلاح انسانی؛
- نرخ استثنا؛
- نرخ خطای مثبت؛
- نرخ خطای منفی؛
- تعداد تلاش برای اقدام غیرمجاز؛
- نقض دسترسی؛
- و تعداد بازگشت یا لغو تأیید.
اگر کنترلر مرتب خروجی یک عامل را تغییر دهد، این فقط یک اصلاح موردی نیست؛ میتواند علامت ضعف در داده، قاعده، دستور یا آموزش سیستم باشد.
کنترلهای پیشگیرانه مهمتر میشوند
در حسابداری سنتی بسیاری از کنترلها پس از وقوع عملیات مشکل را پیدا میکنند.
عاملهای هوشمند فرصت میدهند بخشی از کنترلها قبل از ثبت انجام شوند:
- دوره مالی کنترل شود؛
- حساب بررسی شود؛
- تکراریبودن سند کنترل شود؛
- مبلغ با حد مجاز مقایسه شود؛
- مدرک بررسی شود؛
- اختیار عامل کنترل شود؛
- و فقط بعد از آن عملیات انجام شود.
یعنی کنترل از «کشف خطا» به سمت «جلوگیری از خطا» حرکت میکند.
کنترل داخلی از دورهای به مستمر حرکت میکند
اگر عاملها ۲۴ ساعته کار کنند، کنترل نباید فقط پایان ماه فعال شود.
میتوان ثبتهای روزنامه، مغایرتگیری، معاملات بینشرکتی، اطلاعات پایه و استثناها را بهصورت مستمر کنترل کرد.
این حرکت با روندی که امروز در Record-to-Report مطرح است همراستا است. Trintech و Hackett Group در رویداد ۱۶ سپتامبر ۲۰۲۶ بر این نکته تأکید کردهاند که ورود AI به مغایرتگیری، معاملات بینشرکتی، بستن حسابها و گزارشگری، برخی فرضهای کنترلهای سنتی را ضعیف میکند و نیازمند حاکمیت و قابلیت حسابرسی جدید است.
چرا Record-to-Report نقطه حساسی است؟
فرایند ثبت تا گزارش مستقیماً به اعداد نهایی صورتهای مالی متصل است.
این فرایند شامل:
- ثبتهای روزنامه؛
- مغایرتگیری؛
- معاملات بینشرکتی؛
- بستن حسابها؛
- و گزارشگری است.
خطای عامل هوشمند در این بخش میتواند مستقیماً وارد سود و زیان، ترازنامه یا گزارش مدیریتی شود.
به همین دلیل سرعت بستن حسابها نباید تنها معیار موفقیت باشد.
هدف باید این باشد:
بستن سریعتر + کنترل قویتر
نه فقط:
بستن سریعتر
راهکارهای جدید R2R نیز نشان میدهند اتوماسیون در همین بخش عمیقتر شده است؛ Genpact برای مجموعه R2R خود بیش از ۹۵٪ بازده تطبیق در اولین عبور و تا ۹۹٪ حل لحظهای مغایرتهای بینشرکتی را بهعنوان نتایج مورد انتظار اعلام کرده و تصریح میکند این اعداد به شرایط هر مشتری وابستهاند.
نقش کنترلر مالی چگونه تغییر میکند؟
کنترلر آینده فقط حسابها را کنترل نمیکند.
علاوه بر سؤالهای سنتی مثل:
- آیا حساب درست است؟
- آیا مغایرتگیری انجام شده؟
- آیا ثبت معتبر است؟
باید سؤالهای جدیدی هم بپرسد:
- کدام عامل این کار را انجام داده؟
- عامل چه اختیاری داشته؟
- از چه دادهای استفاده کرده؟
- چه قاعدهای اجرا شده؟
- آیا کنترل داخلی هنوز مؤثر است؟
- آیا اصلاحات انسانی بیش از حد شدهاند؟
نقش کنترلر از کنترل «ثبت» به کنترل ثبت + عامل + داده + اختیار + شواهد گسترش پیدا میکند.
مهمترین تغییر ذهنی چیست؟
بهتر است نپرسیم:
«آیا هوش مصنوعی قابل اعتماد است؟»
این سؤال بیش از حد کلی است.
سؤال قابل کنترلتر این است:
هوش مصنوعی برای کدام عملیات، با کدام داده، تحت کدام قاعده، تا چه مبلغی، با چه سطح دسترسی و با چه نظارت انسانی اجازه اقدام دارد؟
این سؤال را میتوان به سیاست، حد مجاز و کنترل فنی تبدیل کرد.
چکلیست بازطراحی کنترل داخلی برای عاملهای هوشمند
قبل از دادن اختیار عملیاتی به یک عامل، بررسی کنید:
- منبع داده آن مشخص است؟
- مدرک اصلی قابل ردیابی است؟
- سطح دسترسی حداقلی تعریف شده؟
- عملیات ممنوع بهصورت فنی مسدود شده؟
- حدود مبلغ و اهمیت مشخصاند؟
- تفکیک وظایف میان عاملها و انسان رعایت شده؟
- نسخه عامل و مدل ثبت میشود؟
- تغییر قواعد مدیریت تغییر دارد؟
- ردپای تصمیم قابل بازسازی است؟
- اصلاح انسانی ثبت و تحلیل میشود؟
- اقدام غیرمجاز قابل شناسایی است؟
- کنترل مستمر پس از استقرار وجود دارد؟
اگر پاسخ چند مورد «خیر» است، هنوز استفاده از عامل هوشمند برای عملیات مالی با ریسک کنترل داخلی همراه است.
سؤالات متداول
آیا تأیید مدیر برای کنترل یک ثبت AI کافی است؟
خیر. تأیید زمانی مؤثر است که مدیر بتواند منبع داده، مدرک، قاعده، استثناها و سطح اختیار عامل را نیز ببیند.
تفاوت هویت عامل و اختیار عامل چیست؟
هویت مشخص میکند عامل چه کسی یا کدام سیستم است؛ اختیار مشخص میکند چه عملیاتی اجازه دارد انجام دهد.
آیا نوشتن محدودیت در Prompt کنترل داخلی محسوب میشود؟
بهتنهایی خیر. محدودیتهای مهم باید توسط سیستم و سطح دسترسی فنی اجرا شوند.
حداقل دسترسی برای عامل هوش مصنوعی یعنی چه؟
یعنی عامل فقط همان داده و عملیاتی را در اختیار داشته باشد که برای وظیفه مشخص خود لازم دارد و بیشتر از آن نتواند اقدام کند.
چرا نسخه مدل باید در ردپای حسابرسی ثبت شود؟
چون رفتار مدل، قاعده یا عامل ممکن است در طول زمان تغییر کند و برای بازسازی تصمیم قدیمی باید نسخه فعال در زمان عملیات مشخص باشد.
نرخ اصلاح انسانی چه معنایی دارد؟
اگر انسان مرتب تصمیمهای یک عامل را تغییر میدهد، نرخ بالای اصلاح میتواند نشانه مشکل در داده، قواعد یا طراحی عامل باشد.
آیا هوش مصنوعی میتواند کنترل داخلی را قویتر کند؟
بله، مخصوصاً با کنترلهای پیشگیرانه، کنترل تمام تراکنشها و پایش مستمر؛ اما فقط وقتی اختیار، داده، شواهد و ردپای تصمیم بهدرستی مدیریت شوند.
جمعبندی
ورود عاملهای هوش مصنوعی به حسابداری به معنی حذف کنترل داخلی نیست؛ برعکس، دامنه کنترل را بزرگتر میکند.
در گذشته بیشتر سؤال این بود:
چه کسی تهیه کرد، چه کسی بررسی کرد و چه کسی تأیید کرد؟
اکنون باید علاوه بر آن بپرسیم:
کدام عامل، با چه دادهای، تحت چه قاعدهای، با چه اختیاری، بر اساس چه شواهدی و با کدام نسخه تصمیم گرفته است؟
کنترل داخلی آینده باید بتواند انسان، عامل هوشمند، داده، اختیار، شواهد و تصمیم را در یک زنجیره قابل ردیابی ببیند.
و شاید مهمترین اصل این باشد:
اینکه یک عملیات توسط انسان تأیید شده، بهتنهایی ثابت نمیکند آن عملیات بهدرستی کنترل شده است.
اگر این نوع مقالههای کاربردی برایتان مفید است، عضو حسابداران برتر شوید
با عضویت در حسابداران برتر به پنل کاربری و مسیر دسترسی منظمتر به مقالات، آموزشها و ابزارهای تخصصی حسابداری دسترسی خواهید داشت.
مقالات مرتبط
بستن حسابها با هوش مصنوعی چیست؟ از بستن پایان ماه تا بستن صفرروزه
حافظه سازمانی برای هوش مصنوعی مالی چیست؟ چرا AI نباید هر بار از صفر شروع کند
تحلیل نوسانات مالی چیست؟ کاربرد هوش مصنوعی در پیدا کردن علت تغییر هزینهها و درآمدها
چگونه یک حسابدار خوب استخدام کنیم؟ راهنمای استخدام حسابدار با هوش مصنوعی
تنظیم اظهارنامه مالیاتی با هوش مصنوعی؛ از مغایرتگیری تا کنترل نهایی