


مقدمه: دو عدد با هم برابرند، اما هر دو اشتباهاند
فرض کنید شرکت سه حساب بانکی دارد و دستیار هوش مصنوعی مسئول جمعآوری صورتحسابهای پایان ماه و آمادهسازی مغایرتگیری است. سامانه فایلهای دو بانک را درست دریافت میکند؛ برای حساب سوم هم یک PDF پیدا میکند و همه سطرها را بدون اختلاف با دفتر تطبیق میدهد. داشبورد با اطمینان مینویسد: «مغایرت صفر؛ آماده تأیید.»
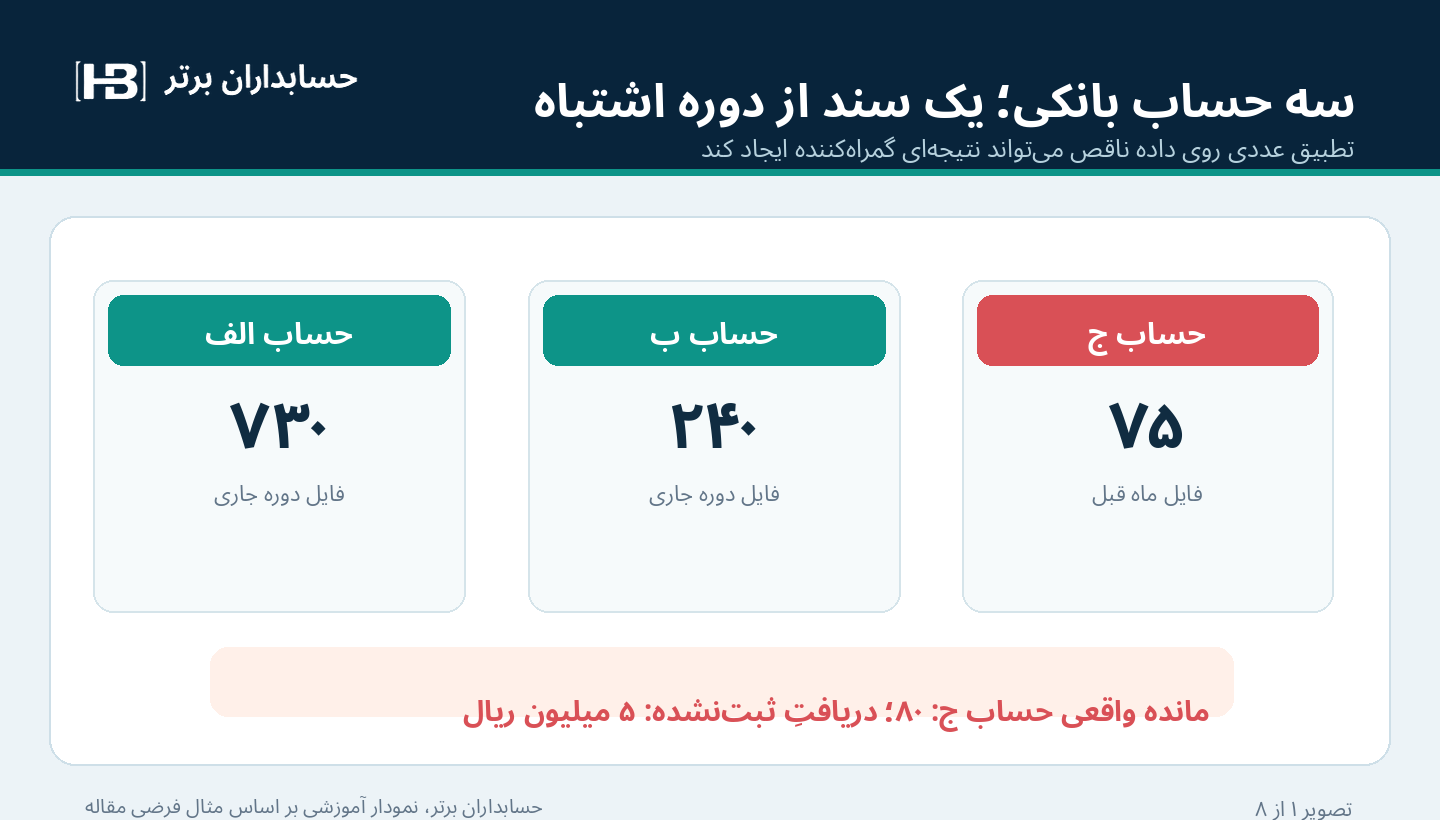
مشکل اینجاست که فایل حساب سوم متعلق به ماه قبل بوده است. مانده آن فایل و مانده ناقص دفتر هر دو ۷۵ میلیون ریالاند، درحالیکه در ماه جاری یک دریافت ۵ میلیون ریالی انجام شده و مانده واقعی حساب به ۸۰ میلیون ریال رسیده است. مغایرتگیری عددی موفق شده، اما جامعه اطلاعاتی که باید کنترل میشد، ناقص است.
این تفاوت برای نسل تازه نرمافزارهای مالی اهمیت زیادی دارد. عاملهای هوشمند دیگر صرفاً فایل دریافتی را تحلیل نمیکنند؛ بعضی میتوانند از طریق مرورگر در وبسایتهای مجاز کار کنند، مدارک را دریافت کنند و سپس فرایند بستن حساب را پیش ببرند. مسئله جدید این است: چه کسی ثابت میکند فایل دریافتشده، برای حساب، شرکت، ارز، تاریخ و دوره صحیح است؟
تحول تازه چیست: دستیار حسابدار از «خواندن سند» به «دریافت سند» رسیده است
در اکتبر ۲۰۲۶، محصولی در بازار بینالمللی معرفی شد که عاملهای هوشمند را برای دریافت صورتحسابهای بانک و کارت، طبقهبندی تراکنشها و آمادهسازی تطبیقها در فرایند بستن حساب ماهانه به کار میگیرد. یکی از اجزای اعلامشده این رویکرد، مرورگری عاملی (Agentic Browsing) است که میتواند در وبسایتهای فاقد یکپارچهسازی نرمافزاری مستقیم فعالیت کند. عرضه اولیه آن برای مجموعهای منتخب از مؤسسات اعلام شده است، نه دسترسی عمومی در همه کشورها.
این نوآوری بهمعنای مجوز عبور از محدودیتهای امنیتی بانک، دورزدن احراز هویت یا دسترسی آزاد به حسابهای مشتری نیست. امکان فنیِ تعامل با وبسایت، باید از مجوز صاحب حساب، قواعد بانک، شرایط سرویس و کنترل امنیت اطلاعات مستقل بررسی شود.
پیشتر در اتوماسیون مالی معمول بود انسان صورتحساب را دانلود و به نرمافزار بدهد؛ سپس نرمافزار سطرها را شناسایی کند. اکنون بخشی از مسئولیت انتخاب منبع و گرفتن فایل هم به عامل منتقل میشود. بنابراین کنترل ورودی از یک کنترل صرفاً حسابداری، به کنترل ترکیبیِ هویت دیجیتال، اصالت داده و کاملبودن دوره تبدیل میشود.
مثال عددی: چگونه «اختلاف صفر» خطای ۵ میلیونی را پنهان میکند؟
ارقام زیر کاملاً فرضیاند؛ واحد همه مبالغ، میلیون ریال است. شرکت در پایان ماه سه حساب فعال دارد:
| حساب | مانده واقعی پایان ماه | مانده فایل دریافتشده توسط عامل | مانده ثبتشده در دفتر |
|---|---|---|---|
| الف | ۷۳۰ | ۷۳۰ | ۷۳۰ |
| ب | ۲۴۰ | ۲۴۰ | ۲۴۰ |
| ج | ۸۰ | ۷۵، مربوط به ماه قبل | ۷۵، بدون ثبت آخرین دریافت |
| جمع | ۱٬۰۵۰ | ۱٬۰۴۵ | ۱٬۰۴۵ |
عامل، پروندهای با سه حساب و جمع ظاهری ۱٬۰۴۵ میلیون ریال میبیند. با مقایسه همین فایلها و دفتر، اختلاف به دست آمده صفر است. اما مانده واقعی بانکها ۱٬۰۵۰ میلیون ریال است و ۵ میلیون ریال دریافت بانکی در سند و کنترل جاری غایب است.
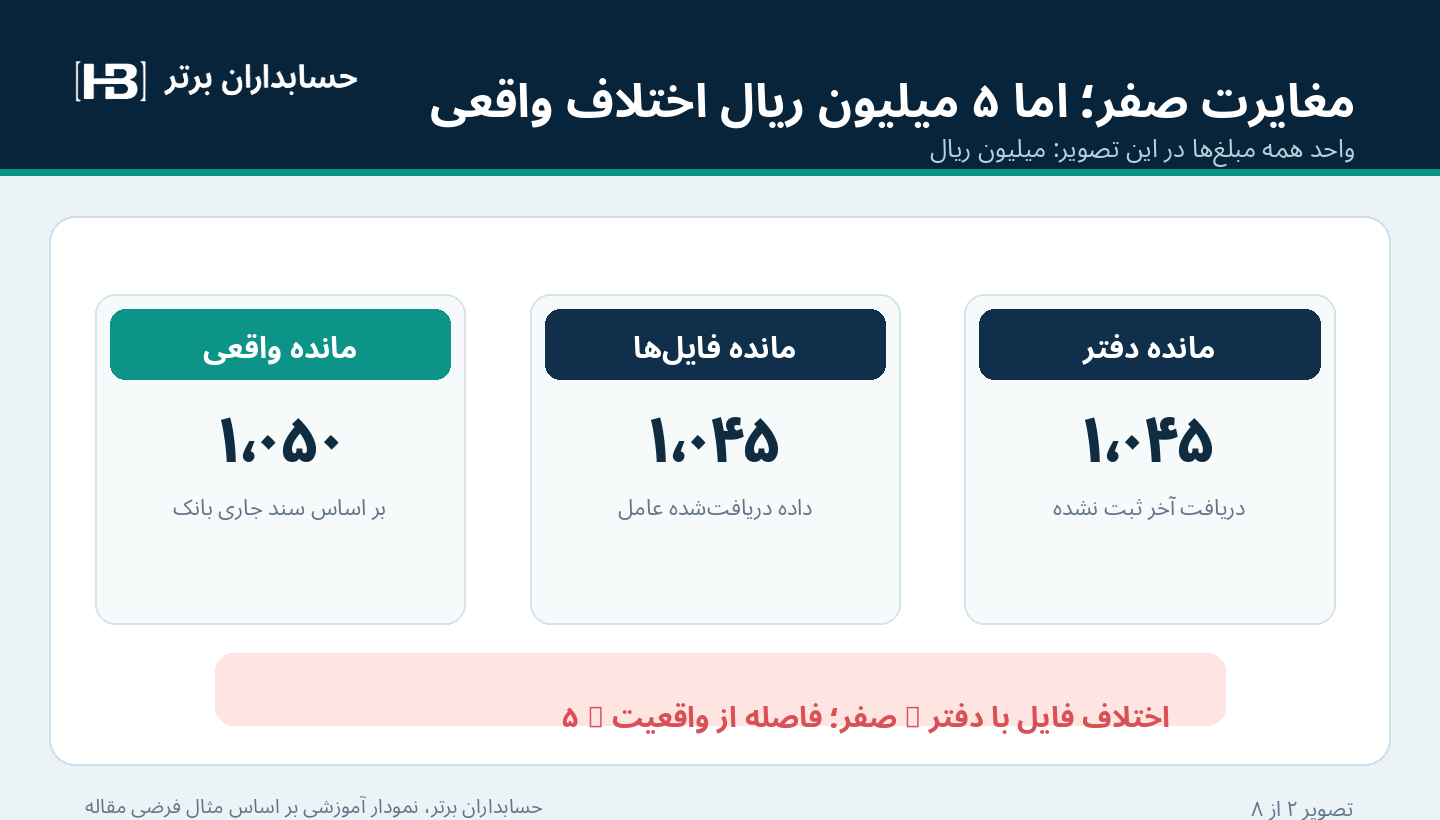
نباید از این مثال نتیجه گرفت که هر مغایرت صفر اشتباه است. نتیجه دقیقتر این است که صفر بودن اختلاف، فقط درباره دو مجموعه داده مقایسهشده حرف میزند؛ نه درباره درستبودن انتخاب آن دو مجموعه. هیچ الگوریتم تطبیقی، صرفاً از برابری اعداد، اعتبار منبع یا کاملبودن دوره را اثبات نمیکند.
اگر حسابدار فقط مانده انتهایی را ببیند، فایلی از ماه قبل میتواند با دفتر ناقص منطبق شود. اگر قبل از تطبیق، بازه سند، تاریخ آخرین تراکنش و مانده مستقل بانک کنترل شود، خطا شناسایی میشود. این همان نقطهای است که طراحی کنترل باید مقدم بر هوشمندسازی مغایرتگیری باشد.
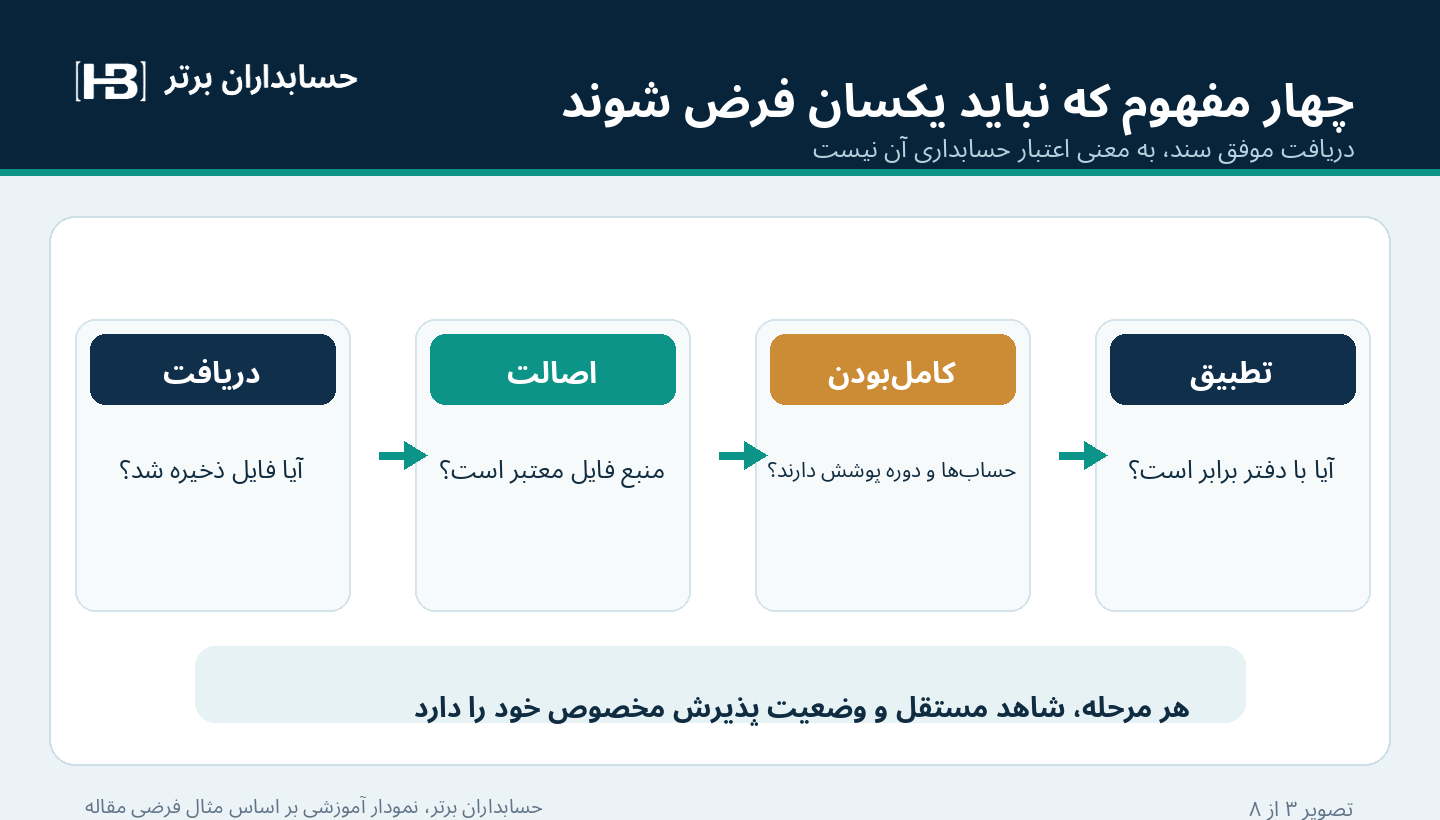
چهار مفهوم متفاوت: دریافت، اصالت، کاملبودن و تطبیق
دریافت موفق فایل یعنی سامانه فایلی را در مقصد ذخیره کرده است. این رویداد به خودی خود ثابت نمیکند فایل بانکی واقعی، جدید، کامل یا متعلق به همان شرکت است.
اصالت و منشأ فایل یعنی مشخص باشد داده از کدام سامانه رسمی یا کانال مجاز، با کدام هویت و در چه زمانی دریافت شده است. ذخیره نشانی منبع، شناسه حساب، زمان دریافت و ردپای عملیات به رسیدگی کمک میکند. اثر انگشت دیجیتال فایل نیز تغییرات بعد از ذخیره را آشکار میکند، اما بهتنهایی اثبات نمیکند فایل در لحظه دریافت اصیل بوده است.
کاملبودن پوشش یعنی مجموعه حسابها، شعب، ارزها، تاریخها و صفحات یا تراکنشهای مورد انتظار را دریافت کردهایم. وجود یک فایل برای هر بانک الزاماً کافی نیست؛ ممکن است یک حساب چند ارزی یا چند فایل مکمل داشته باشد.
مغایرتگیری یعنی داده بانکیِ پذیرفتهشده با ثبتهای دفتر طبق قاعده تطبیق مقایسه شود و اختلافهای قابل رسیدگی مشخص شوند. این مرحله باید پس از کنترل سه مفهوم قبلی انجام شود، نه به جای آنها.
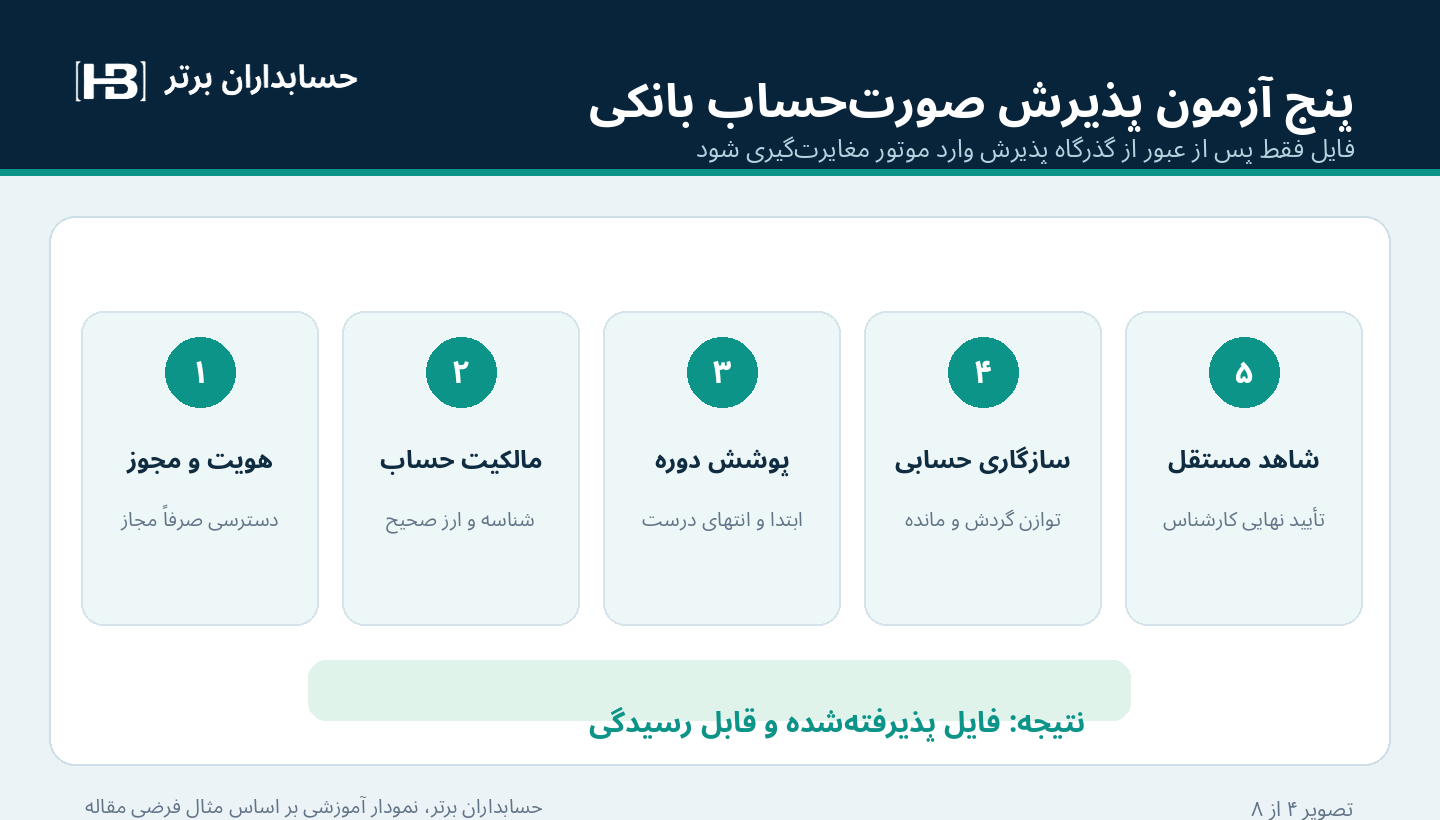
گذرگاه پذیرش سند بانکی: پنج آزمون پیش از مغایرتگیری
آزمون اول؛ هویت و اختیار دسترسی. مشخص شود عامل برای کدام شخصیت حقوقی و حساب، با چه مجوز و در چه بازهای اجازه مشاهده دارد. حساب شخصی کارمند یا رمز عبور مشترک، جایگزین هویت و مجوز مشخص نیست. اگر بانک دسترسی فقطخواندنی یا شیوه رسمی تفویض مجوز نداشته باشد، طراحی باید بازبینی یا به دریافت دستیِ مجاز محدود شود.
آزمون دوم؛ هویت خود حساب و مالکیت. شناسه حساب یا شبا، ارز، نام شخصیت حقوقی و نام بانک باید با فهرست مصوب حسابهای شرکت مطابقت کند. همنامبودن فایل یا یکسانبودن چند رقم آخر حساب کافی نیست. حساب تازهافتتاحشده و حساب مسدود یا بستهشده هم باید وضعیت جدا داشته باشند.
آزمون سوم؛ پوشش زمانی و پیوستگی. تاریخ شروع و پایان، تعداد صفحات، آخرین تراکنش و اتصال مانده افتتاحیه به مانده اختتامیه دوره قبل بررسی شود. اگر بانک چند فایل جزئی میدهد، نبودن یک بازه باید با وضعیت «ناقص» ثبت شود، نه اینکه سکوت سیستم به معنی نبود تراکنش تلقی شود.
آزمون چهارم؛ سازگاری حسابی. در چارچوب ساختار همان صورتحساب، مانده آغاز دوره به اضافه دریافتها و منهای پرداختها باید با مانده پایان دوره منطبق باشد. کارمزدها، برگشتها، ارزهای مختلف و نوع علامت بدهکار و بستانکار باید مطابق تعریف آن بانک تفسیر شوند؛ استخراج OCR یا متن PDF ممکن است ترتیب ستونها و علامتها را اشتباه بخواند.
آزمون پنجم؛ شاهد مستقل و پذیرش انسانی. برای حسابهای حساس، مانده یا فهرست گردشها باید با یک مسیر مستقلِ مجاز ــ مانند گزارش رسمی دیگری از بانک یا تأیید کارشناس دارای دسترسی ــ کنترل شود. تنها پس از گذر از آزمونهای پذیرش، فایل اجازه ورود به صف مغایرتگیری را بگیرد.
تأکید مهم: این آزمونها پیشنهاد طراحی کنترل هستند، نه اعلام وجود آنها در محصولی مشخص یا ابلاغ یک استاندارد اجباری برای تمام بانکهای ایران.
وقتی عامل در مرورگر کار میکند، چه ریسکهایی اضافه میشود؟
عامل هوشمند ممکن است صفحهای را ببیند که در آن متنهای بیرونی، تبلیغ، پیام راهنما یا محتوای ارسالشده توسط دیگران وجود دارد. اگر سیستم هر متنی را که در صفحه میخواند بهمنزله فرمان معتبر تلقی کند، خطر تزریق دستور از محتوای نامطمئن شکل میگیرد. به همین دلیل، دستور واقعی کارفرما، متن سایت و داده بانک باید در سطوح اعتماد جداگانه قرار گیرند.
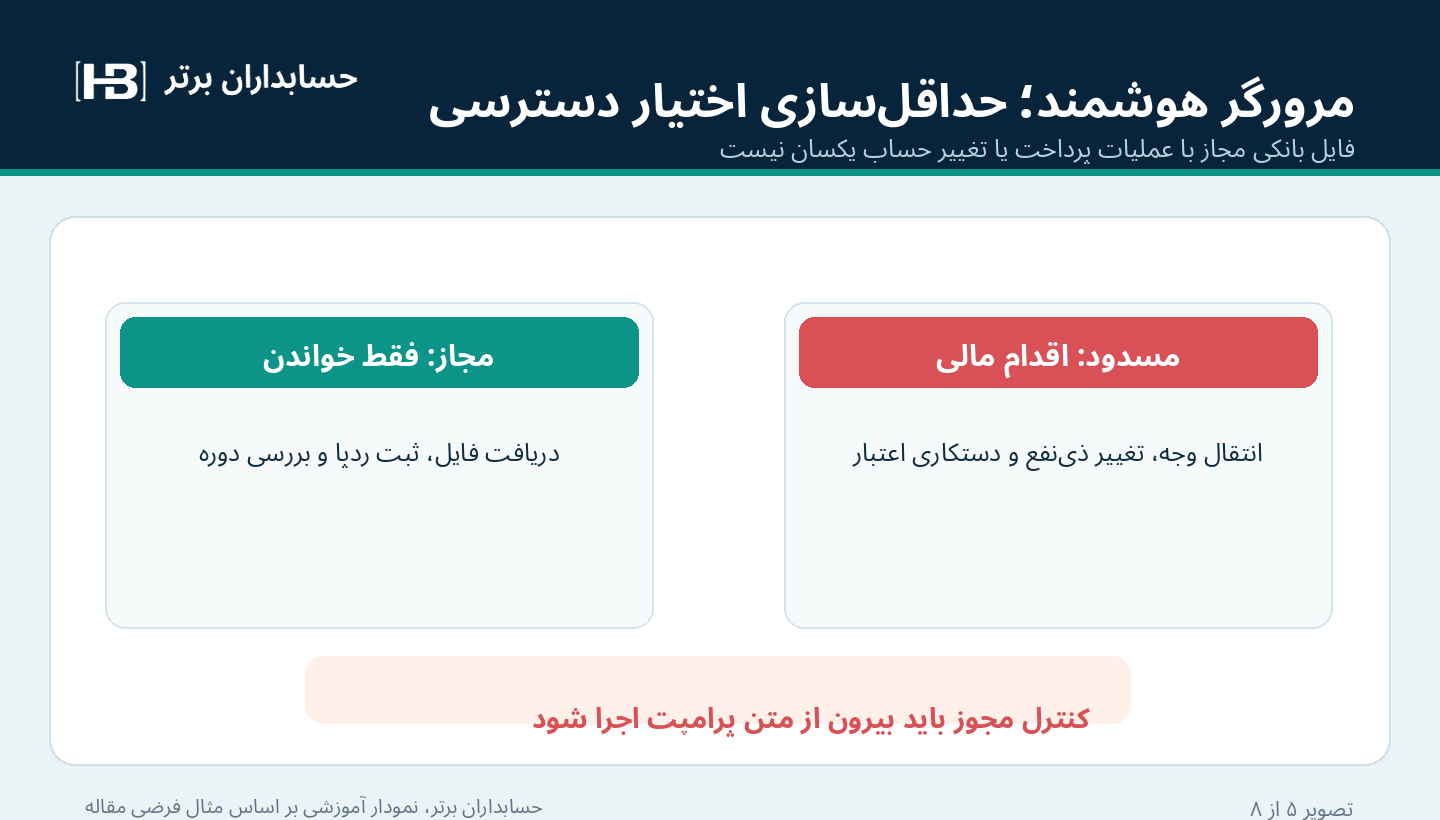
ریسک دوم، گستردگی مجوز است. برای گرفتن صورتحساب، عامل نیازی به امکان تعریف ذینفع، انتقال وجه، تغییر اطلاعات تماس یا مدیریت ابزار احراز هویت ندارد. اعطای نقش مدیرکل بانکداری الکترونیکی برای کاری فقطخواندنی، ریسک عملیات مالی و محرمانگی را بیجهت افزایش میدهد.
ریسک سوم، وابستگی پنهان به صفحه است. تغییر دکمه، زبان، چینش تبها، وقفه جلسه یا تغییر قالب دانلود ممکن است باعث شود عامل بهجای صورتحساب قطعی، نسخه موقت، پیشنمایش یا فایل دوره دیگری بگیرد. «دانلود انجام شد» در گزارش اجرایی برای تأیید حسابداری کافی نیست.
ریسک چهارم، نگهداری نامناسب اطلاعات محرمانه است. رمز عبور، کد یکبارمصرف، کوکی جلسه و فایل بانکی نباید در پیامهای غیرضروری، لاگهای متنی، مخزن عمومی یا حافظه مدل افشا شوند. هر سامانه باید زمان نگهداری، مسیر انتقال و امکان لغو دسترسی را روشن کند.
در طراحی ایمن، عامل یا اصلاً به عملیات پرریسک دسترسی ندارد، یا هر عملیات خارج از مأموریت با کنترل مستقل از مدل مسدود میشود. صرف نوشتن «پول جابهجا نکن» در پرامپت، کنترل امنیتی معتبر محسوب نمیشود.
کدام دادهها باید همراه هر فایل ذخیره شوند؟
یک نرمافزار حرفهای میتواند برای هر سند بانکی «شناسنامه پذیرش» بسازد: شناسه شرکت، شناسه حساب، بانک و ارز؛ تاریخ ابتدای دوره و انتهای دوره؛ زمان دریافت؛ روش دریافت (API، فایل رسمی، بارگذاری دستی یا مرورگر مجاز)؛ هویت کاربر یا عامل؛ نسخه فایل؛ اثر انگشت دیجیتال؛ تعداد سطر یا صفحات؛ مانده ابتدا و انتها؛ نتیجه آزمون پیوستگی؛ نتیجه کنترل منبع مستقل؛ وضعیت پذیرش و نام فرد تأییدکننده.
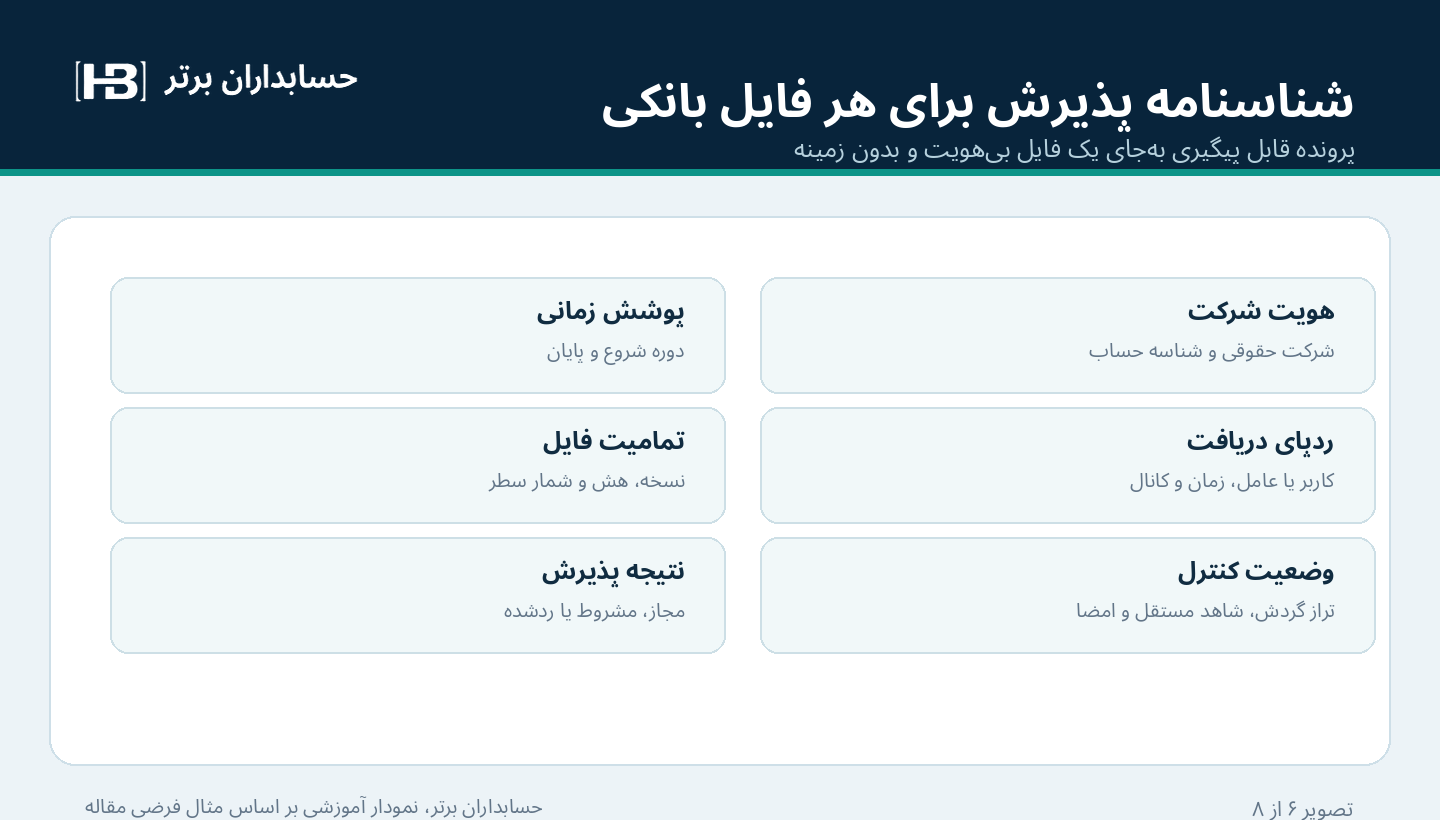
فایده این شناسنامه آن است که بعداً بتوان پرسید کدام فایل و با چه شرایطی باعث تأیید مانده بانک در تاریخ معین شد؟ اگر فردی فایل را دوباره بارگذاری کند یا بانک سند اصلاحی بدهد، نسخه جدید باید به سابقه قبلی متصل شود؛ نه اینکه بیردپا جای آن را بگیرد.
همچنین باید میان «فایل بهدست آمده»، «فایل معتبر برای رسیدگی»، «تراکنشهای استخراجشده»، «مغایرتگیری پیشنهادی» و «تأیید نهایی حسابدار» وضعیتهای جدا وجود داشته باشد. اتصال این وضعیتها به هم، به معنی ادغام آنها نیست.
معماری پیشنهادی برای یک ماژول نرمافزاری ایرانی
در چشمانداز محصولی حسابداران برتر، این مسئله به طراحی «گذرگاه کنترل دریافت صورتحساب بانکی» منتهی میشود؛ یک لایه مستقل میان منابع بانکی مجاز و موتور مغایرتگیری. این پیشنهاد توسعه است و ادعای عرضه کنونی چنین ماژولی توسط مجموعه نیست.
لایه نخست، فهرست مصوب حسابها، مالکان حقوقی و مجوزهای دسترسی را مدیریت میکند. لایه دوم، فایلهای دریافتشده از کانالهای مجاز را در مخزن امن نگه میدارد. لایه سوم، با قواعد قابل آزمون، ساختار فایل، دوره مالی، ماندهها، ردیفها و تکرارینبودن داده را کنترل میکند. تنها لایه چهارم از هوش مصنوعی برای خواندن قالبهای متغیر، توضیح استثنا و پیشنهاد تطبیق استفاده میکند. لایه پنجم به حسابدار امکان رد، تأیید و قفلکردن نسخه مستند را میدهد.
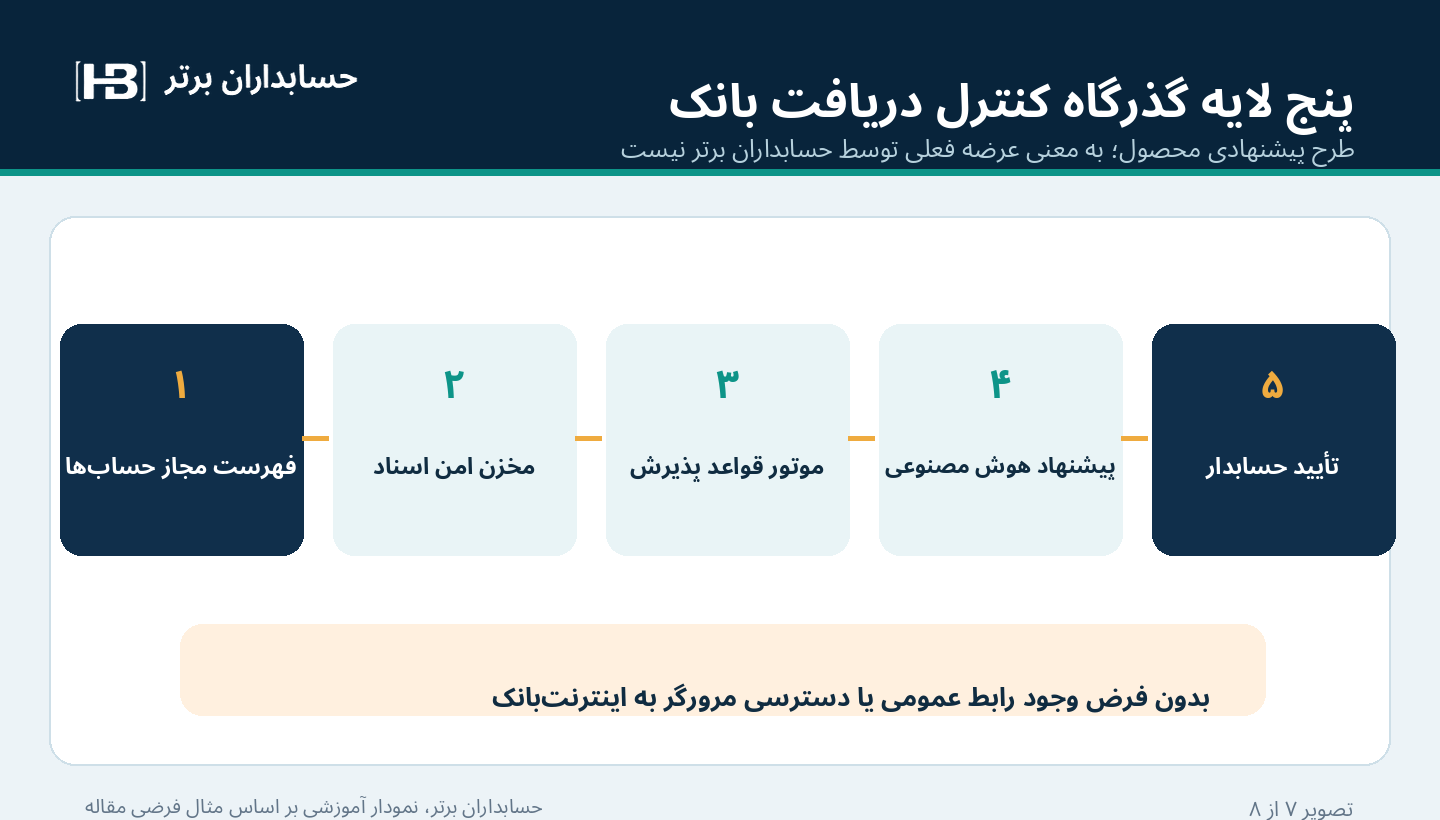
این معماری برای بانکهای ایران نمیتواند بر فرض وجود API عمومی، اجازه خودکار مرورگر یا شیوه یکسان احراز هویت ساخته شود. امکان فنی و مجوز حقوقی دریافت خودکار باید برای هر بانک و نوع حساب جداگانه بررسی شود. اگر دسترسی خودکار مجاز یا ایمن نیست، مسیر ورود فایلِ دانلودشده توسط کاربر مجاز همچنان ارزشمند است؛ زیرا کنترل صحت و کاملبودن فایل بعد از دریافت نیز میتواند خودکار شود.
پشتیبانی از تاریخ شمسی و میلادی، ریال و تومان، چندشرکتیبودن، حسابهای چندارزی، ساختار PDF و Excel بانکی، و سیاست نگهداری اطلاعات محرمانه باید از ابتدا در طراحی لحاظ شود. اتصال به سامانه مؤدیان یا سایر سامانههای رسمی فقط در صورت وجود نیاز واقعی، مجوز و رابط معتبر تعریف شود؛ صرفاً برای جذابترکردن نام محصول نباید یکپارچگی ساختگی مطرح کرد.
پایلوت چهارمرحلهای بدون دسترسی واقعی عامل به اینترنتبانک
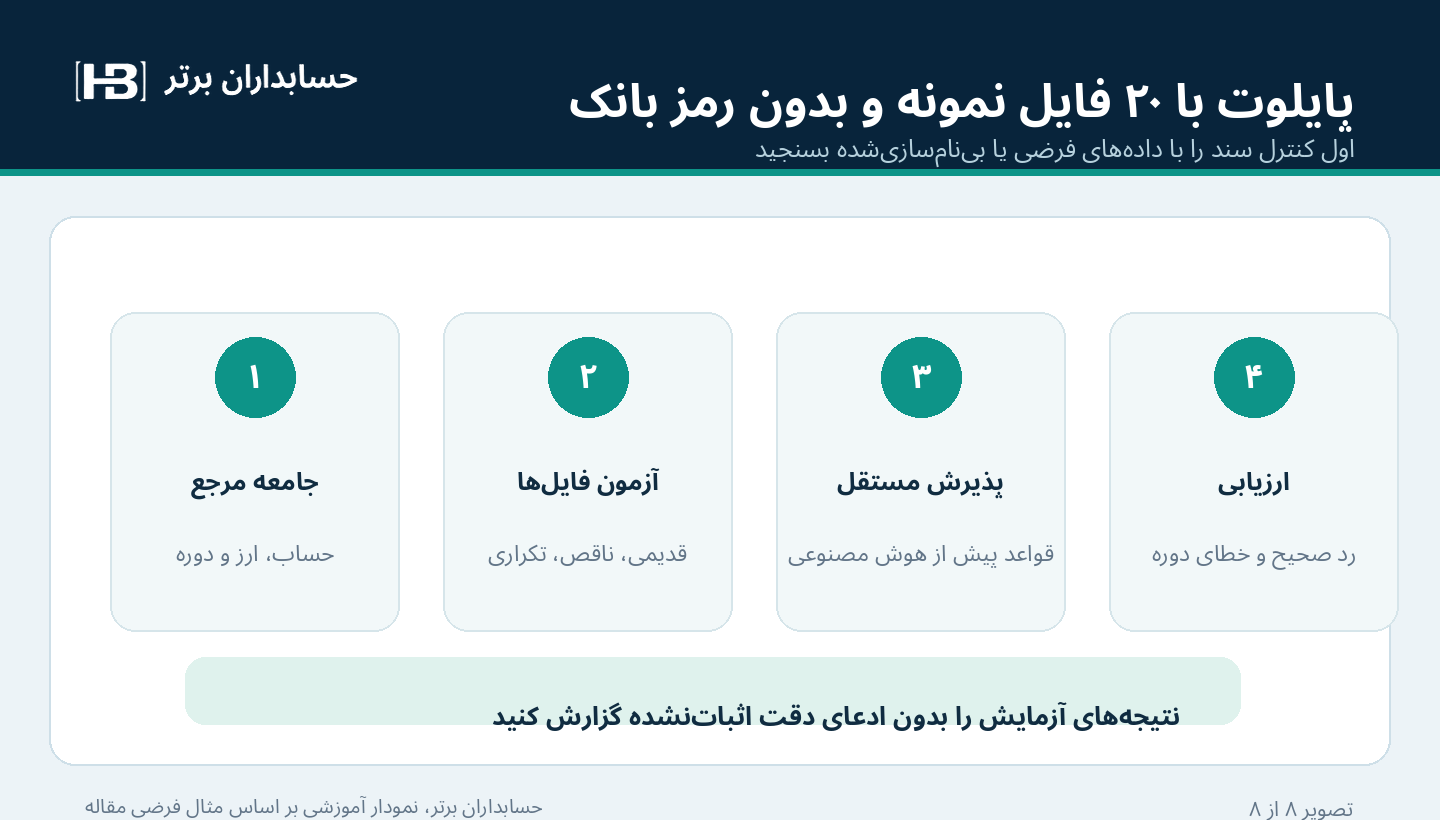
مرحله یک ــ تعریف جامعه مرجع: فهرست حسابها، مالکان، ارزها و دورههای انتظار را یک مسئول مالی تأیید کند. هیچکدام از این مقادیر نباید صرفاً از نام فایل یا حدس هوش مصنوعی ساخته شود.
مرحله دو ــ مجموعه آزمون بینامسازیشده: دستکم ۲۰ فایل نمونه بسازید یا از اسناد مجازِ بینامسازیشده استفاده کنید: دوره اشتباه، حساب اشتباه، صفحه مفقود، مانده افتتاحیه نامنطبق، گردش تکراری، ارز متفاوت، سند اصلاحی و فایل سالم. برای هر مورد پاسخ درست را پیشاپیش مشخص کنید.
مرحله سه ــ جداسازی استخراج از پذیرش: مدل هوش مصنوعی میتواند داده را از PDF یا جدول استخراج کند، اما موتور قواعد مستقل باید بررسی کند که آیا فایل واجد شرایط ورود به مغایرتگیری است. موارد نامطمئن به صف کارشناسی بروند. در این مرحله نیازی به دادن نام کاربری یا رمز حساب بانکی به عامل نیست.
مرحله چهار ــ ارزیابی: نرخ رد صحیحِ فایل نادرست، نرخ پذیرش صحیحِ فایل سالم، شمار دریافتهای تکراریِ تشخیصدادهنشده، خطای تشخیص دوره، پوشش حسابها و زمان رسیدگی به استثناها را ثبت کنید. میزان صرفهجویی، درصد دقت و کاهش ریسک را تنها پس از اندازهگیری واقعی گزارش کنید.
اگر این پایلوت موفق شد، تازه میتوان درباره بررسی امکان دریافت خودکار از مجراهای مجاز و با هویت تفویضشده تصمیم گرفت. دسترسی به حساب بانکی واقعی نباید پیشنیاز اثبات ارزش الگوریتم کنترل باشد.
پرسشهای کاربردی مدیران مالی
آیا اگر مغایرت بانکی صفر باشد، حساب آماده بستن است؟ خیر. ابتدا باید هویت و دوره فایل بانکی، جامعه حسابهای مشمول و کاملبودن دادهها تأیید شود. سپس نتیجه مغایرتگیری قابل اتکا خواهد بود.
آیا اثر انگشت دیجیتال فایل، اصالت بانک را تضمین میکند؟ خیر. اثر انگشت کمک میکند تغییر فایل پس از ثبت شناسایی شود؛ اما درباره اینکه فایل از آغاز از بانک معتبر آمده است، به تنهایی شاهد کافی نیست.
آیا عامل هوشمند میتواند به جای حسابدار صورتحساب را تأیید کند؟ عامل میتواند آزمونهای قابل اندازهگیری را اجرا کند و نتیجه پیشنهاد دهد. تأیید نهایی، بررسی استثناها و مسئولیت گزارشگری مالی باید نزد اشخاص مجاز بماند.
اگر بانک اجازه دسترسی عامل ندهد، آیا این ایده بیفایده است؟ خیر. کنترل هوشمند روی فایل رسمی که کاربر مجاز دریافت و بارگذاری میکند، بدون نیاز به ورود خودکار به سایت بانک هم قابل طراحی و آزمون است.
جمعبندی: پیش از هوشمندسازی مغایرت، «خودِ منبع» را کنترل کنید
ورود عاملهای هوشمند به مرحله دریافت اسناد، یکی از تغییرات عملی مهم در نرمافزار مالی است. وقتی مرورگر عامل میتواند وظیفهای را انجام دهد که پیشتر حسابدار دستی انجام میداد، خطاهای منبع نیز میتوانند بهشکل خودکار و در مقیاس بزرگتر تکثیر شوند. سه حساب با اختلاف صفر، لزوماً به معنی سه صورتحساب معتبر و کامل نیست.
مسیر حرفهای آن است که دریافت فایل، اعتبار منبع، پوشش دوره، مغایرتگیری و امضای نهایی، پنج مرحله قابل تمایز باشند. هوش مصنوعی میتواند برای استخراج، تشخیص موارد مشکوک و تهیه پرونده رسیدگی کمک کند؛ حسابدار باید کنترل، تحلیل و قضاوت نهایی را حفظ کند. ارزش یک نرمافزار مالی هوشمند نه در تعداد کارهایی است که بدون کلیک انسان انجام میدهد، بلکه در تعداد اشتباههایی است که پیش از ثبت قطعی و گزارشگری متوقف میکند.
برای دسترسی به آموزشها و ابزارهای تخصصی حسابداری، به حسابداران برتر بپیوندید.
مقالات مرتبط با هوش مصنوعی