


حسابرسی داخلی از فعالیت دورهای به اطمینانبخشی همیشهفعال نزدیک میشود
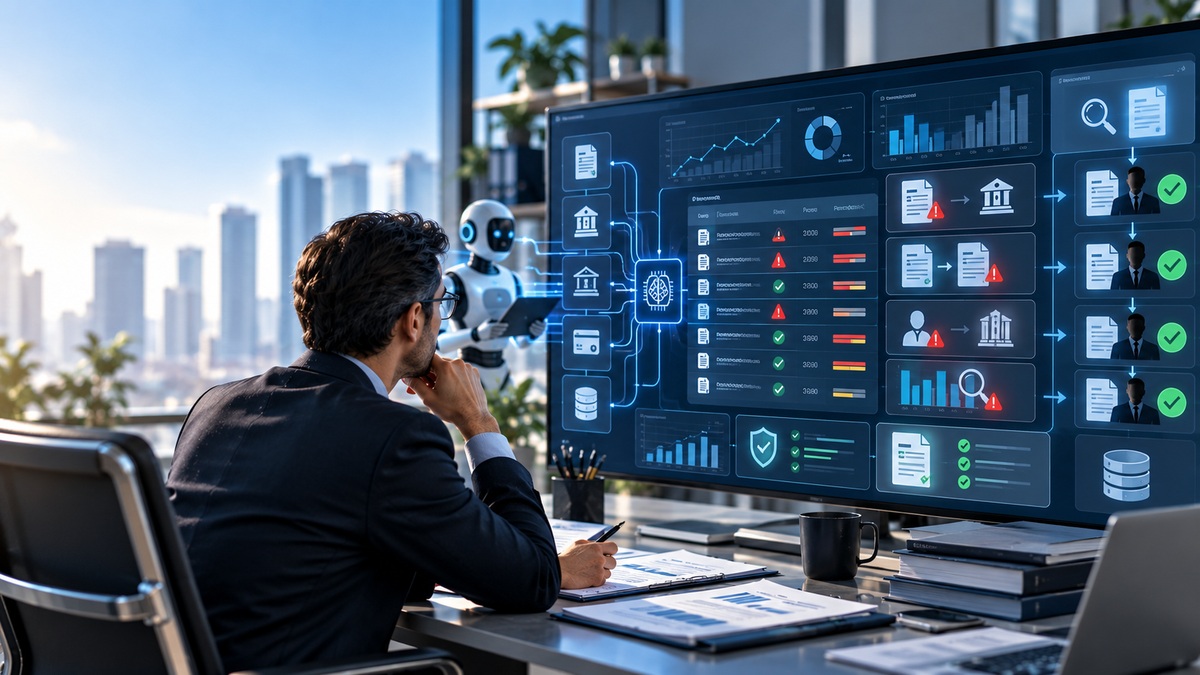
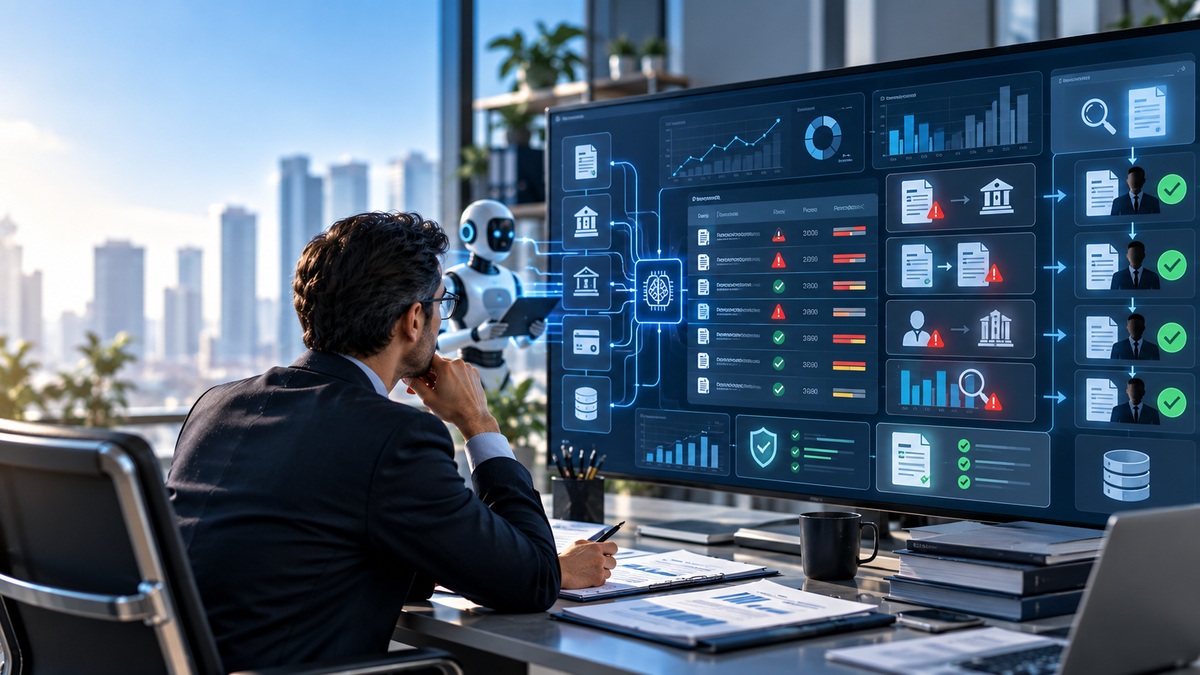
در بسیاری از شرکتها هنوز حسابرسی داخلی با منطق دورهای انجام میشود: محدوده حسابرسی تعیین میشود، حسابرس نمونهای از تراکنشها را انتخاب میکند، کنترلها را میآزماید و در پایان گزارشی از ضعفها و استثناهای شناساییشده ارائه میدهد. اما ظهور هوش مصنوعی عاملی یا Agentic AI میتواند این مدل را تغییر دهد. تصور کنید بهجای اینکه حسابرس هر چند ماه یکبار تعدادی تراکنش را برای آزمون انتخاب کند، یک عامل هوش مصنوعی بهطور مستمر دادههای مجاز سیستم مالی را بررسی کند، اجرای کنترلهای تعریفشده را بسنجد، تراکنشهای غیرعادی را علامتگذاری کند و موارد نیازمند قضاوت حرفهای را برای حسابرس ارسال کند. در این مدل، حسابرسی از یک فعالیت عمدتاً دورهای به سمت Continuous Auditing یا حسابرسی مستمر حرکت میکند. راهنمای Continuous Auditing and Monitoring مؤسسه حسابرسان داخلی (IIA)، نسخه سوم و مؤثر از ۲۵ سپتامبر ۲۰۲۵، حسابرسی مستمر را استفاده از فناوری برای ارزیابی پیوسته ریسکها و کنترلها و ارائه اطمینانبخشی مستمرتر به هیئتمدیره و مدیریت ارشد توصیف میکند.
تفاوت اصلی: آزمون کنترل از نمونه محدود به پوشش بسیار گستردهتر میرود
در حسابرسی سنتی ممکن است حسابرس برای بررسی یک کنترل، تعدادی تراکنش را از یک دوره مالی انتخاب کند. برای مثال فرض کنید شرکت قانونی دارد که پرداختهای بیشتر از یک مبلغ مشخص باید توسط دو مقام مجاز تأیید شوند. حسابرس ممکن است از میان هزاران پرداخت، تعدادی نمونه را بررسی کند که آیا تأیید دوم وجود داشته است یا خیر. در مدل مبتنی بر داده و هوش مصنوعی، میتوان کنترل را روی بخش بسیار بزرگتری از جامعه تراکنشها و در برخی کاربردها روی کل جامعه اعمال کرد. سیستم میتواند تراکنشهای مشمول کنترل را شناسایی و مواردی مانند نبود تأیید لازم، تغییر غیرعادی اطلاعات، Override شدن کنترل یا الگوهای نامتعارف را برای بررسی بیشتر علامتگذاری کند. هدف حذف حسابرس نیست؛ هدف تغییر محل صرف زمان حسابرس است تا بهجای جمعآوری و آزمونهای تکراری، زمان بیشتری صرف تحلیل استثناها، علت ضعف کنترل و قضاوت حرفهای شود.
Agentic AI چه چیزی را فراتر از Automation تغییر میدهد؟
اتوماسیون کنترلها موضوع جدیدی نیست. سازمانها سالهاست از Rule، Script، RPA و ابزارهای تحلیل داده استفاده میکنند. تفاوت Agentic AI در این است که سیستم میتواند برای یک هدف تعریفشده مجموعهای از مراحل را هماهنگ کند؛ اطلاعات را دریافت کند، طبق دستورالعملها و دسترسیهای تعیینشده تحلیل انجام دهد، نتیجه یک مرحله را در مرحله بعد بهکار گیرد و در نقاط مشخص موضوع را برای تصمیم انسانی Escalate کند. Deloitte در گزارش Internal Audit Operations Focus Areas for 2026 یکی از کاربردهای مشخص Agentic AI را Continuous Auditing and Monitoring معرفی میکند: استفاده از Agentها برای آزمون کنترلها، Flag کردن ناهنجاریها و ردیابی تراکنشها در زمانی نزدیک به زمان واقعی. این تغییر یعنی AI از یک ابزار کمکی برای نوشتن گزارش، به هماهنگکننده بخشی از Workflow حسابرسی نزدیک میشود.
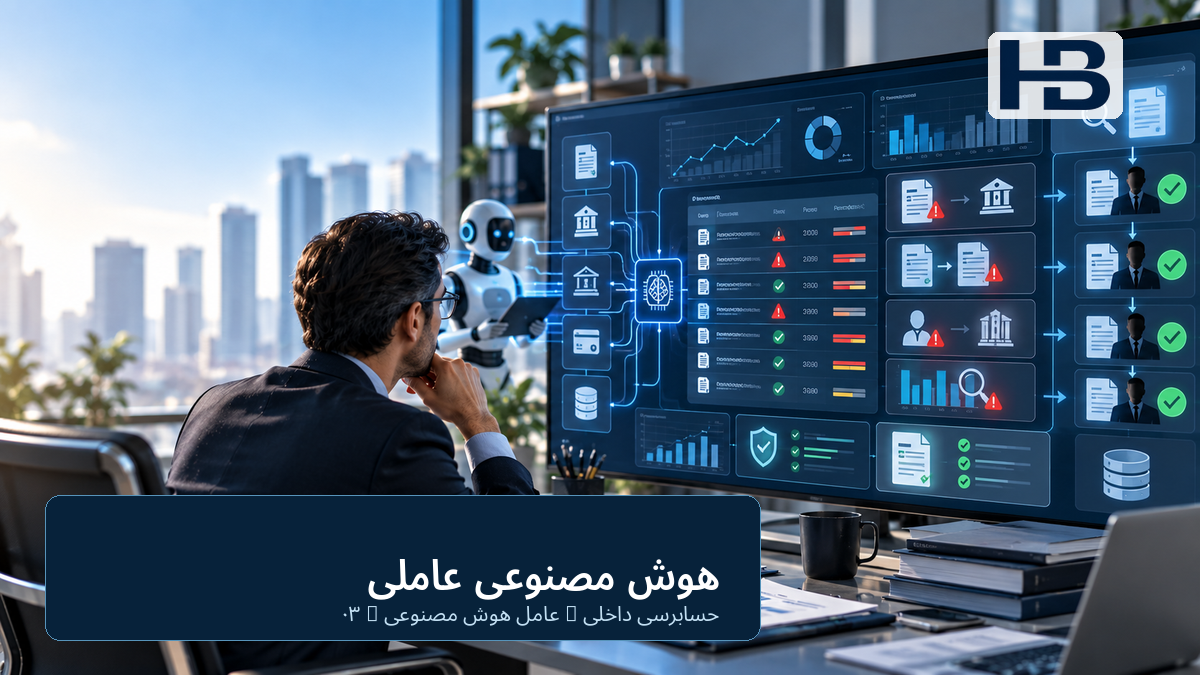
مثال حسابهای پرداختنی: Agent چگونه چند نشانه ریسک را کنار هم میگذارد؟
فرض کنید شرکتی روزانه هزاران فاکتور دریافت میکند و کنترلهایی برای اعتبار فروشنده، تطابق حساب بانکی، تأیید دوم برای پرداختهای بااهمیت، جلوگیری از فاکتور تکراری و کنترل تغییر اطلاعات حساس فروشنده دارد. یک سیستم Continuous Controls Monitoring میتواند این دادهها را بهصورت مستمر بررسی و Exception ایجاد کند. Agent هوش مصنوعی میتواند لایه دیگری اضافه کند: چند نشانه را کنار یکدیگر قرار دهد و بگوید یک پرداخت نیازمند بررسی انسانی است، چون حساب بانکی فروشنده اخیراً تغییر کرده، مبلغ پرداخت نسبت به سابقه غیرعادی است و تأییدکننده نیز با الگوی معمول تفاوت دارد. پرچمگذاری این تراکنش اثبات تقلب یا خطا نیست؛ فقط یک سیگنال ریسک است که باید همراه با شواهد، منطق Flag شدن و بررسی حرفهای حسابرس تفسیر شود.
آیا نمونهگیری حسابرسی تمام میشود؟ نه؛ اما جایگاه آن تغییر میکند
این تصور که AI بهطور کامل Sampling را از حسابرسی حذف میکند بیش از حد سادهسازی شده است. در آزمونهایی که داده کامل و قابلاعتماد در دسترس باشد، تحلیل کل جامعه میتواند وابستگی به برخی نمونهگیریهای سنتی را کاهش دهد؛ اما بسیاری از کنترلها ماهیت کیفی دارند و برای ارزیابی آنها هنوز مصاحبه، مشاهده، بررسی اسناد، ارزیابی طراحی کنترل و قضاوت حرفهای لازم است. حتی در تحلیل کل جامعه نیز یک سؤال بنیادی باقی میماند: از کجا مطمئن هستیم دادهای که AI بررسی کرده کامل و صحیح است؟ اگر داده ورودی ناقص باشد، اتصال سیستم اشتباه انجام شده باشد یا منطق کنترل درست تعریف نشده باشد، بررسی میلیونها رکورد الزاماً اطمینان بیشتری ایجاد نمیکند. بنابراین Full-Population Analytics جای ارزیابی کیفیت داده و شواهد حسابرسی را نمیگیرد.

خطر جدید: چه کسی خودِ Agent را کنترل میکند؟
اینجا یکی از مهمترین تناقضهای عصر AI شکل میگیرد. سازمان از Agent برای کنترل فرایندهای مالی استفاده میکند؛ اما خود Agent نیز به کنترل نیاز دارد. باید روشن باشد Agent به چه دادههایی دسترسی دارد، چه اقداماتی مجاز است انجام دهد، کدام تصمیمها الزاماً نیازمند تأیید انسان هستند، تغییر Prompt یا Model یا Rule چگونه کنترل میشود، تمام اقدامات Agent کجا ثبت میشوند و اگر سیستم Exception را اشتباه تشخیص دهد چه فرایند اصلاحی وجود دارد. استفاده از AI در کنترلهای مالی نباید با منطق «راهاندازی کن و فراموش کن» انجام شود. هرچه عامل به داده حساستر و تصمیم بااهمیتتری نزدیک شود، Identity، Permission، Change Control، Audit Trail و Monitoring خود Agent اهمیت بیشتری پیدا میکنند.
Human-in-the-loop یعنی Agent شواهد را آماده کند، نه اینکه مسئولیت را تصاحب کند
فرض کنید Agent هزاران تراکنش را بررسی کرده و ۳۷ مورد را غیرعادی تشخیص داده است. این به معنی آن نیست که Agent باید درباره آن ۳۷ مورد تصمیم نهایی بگیرد. طراحی مناسبتر میتواند چنین باشد: AI جامعه را بررسی میکند، استثناها را شناسایی میکند، شواهد مرتبط را جمعآوری میکند، دلیل Flag شدن را ارائه میدهد، حسابرس نتیجه را بازبینی میکند و تصمیم نهایی توسط فرد مسئول گرفته میشود. در این ساختار، AI نقش تقویتکننده ظرفیت حسابرس را دارد. Human Oversight باید براساس اهمیت تصمیم طراحی شود؛ یعنی هرچه اثر مالی، حقوقی یا کنترلی یک تصمیم بیشتر باشد، نقطه Escalation و الزام تأیید انسانی نیز روشنتر و سختگیرانهتر باشد.
حسابرسی داخلی دارد از تقویم فاصله میگیرد
در مدل سنتی، برنامه حسابرسی معمولاً براساس ارزیابی ریسک در یک مقطع مشخص تهیه میشود و تیم طبق همان برنامه حرکت میکند؛ اما محیط ریسک سریعتر از تقویم تغییر میکند. PwC در ۱۷ اوت ۲۰۲۶ درباره حرکت از ارزیابی سالانه ریسک به سمت Dynamic, Data-driven Risk Assessment نوشته و Continuous Audit Planning و AI-enabled Risk Sensing را از قابلیتهای مدلهای بالغتر معرفی کرده است. در چنین مدلی یک تغییر معنادار در شاخصهای ریسک میتواند باعث بازنگری اولویت حسابرسی شود. سؤال آینده واحد حسابرسی فقط این نیست که «طبق برنامه، این ماه چه چیزی را حسابرسی کنیم؟» بلکه این است که «دادههای امروز کدام ریسک را مهمتر از چیزی نشان میدهند که هنگام تدوین برنامه پیشبینی کرده بودیم؟»
بازار آماده است، اما استفاده از AI در Fieldwork هنوز عقبتر از Planning و Reporting است
پژوهش مشترک Internal Audit Foundation و AuditBoard در فوریه ۲۰۲۶، بر پایه پاسخ ۳۷۳ رهبر ارشد حسابرسی داخلی در آمریکای شمالی، نشان داد ۸۳ درصد پاسخدهندگان انتظار دارند استفاده واحد حسابرسی داخلی از AI طی یک سال آینده افزایش پیدا کند. با این حال میزان استفاده در مراحل مختلف یکسان نیست: استفاده گسترده از AI در Planning و Reporting بالاتر گزارش شده و در Fieldwork پایینتر است. این تفاوت مهم است، چون مرحله بعدی تحول زمانی رخ میدهد که AI از کمک به نوشتن گزارش و برنامهریزی فراتر برود و وارد اجرای آزمون، Monitoring و Workflow حسابرسی شود. بنابراین سؤال کلیدی برای CAEها فقط «آیا AI داریم؟» نیست؛ بلکه «AI در کدام مرحله از چرخه حسابرسی واقعاً وارد عملیات شده و کنترلهای لازم برای آن چیست؟» است.
حسابرس آینده به ترکیب مهارت فنی و قضاوت حرفهای نیاز دارد
اگر بخشی از آزمونهای تکراری توسط سیستم انجام شود، ارزش حسابرس از بین نمیرود؛ اما ترکیب مهارتهای موردنیاز تغییر میکند. حسابرس باید بفهمد داده از کجا آمده، منطق کنترل چگونه طراحی شده، Exception چرا ایجاد شده و خروجی AI تا چه اندازه قابل اتکاست. Data Analytics، شناخت ERP، طراحی کنترل، AI Governance، ارزیابی کیفیت داده و توانایی سنجش خروجی مدلها اهمیت بیشتری پیدا میکنند. همزمان قضاوت حرفهای نیز مهمتر میشود؛ زیرا هرچه ماشین بخش بیشتری از پردازش اولیه را انجام دهد، تصمیم درباره اینکه «این یافته واقعاً چه معنایی دارد، آیا شواهد کافی است و چه اثری بر ریسک و کنترل دارد؟» ارزش بیشتری پیدا میکند.
Continuous Monitoring با Continuous Auditing یکی نیست
این دو اصطلاح گاهی بهجای یکدیگر استفاده میشوند، اما از منظر حاکمیت سازمانی باید تفکیک شوند. Continuous Monitoring عمدتاً مسئولیت مدیریت است؛ مدیریت باید کنترلهای خود را پایش کند و مطمئن شود فرایندها مطابق انتظار کار میکنند. Continuous Auditing فعالیت حسابرسی داخلی برای ارائه ارزیابی مستقلتر درباره ریسک و اثربخشی کنترلهاست. راهنمای IIA نیز این دو را مکمل میبیند، نه مترادف. اگر حسابرس سیستمی را طراحی و اداره کند و بعد خودش همان سیستم را بهعنوان کنترل مستقل ارزیابی کند، مسئله استقلال و عینیت مطرح میشود. ورود AI به حسابرسی مرز خطوط مسئولیت را حذف نمیکند؛ بلکه نیاز به تعریف دقیقتر Ownership، Monitoring و Assurance را افزایش میدهد.
کیفیت داده، نقطه شکست پنهان حسابرسی همیشهفعال است
یک Agent فقط بهاندازه داده و منطق کنترلی که دریافت میکند قابل اعتماد است. اگر رکوردهای تراکنش ناقص باشند، Master Data فروشنده بهروز نباشد، تاریخچه Approval از سیستم جداگانه وارد نشود یا شناسهها درست Match نشوند، Agent میتواند تصویری ناقص اما ظاهراً دقیق تولید کند. به همین دلیل کنترل Completeness و Accuracy داده باید قبل از اتکا به نتیجه Agent طراحی شود. حسابرس باید بتواند منشأ داده، زمان استخراج، قواعد تبدیل و پوشش جامعه را ردیابی کند. در عمل، بخشی از Audit Evidence آینده نه فقط خود تراکنش، بلکه شواهد مربوط به Data Pipeline و کیفیت ورودی سیستم هوش مصنوعی خواهد بود.
Audit Trail باید رفتار Agent را هم ثبت کند
در حسابرسی مستمر، ثبت نتیجه نهایی کافی نیست. باید مشخص باشد Agent چه دادهای را دیده، چه Rule یا Model Version در زمان تحلیل فعال بوده، چه ابزارهایی فراخوانی شدهاند، چه Exceptionی ایجاد شده، چه کسی آن را بررسی کرده و تصمیم نهایی چه بوده است. این ردپا برای بازسازی تصمیم، آزمون مجدد، مدیریت خطا و بررسی تغییر رفتار سیستم ضروری است. بدون Audit Trail مناسب، سرعت بالای AI میتواند تعداد تصمیمهایی را افزایش دهد که بعداً توضیحپذیر نیستند. بنابراین Logging باید بخشی از معماری کنترل باشد، نه قابلیت جانبی برای عیبیابی فنی.
تغییر Model، Prompt یا Rule باید مثل تغییر کنترل مدیریت شود
اگر Agent برای آزمون کنترل یا شناسایی Exception استفاده میشود، تغییر رفتار آن میتواند نتیجه حسابرسی را تغییر دهد. بنابراین تغییر Model، Prompt، Rule، Threshold، Connector یا منبع داده باید تحت Change Management قرار گیرد. برای تغییرات بااهمیت، میتوان Regression Test، مقایسه با مجموعه آزمون مرجع، تأیید مسئول کنترل و ثبت نسخه را الزام کرد. هدف جلوگیری از بهبود سیستم نیست؛ هدف این است که سازمان بداند چه چیزی تغییر کرده و آیا کنترلهایی که قبلاً روی آن اتکا میشدند هنوز همان سطح عملکرد را دارند. Continuous Auditing بدون Continuous Validation خود ابزار، میتواند به اطمینان کاذب منجر شود.
Exception Management قلب مدل همیشهفعال است
اگر سیستم هر روز صدها هشدار تولید کند، حسابرس بهجای کمبود داده با انفجار Exception روبهرو میشود. بنابراین کیفیت طراحی آستانهها، اولویتبندی براساس ریسک، Deduplication، ترکیب نشانهها و Feedback از تصمیم حسابرس تعیین میکند سیستم واقعاً مفید باشد یا فقط صف هشدار بسازد. Agent باید بتواند شواهد مرتبط را کنار Exception جمع کند و دلیل Flag شدن را بهصورت قابل بررسی ارائه دهد. معیار موفقیت صرفاً تعداد تراکنشهای بررسیشده نیست؛ نسبت Signal به Noise، زمان رسیدگی، کیفیت Escalation و میزان کشف زودترِ ضعفهای بااهمیت معیارهای بهتری برای سنجش ارزش سیستم هستند.
جمعبندی: AI حسابرسی را از گزارش پس از رویداد به اطمینانبخشی نزدیکتر به زمان رخداد میبرد
هوش مصنوعی فقط سرعت تهیه گزارش حسابرسی را افزایش نمیدهد. تحول مهمتر زمانی رخ میدهد که AI وارد خود فرایند آزمون کنترلها شود. در این مدل، بهجای اینکه حسابرس فقط پس از پایان یک دوره به دنبال خطا بگردد، دادهها میتوانند بهصورت مستمر پایش شوند و استثناهای مهم زودتر در برابر حسابرس قرار گیرند. اما حسابرسی همیشهفعال به معنای حذف حسابرس انسانی نیست. هرچه اختیار بیشتری به Agent داده شود، کنترل دسترسی، ثبت اقدامات، Explainability، کیفیت داده، Human Oversight و تفکیک مسئولیتها اهمیت بیشتری پیدا میکند. سؤال حرفهای برای واحد حسابرسی داخلی این است: کدام بخش از حسابرسی را میتوان به Agent سپرد، چه شواهدی برای اعتماد به نتیجه لازم است و در کدام نقطه تصمیم باید همچنان در اختیار حسابرس باقی بماند؟
سؤالات متداول
Continuous Auditing چیست؟
حسابرسی مستمر استفاده از فناوری و تحلیل داده برای ارزیابی مداوم یا پرتکرار ریسکها، تراکنشها و کنترلهاست. هدف آن ارائه اطمینانبخشی بهموقعتر نسبت به مدل صرفاً دورهای حسابرسی است.
آیا هوش مصنوعی میتواند کنترلهای داخلی را آزمایش کند؟
در کنترلهایی که قواعد مشخص و داده مناسب دارند، AI و ابزارهای تحلیل داده میتوانند بخشهایی از آزمون کنترل، تشخیص ناهنجاری و شناسایی استثنا را خودکار کنند. نتیجه همچنان ممکن است به اعتبارسنجی و قضاوت حسابرس نیاز داشته باشد.
آیا Agentic AI جای حسابرس داخلی را میگیرد؟
کاربردهای فعلی بیشتر به سمت خودکارسازی فعالیتهای تکراری، تحلیل حجم بالای داده و پشتیبانی از تصمیم حسابرس حرکت میکنند. مسئولیت حرفهای، ارزیابی شواهد، قضاوت و نظارت انسانی همچنان اهمیت اساسی دارند.
تفاوت Continuous Monitoring و Continuous Auditing چیست؟
Continuous Monitoring عمدتاً بخشی از مسئولیت مدیریت برای پایش فرایندها و کنترلهاست؛ Continuous Auditing به استفاده حسابرسی داخلی از فناوری برای ارزیابی مستمرتر ریسک و کنترل مربوط میشود. تفکیک این دو برای حفظ استقلال حسابرسی اهمیت دارد.
مهمترین ریسک استفاده از AI Agent در حسابرسی چیست؟
ریسک فقط Hallucination نیست. کیفیت و کاملبودن داده، دسترسی بیش از حد Agent، تغییر مدل یا Prompt، ضعف Audit Trail، خطای منطق کنترل، Automation Bias و مشخص نبودن مسئولیت تصمیم نهایی از ریسکهای مهم هستند.
عضویت در حسابداران برتر
اگر میخواهید مقالات و ابزارهای تخصصی حسابداری، حسابرسی، مدیریت مالی و هوش مصنوعی را دنبال کنید، مطالب حسابداران برتر را دنبال کنید.